
Ejecute Awacino en Docker y Kubernetes
Un archivo compose por host, un comando Helm por clúster: solo conexiones salientes.
Sin tarjeta de crédito · cancele cuando quiera · pago seguro con Stripe
Contenedores y clústeres, paso a paso
La imagen lista docker.awacino.net/awacino/unattended funciona en linux/amd64 y linux/arm64: en servidores, sistemas NAS y en cada nodo de un clúster.
- Docker o un clúster de Kubernetes que permita pods privilegiados
- Awacino en su portátil para los códigos de configuración
- Una cuenta de empresa: cualquier plan, también Company Free
- 1
Añada un dispositivo con acceso desatendido
En la página principal pulse Añadir dispositivo con acceso desatendido y después Mostrar todas las opciones.
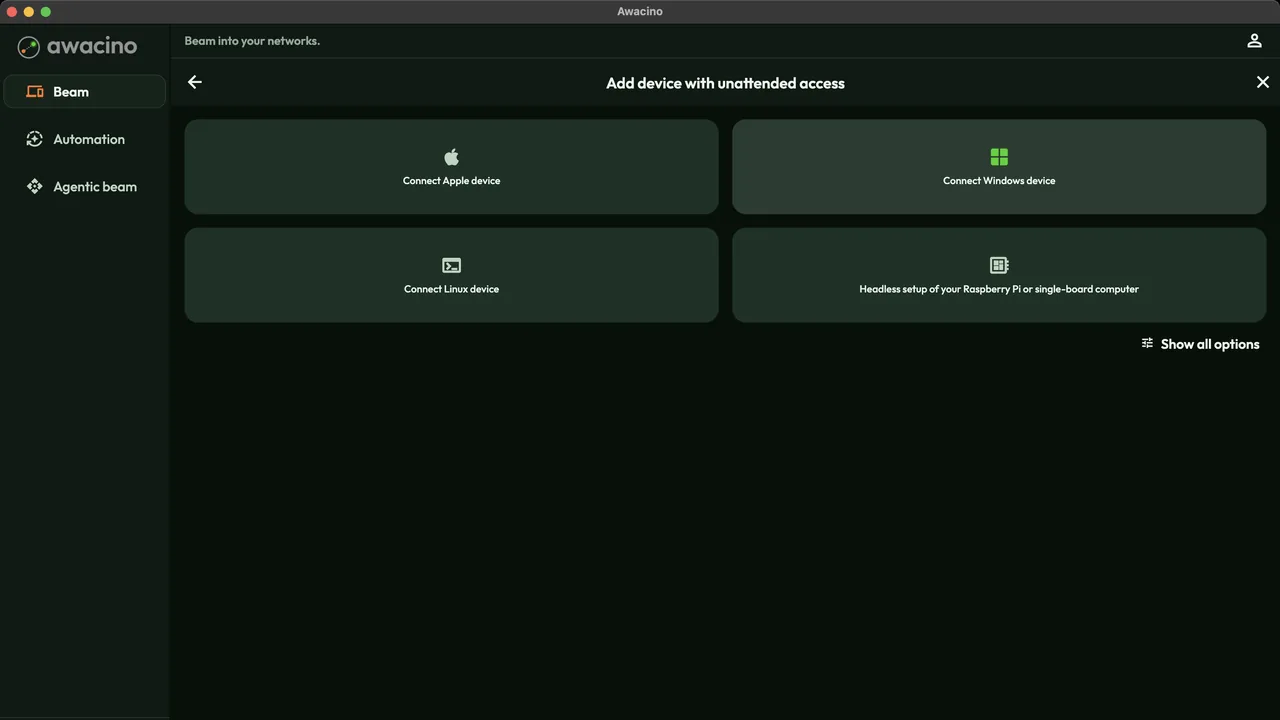
- 2
Obtenga el código de configuración y el archivo compose
Elija Instalar en un NAS: la app muestra un código de configuración de un solo uso y un archivo compose con el código ya rellenado. Un código por host: se usa una sola vez. - 3
Inicie el contenedor
Guarde el archivo compose en el host e inícielo. restart: unless-stopped lo recupera tras cada reinicio; la identidad, los certificados y las actualizaciones viven en el volumen awacino-data. docker compose up -d - 4
Aparece en sus dispositivos
En menos de un minuto el host aparece en Mis dispositivos como dispositivo desatendido. Con la red del host llega a toda la red en la que está el host.
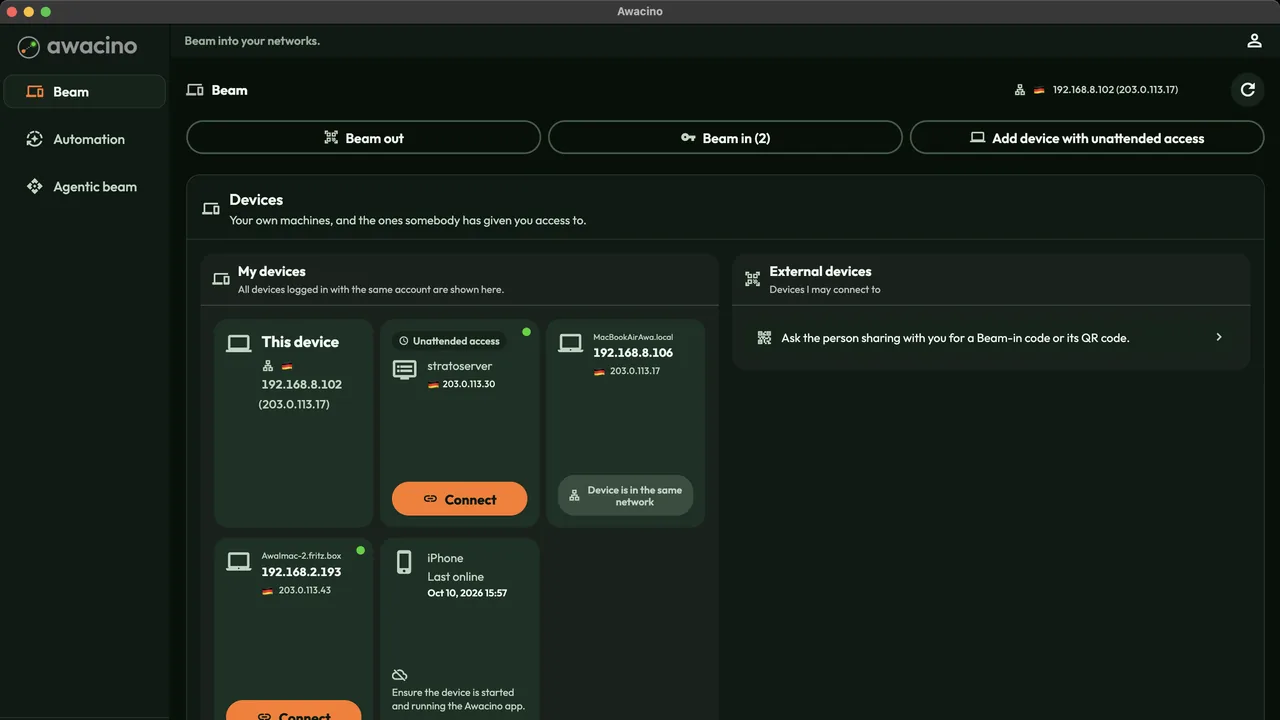
- 5
Instálelo en un clúster
Awacino se ejecuta como DaemonSet: cada nodo seleccionado se convierte en su propio dispositivo Beam-in, sin Service, sin Ingress, sin puerto abierto. Los pods se ejecutan con privilegios en la red del host, como cualquier agente de red. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Empareje cada nodo
Clústeres estándar, k3s y kind; GKE Standard, nodos administrados de EKS, AKS; OpenShift con la security context constraint privileged.
Liste los nodos, cree un código de configuración por nodo en la app (Añadir dispositivo con acceso desatendido) y pase los códigos al chart. Cada nodo aparece en menos de un minuto. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Adónde ir desde aquí
Ejecute Awacino donde se ejecutan sus contenedores
Todos los planes de empresa: 30 días gratis, sin tarjeta. O empiece con Company Free.
Sin tarjeta de crédito · cancele cuando quiera · pago seguro con Stripe