
Uruchom Awacino w Dockerze i Kubernetes
Jeden plik compose na host, jedno polecenie Helm na klaster - tylko połączenia wychodzące.
Karta kredytowa nie jest potrzebna · rezygnacja w każdej chwili · bezpieczna płatność przez Stripe
Kontenery i klastry, krok po kroku
Gotowy obraz docker.awacino.net/awacino/unattended działa na linux/amd64 i linux/arm64 - na serwerach, systemach NAS i każdym węźle klastra.
- Docker lub klaster Kubernetes, który dopuszcza uprzywilejowane pody
- Awacino na laptopie, do kodów konfiguracyjnych
- Konto firmowe - każdy plan, także Company Free
- 1
Dodaj urządzenie z dostępem nienadzorowanym
Na stronie głównej dotknij Dodaj urządzenie z dostępem nienadzorowanym, a potem Pokaż wszystkie opcje.
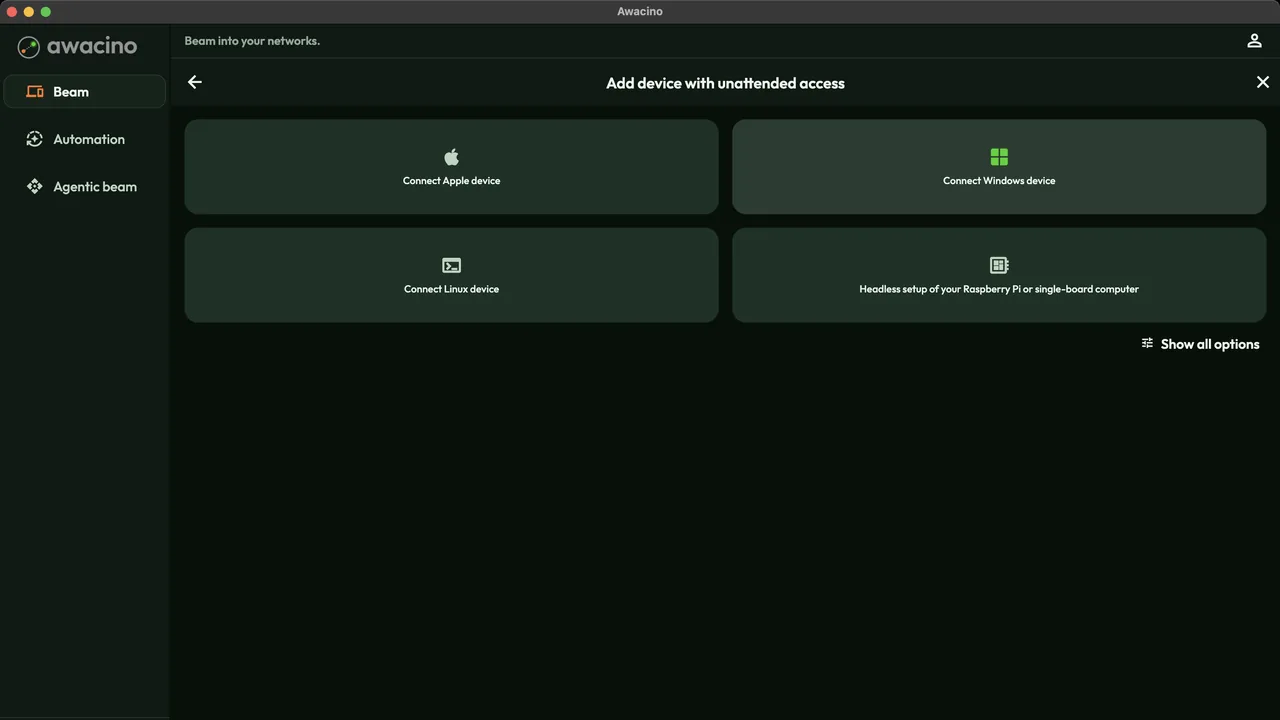
- 2
Pobierz kod konfiguracyjny i plik compose
Wybierz Zainstaluj na NAS: aplikacja pokazuje jednorazowy kod konfiguracyjny i plik compose z już wpisanym kodem. Jeden kod na host - jest używany raz. - 3
Uruchom kontener
Zapisz plik compose na hoście i uruchom go. restart: unless-stopped przywraca go po każdym restarcie; tożsamość, certyfikaty i aktualizacje są w woluminie awacino-data. docker compose up -d - 4
Pojawia się wśród Twoich urządzeń
W ciągu minuty host pojawia się w sekcji Moje urządzenia jako urządzenie bez nadzoru. Z siecią hosta docierasz do całej sieci, w której host się znajduje.
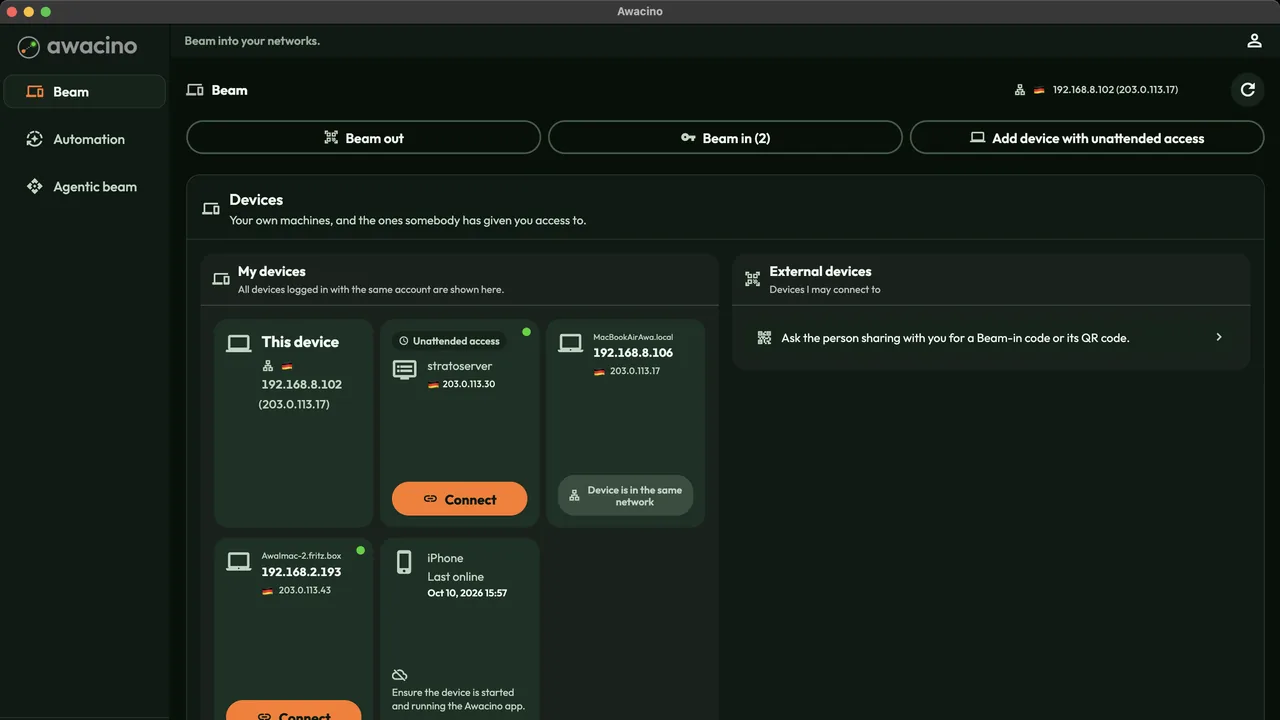
- 5
Zainstaluj na klastrze
Awacino działa jako DaemonSet: każdy wybrany węzeł staje się własnym urządzeniem Beam-in - bez Service, bez Ingress, bez otwartego portu. Pody działają uprzywilejowane w sieci hosta, jak każdy agent sieciowy. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Sparuj każdy węzeł
Standardowe klastry, k3s i kind; GKE Standard, zarządzane węzły EKS, AKS; OpenShift z uprzywilejowanym ograniczeniem kontekstu zabezpieczeń.
Wypisz węzły, utwórz w aplikacji po jednym kodzie konfiguracyjnym na węzeł (Dodaj urządzenie z dostępem nienadzorowanym), a potem przekaż kody wykresowi. Każdy węzeł pojawia się w ciągu minuty. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Uruchom Awacino tam, gdzie działają Twoje kontenery
Każdy plan firmowy: 30 dni za darmo, bez karty. Albo zacznij od Company Free.
Karta kredytowa nie jest potrzebna · rezygnacja w każdej chwili · bezpieczna płatność przez Stripe