
Az Awacino futtatása Dockerben és Kubernetesen
Hosztonként egy compose-fájl, klaszterenként egy Helm-parancs - csak kimenő kapcsolatokkal.
Bankkártya nem szükséges · bármikor lemondható · biztonságos fizetés a Stripe-pal
Konténerek és klaszterek, lépésről lépésre
A kész docker.awacino.net/awacino/unattended image linux/amd64 és linux/arm64 rendszeren fut - szervereken, NAS-rendszereken és a klaszter minden node-ján.
- Docker vagy egy Kubernetes-klaszter, amely engedélyez privilegizált podokat
- Az Awacino a laptopján a beállítási kódokhoz
- Egy céges fiók - minden csomag, a Company Free is
- 1
Eszköz felvétele felügyelet nélküli hozzáféréssel
A főoldalon koppintson az Eszköz hozzáadása felügyelet nélküli hozzáféréssel gombra, majd az Összes lehetőség megjelenítése elemre.
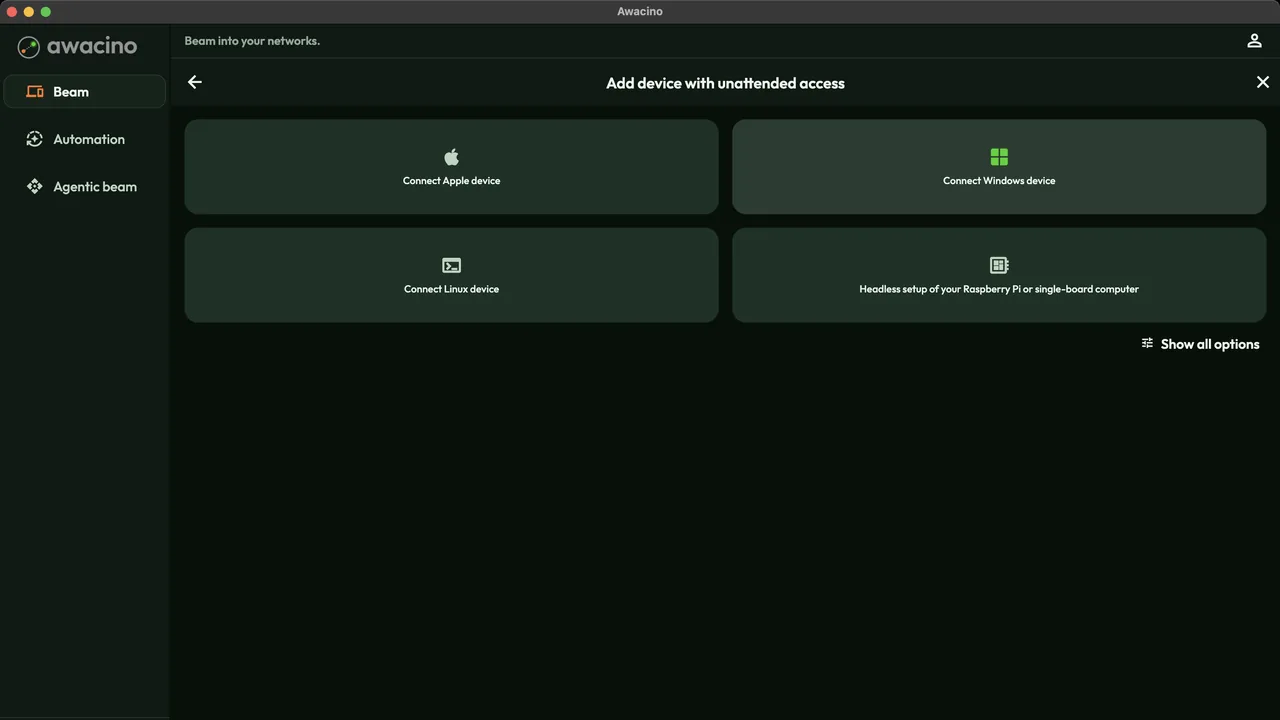
- 2
A beállítási kód és a compose-fájl beszerzése
Válassza a Telepítés NAS-ra lehetőséget: az alkalmazás egy egyszeri beállítási kódot és egy compose-fájlt mutat, a kóddal már kitöltve. Hosztonként egy kód - egyszer használható. - 3
A konténer indítása
Mentse el a compose-fájlt a hosztra, és indítsa el. A restart: unless-stopped minden újraindítás után visszahozza; az identitás, a tanúsítványok és a frissítések az awacino-data kötetben vannak. docker compose up -d - 4
Megjelenik az eszközei között
Egy percen belül a hoszt felügyelet nélküli eszközként megjelenik a Saját eszközök alatt. A hoszt hálózatával az egész hálózatot eléri, amelyben a hoszt van.
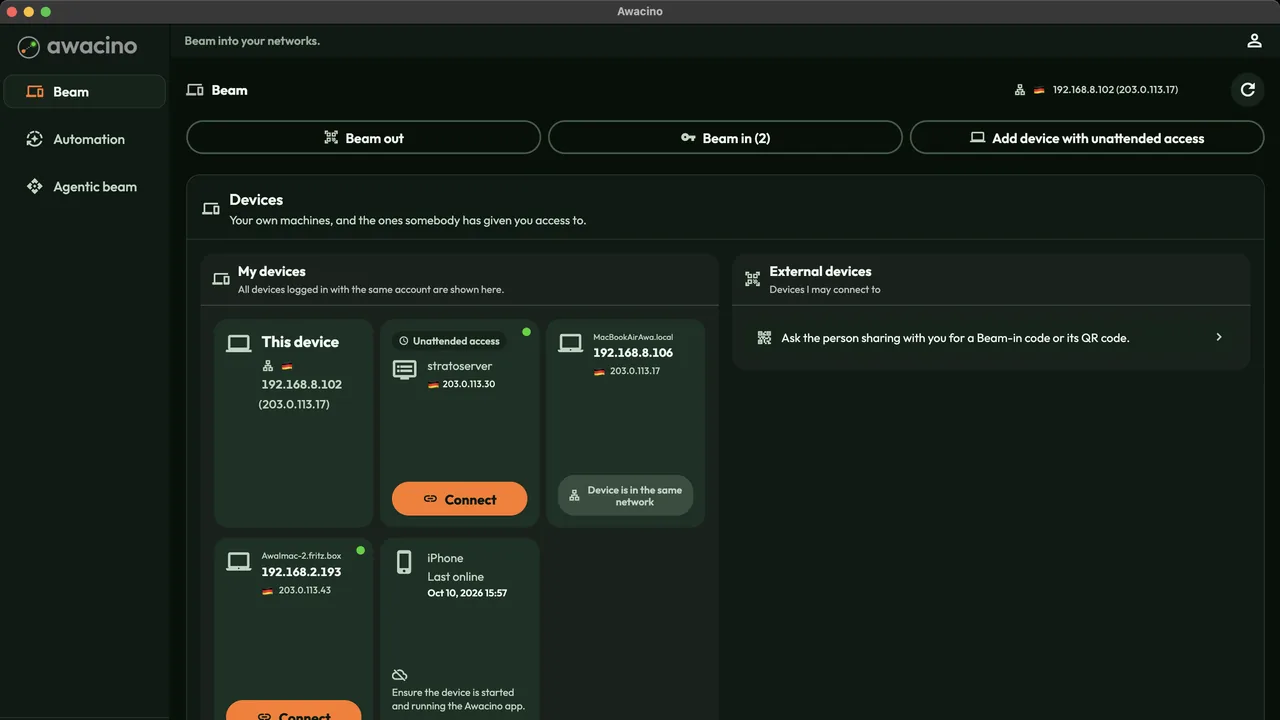
- 5
Telepítés egy klaszterre
Az Awacino DaemonSetként fut: minden kiválasztott node külön Beam-in eszköz lesz - nincs Service, nincs Ingress, nincs nyitott port. A podok privilegizáltan futnak a hoszt hálózatán, mint bármely hálózati ügynök. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Minden node párosítása
Szabványos klaszterek, k3s és kind; GKE Standard, EKS managed nodes, AKS; OpenShift a privileged security context constrainttel.
Listázza a node-okat, hozzon létre az alkalmazásban node-onként egy beállítási kódot (Eszköz hozzáadása felügyelet nélküli hozzáféréssel), majd adja át a kódokat a chartnak. Minden node egy percen belül megjelenik. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Merre tovább
Futtassa az Awacinót ott, ahol a konténerei futnak
Minden céges csomag: 30 nap ingyen, kártya nélkül. Vagy kezdje a Company Free csomaggal.
Bankkártya nem szükséges · bármikor lemondható · biztonságos fizetés a Stripe-pal