
Стартирайте Awacino в Docker и Kubernetes
Един compose файл на хост, една Helm команда на клъстер - само изходящи връзки.
Не е нужна кредитна карта · отказ по всяко време · сигурно плащане със Stripe
Контейнери и клъстери, стъпка по стъпка
Готовият образ docker.awacino.net/awacino/unattended работи на linux/amd64 и linux/arm64 - на сървъри, NAS системи и всеки възел на клъстер.
- Docker или Kubernetes клъстер, който допуска привилегировани pod-ове
- Awacino на Вашия лаптоп за кодовете за настройка
- Фирмен акаунт - всеки план, и Company Free
- 1
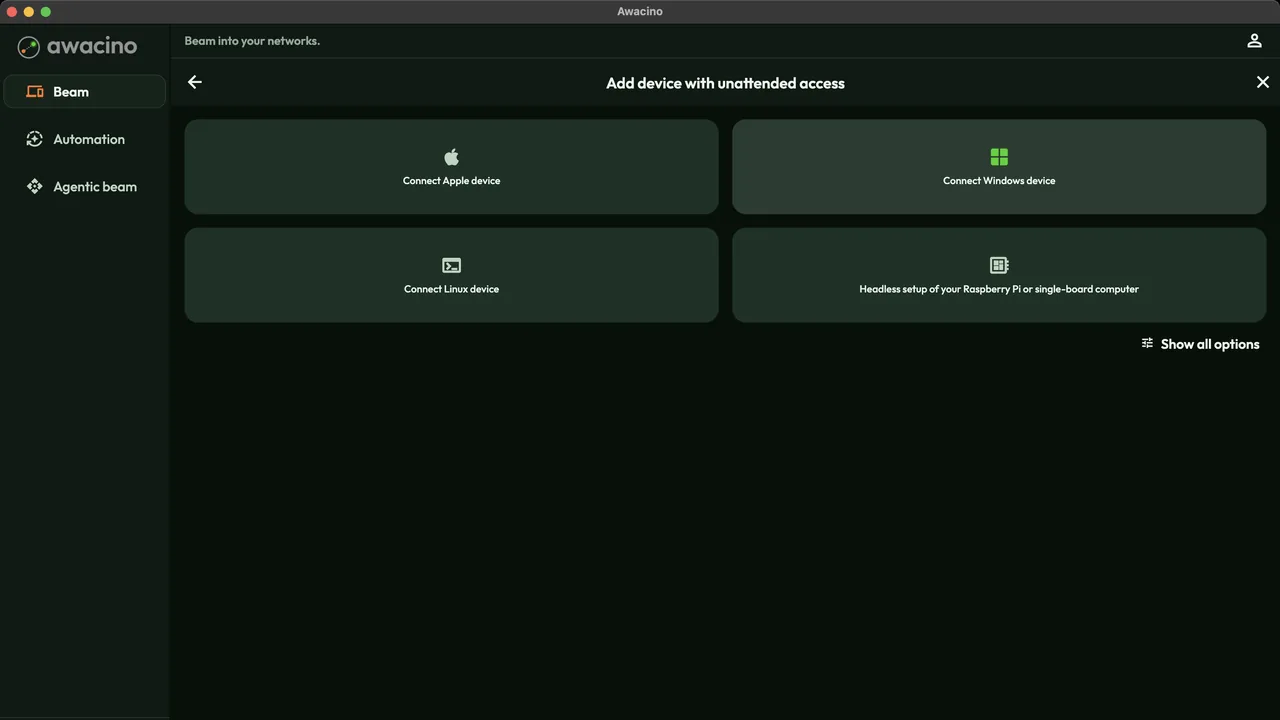
Добавете устройство с достъп без надзор
На главната страница докоснете Добавяне на устройство с достъп без надзор, после Покажи всички опции.
- 2
Вземете кода за настройка и compose файла
Изберете Инсталиране на NAS: приложението показва еднократен код за настройка и compose файл с вече попълнен код. Един код за хост - използва се веднъж. - 3
Стартирайте контейнера
Запишете compose файла на хоста и го стартирайте. restart: unless-stopped го връща след всяко рестартиране; самоличността, сертификатите и обновяванията живеят в тома awacino-data. docker compose up -d - 4
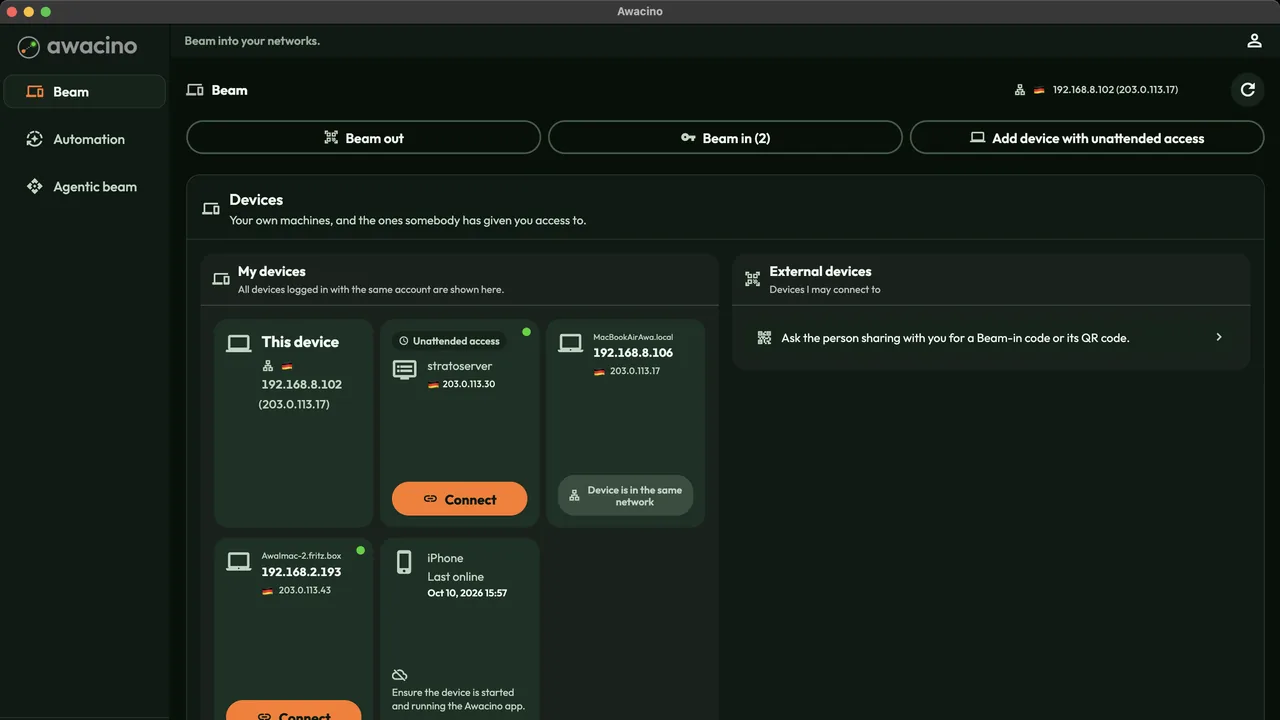
Появява се във Вашите устройства
До минута хостът се показва под Моите устройства като устройство без надзор. С мрежата на хоста достигате цялата мрежа, в която е хостът.
- 5
Инсталирайте го на клъстер
Awacino работи като DaemonSet: всеки избран възел става собствено Beam-in устройство - без Service, без Ingress, без отворен порт. Pod-овете работят привилегировани в мрежата на хоста, както всеки мрежов агент. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Сдвоете всеки възел
Стандартни клъстери, k3s и kind; GKE Standard, управлявани възли на EKS, AKS; OpenShift с привилегирования security context constraint.
Изведете списъка с възлите, създайте по един код за настройка за всеки възел в приложението (Добавяне на устройство с достъп без надзор), после предайте кодовете на диаграмата. Всеки възел се появява до минута. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Накъде да продължите
Стартирайте Awacino там, където работят Вашите контейнери
Всеки фирмен план: 30 дни безплатно, без карта. Или започнете с Company Free.
Не е нужна кредитна карта · отказ по всяко време · сигурно плащане със Stripe