
Execute o Awacino em Docker e Kubernetes
Um ficheiro compose por anfitrião, um comando Helm por cluster - apenas ligações de saída.
Sem cartão de crédito · cancele quando quiser · pagamento seguro com Stripe
Contentores e clusters, passo a passo
A imagem pronta docker.awacino.net/awacino/unattended corre em linux/amd64 e linux/arm64 - em servidores, sistemas NAS e em cada nó de um cluster.
- Docker ou um cluster Kubernetes que permita pods privilegiados
- Awacino no seu portátil para os códigos de configuração
- Uma conta de empresa - todos os planos, também o Company Free
- 1
Adicione um dispositivo com acesso sem supervisão
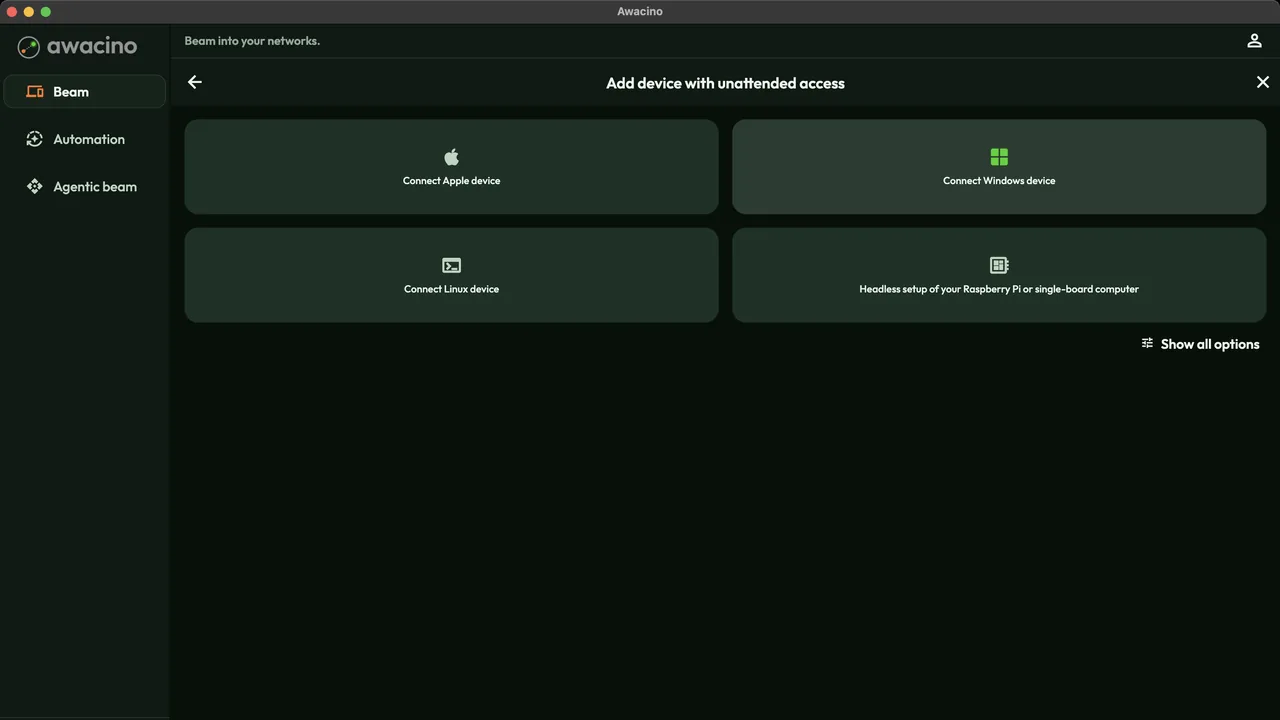
Na página principal toque em Adicionar dispositivo com acesso sem supervisão e depois em Mostrar todas as opções.
- 2
Obtenha o código de configuração e o ficheiro compose
Escolha Instalar num NAS: a app mostra um código de configuração de utilização única e um ficheiro compose com o código já preenchido. Um código por anfitrião - é usado uma só vez. - 3
Inicie o contentor
Guarde o ficheiro compose no anfitrião e inicie-o. restart: unless-stopped volta a pô-lo a funcionar após cada reinício; a identidade, os certificados e as atualizações ficam no volume awacino-data. docker compose up -d - 4
Aparece nos seus dispositivos
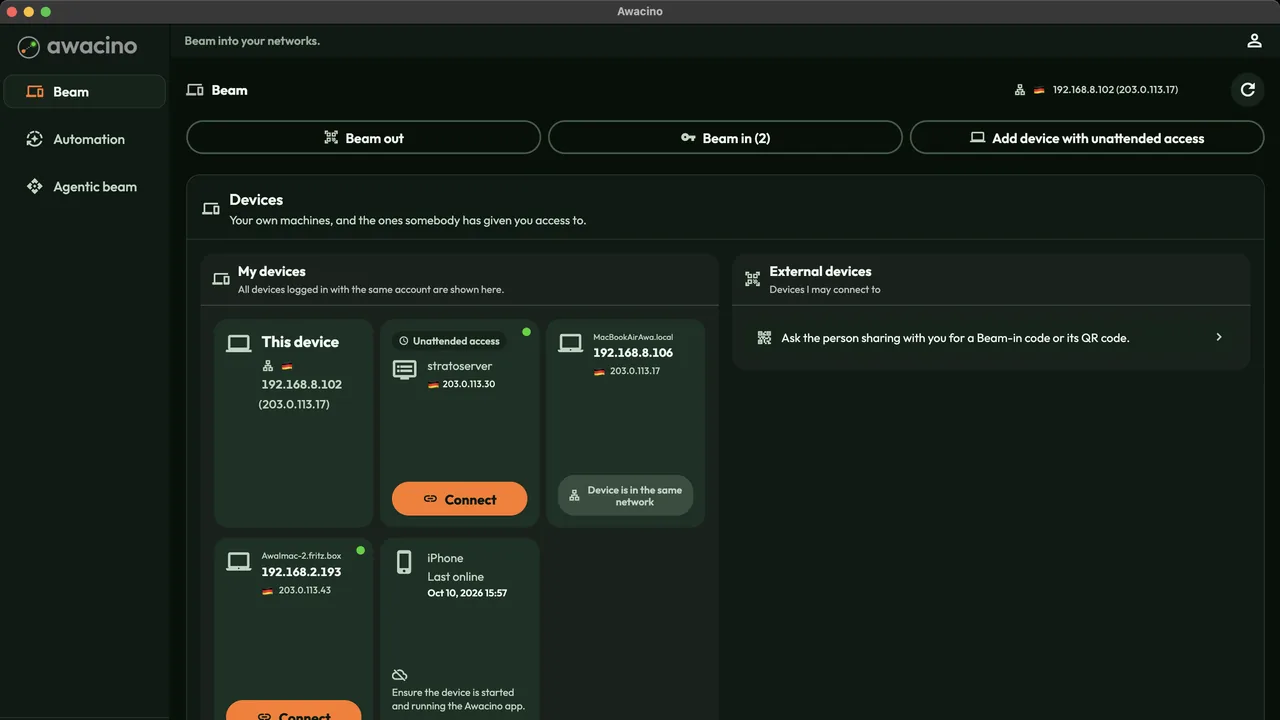
Em menos de um minuto o anfitrião aparece em Os meus dispositivos como dispositivo sem supervisão. Com a rede do anfitrião, chega a toda a rede em que o anfitrião se encontra.
- 5
Instale-o num cluster
O Awacino corre como DaemonSet: cada nó selecionado torna-se o seu próprio dispositivo Beam-in - sem Service, sem Ingress, sem porta aberta. Os pods correm privilegiados na rede do anfitrião, como qualquer agente de rede. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Emparelhe cada nó
Clusters padrão, k3s e kind; GKE Standard, nós geridos do EKS, AKS; OpenShift com a security context constraint privileged.
Liste os nós, crie um código de configuração por nó na app (Adicionar dispositivo com acesso sem supervisão) e entregue depois os códigos ao chart. Cada nó aparece em menos de um minuto. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Para onde ir a partir daqui
Execute o Awacino onde correm os seus contentores
Todos os planos de empresa: 30 dias grátis, sem cartão. Ou comece no Company Free.
Sem cartão de crédito · cancele quando quiser · pagamento seguro com Stripe