
Awacino Dockerissa ja Kubernetesissa
Yksi compose-tiedosto isäntää kohti, yksi Helm-komento klusteria kohti - vain ulospäin menevät yhteydet.
Luottokorttia ei tarvita · peruutettavissa milloin tahansa · turvallinen maksu Stripellä
Kontit ja klusterit, vaihe vaiheelta
Valmis image docker.awacino.net/awacino/unattended toimii alustoilla linux/amd64 ja linux/arm64 - palvelimilla, NAS-järjestelmissä ja klusterin jokaisessa solmussa.
- Docker tai Kubernetes-klusteri, joka sallii etuoikeutetut podit
- Awacino kannettavallasi käyttöönottokoodeja varten
- Yritystili - jokainen paketti, myös Company Free
- 1
Lisää laite valvomattomalla käytöllä
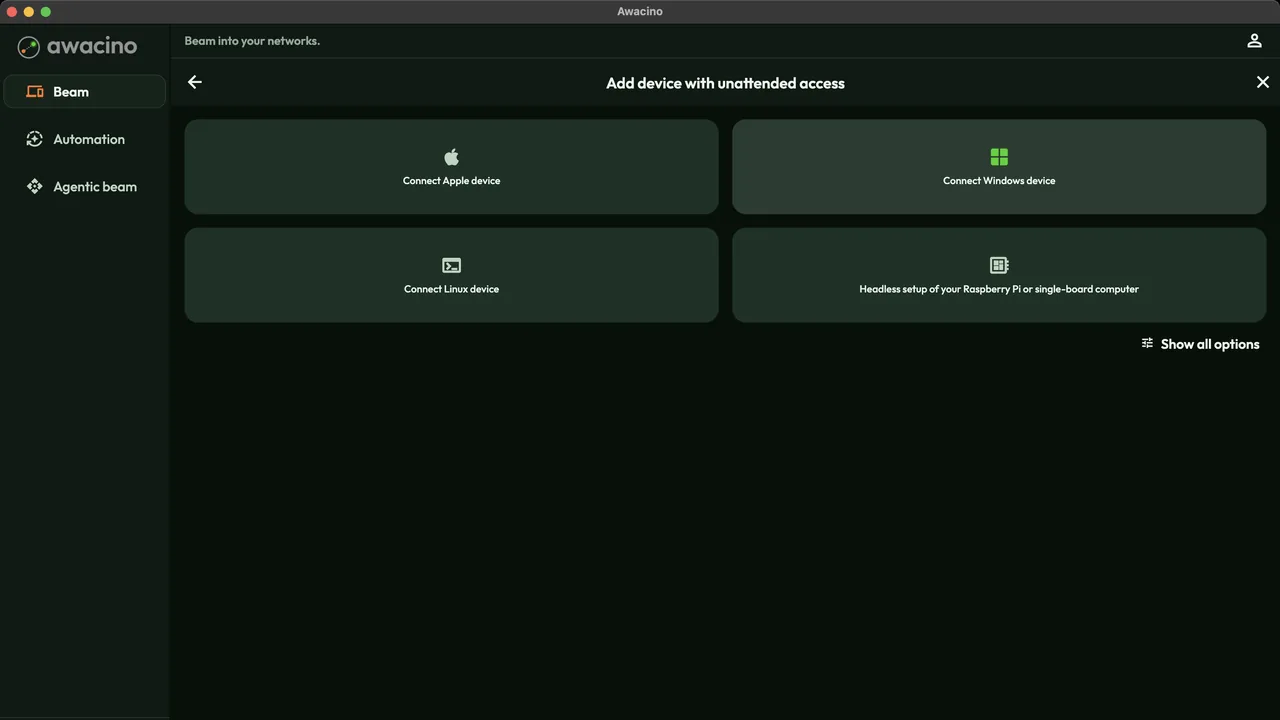
Napauta pääsivulla Lisää laite valvomattomalla käytöllä ja sitten Näytä kaikki vaihtoehdot.
- 2
Hae käyttöönottokoodi ja compose-tiedosto
Valitse Asenna NAS-laitteeseen: sovellus näyttää kertakäyttöisen käyttöönottokoodin ja compose-tiedoston, johon koodi on jo täytetty. Yksi koodi isäntää kohti - se käytetään kerran. - 3
Käynnistä kontti
Tallenna compose-tiedosto isännälle ja käynnistä se. restart: unless-stopped palauttaa sen jokaisen uudelleenkäynnistyksen jälkeen; identiteetti, varmenteet ja päivitykset sijaitsevat awacino-data-taltiossa. docker compose up -d - 4
Se ilmestyy laitteisiisi
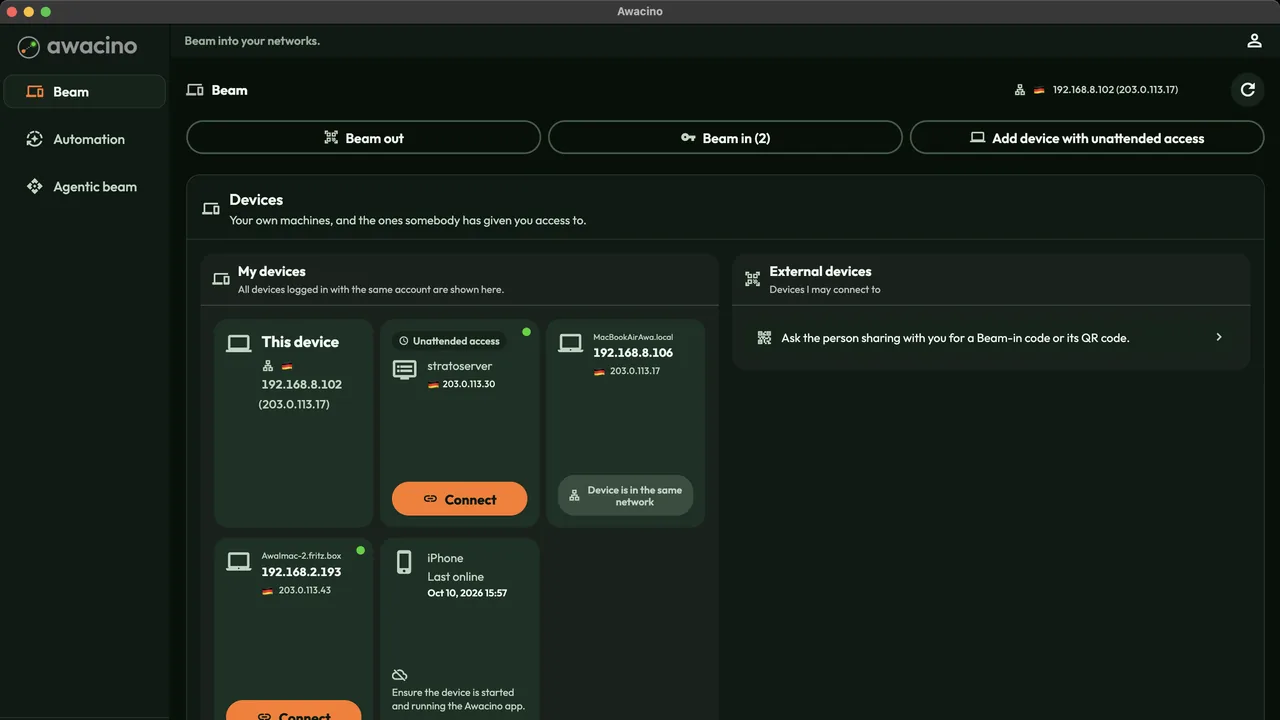
Minuutin kuluessa isäntä näkyy kohdassa Omat laitteet valvomattomana laitteena. Isäntäverkolla tavoitat koko verkon, jossa isäntä on.
- 5
Asenna se klusteriin
Awacino toimii DaemonSetinä: jokaisesta valitusta solmusta tulee oma Beam-in-laitteensa - ei Serviceä, ei Ingressiä, ei avointa porttia. Podit toimivat etuoikeutettuina isäntäverkossa, kuten mikä tahansa verkkoagentti. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Yhdistä jokainen solmu
Tavalliset klusterit, k3s ja kind; GKE Standard, EKS-hallitut solmut, AKS; OpenShift privileged-tietoturvakontekstirajoituksella.
Listaa solmut, luo sovelluksessa yksi käyttöönottokoodi solmua kohti (Lisää laite valvomattomalla käytöllä) ja anna koodit chartille. Jokainen solmu ilmestyy minuutin kuluessa. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Mihin siirtyä seuraavaksi
Aja Awacinoa siellä, missä konttisi pyörivät
Jokainen yrityspaketti: 30 päivää ilmaiseksi, ei korttia. Tai aloita Company Freellä.
Luottokorttia ei tarvita · peruutettavissa milloin tahansa · turvallinen maksu Stripellä