
Exécuter Awacino dans Docker et Kubernetes
Un fichier compose par hôte, une commande Helm par cluster - uniquement des connexions sortantes.
Aucune carte bancaire requise · résiliable à tout moment · paiement sécurisé avec Stripe
Conteneurs et clusters, pas à pas
L’image prête à l’emploi docker.awacino.net/awacino/unattended fonctionne sur linux/amd64 et linux/arm64 - sur les serveurs, les systèmes NAS et chaque nœud d’un cluster.
- Docker ou un cluster Kubernetes qui autorise les pods privilégiés
- Awacino sur votre ordinateur portable pour les codes d’installation
- Un compte d’entreprise - toutes les offres, y compris Company Free
- 1
Ajouter un appareil avec accès sans surveillance
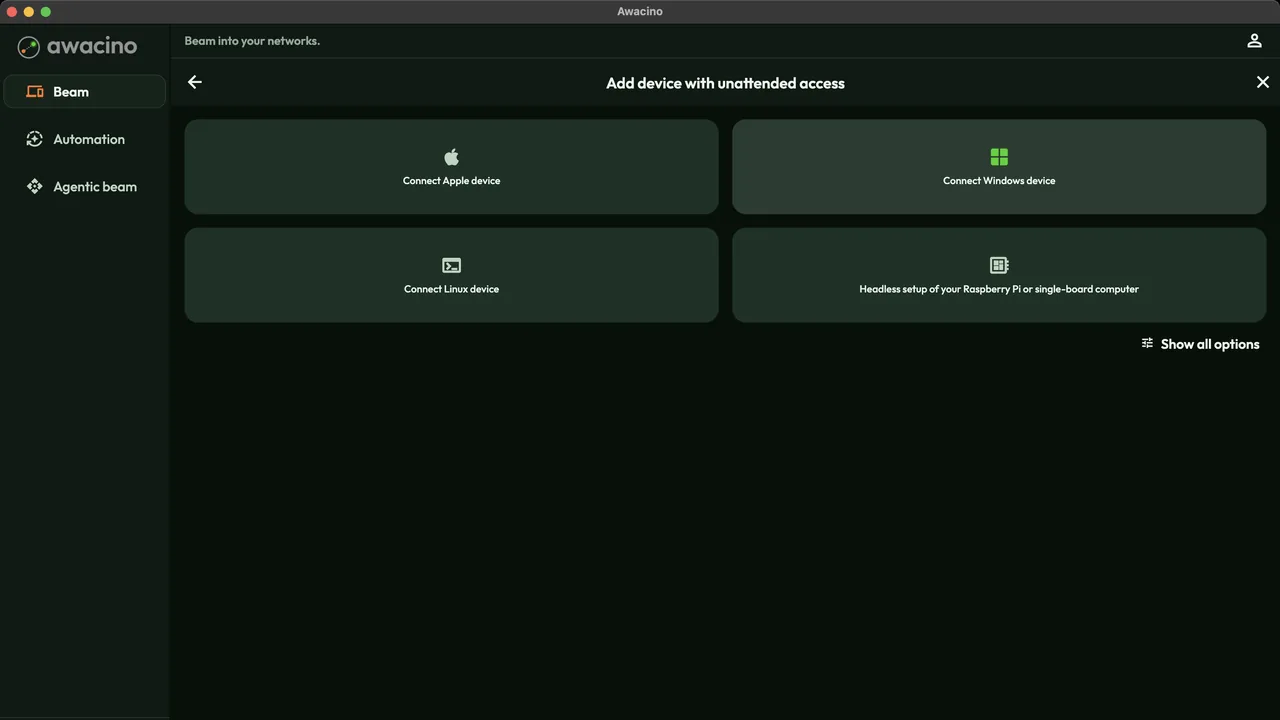
Sur la page principale, touchez Ajouter un appareil avec accès sans surveillance, puis Afficher toutes les options.
- 2
Obtenir le code d’installation et le fichier compose
Choisissez Installer sur un NAS : l’application affiche un code d’installation à usage unique et un fichier compose avec le code déjà renseigné. Un code par hôte - il ne sert qu’une fois. - 3
Démarrer le conteneur
Enregistrez le fichier compose sur l’hôte et démarrez-le. restart: unless-stopped le relance après chaque redémarrage ; l’identité, les certificats et les mises à jour se trouvent dans le volume awacino-data. docker compose up -d - 4
Il apparaît dans vos appareils
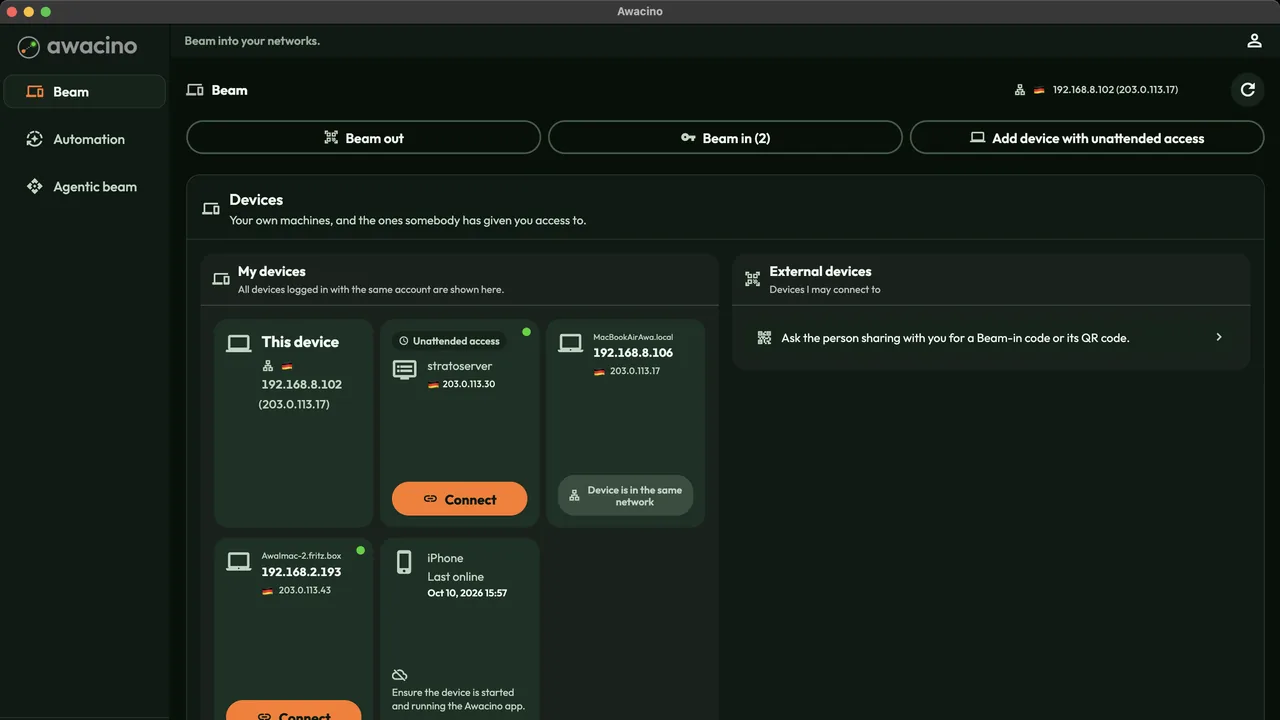
En moins d’une minute, l’hôte apparaît sous Mes appareils comme un appareil sans surveillance. Avec le réseau de l’hôte, vous accédez à tout le réseau dans lequel se trouve l’hôte.
- 5
L’installer sur un cluster
Awacino s’exécute comme un DaemonSet : chaque nœud sélectionné devient son propre appareil Beam-in - sans Service, sans Ingress, sans port ouvert. Les pods s’exécutent en mode privilégié sur le réseau de l’hôte, comme tout agent réseau. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Associer chaque nœud
Clusters standard, k3s et kind ; GKE Standard, nœuds gérés EKS, AKS ; OpenShift avec la contrainte de contexte de sécurité privilégiée.
Listez les nœuds, créez un code d’installation par nœud dans l’application (Ajouter un appareil avec accès sans surveillance), puis transmettez les codes au chart. Chaque nœud apparaît en moins d’une minute. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Où aller à partir d’ici
Exécutez Awacino là où tournent vos conteneurs
Toutes les offres d’entreprise : 30 jours gratuits, sans carte. Ou commencez avec Company Free.
Aucune carte bancaire requise · résiliable à tout moment · paiement sécurisé avec Stripe