
Rulați Awacino în Docker și Kubernetes
Un fișier compose pe gazdă, o comandă Helm pe cluster - doar conexiuni spre exterior.
Nu este nevoie de card de credit · anulați oricând · plată securizată cu Stripe
Containere și clustere, pas cu pas
Imaginea gata făcută docker.awacino.net/awacino/unattended rulează pe linux/amd64 și linux/arm64 - pe servere, sisteme NAS și pe fiecare nod al unui cluster.
- Docker sau un cluster Kubernetes care permite pod-uri privilegiate
- Awacino pe laptop, pentru codurile de configurare
- Un cont de companie - orice plan, inclusiv Company Free
- 1
Adăugați un dispozitiv cu acces nesupravegheat
Pe pagina principală atingeți Adăugați un dispozitiv cu acces nesupravegheat, apoi Afișați toate opțiunile.
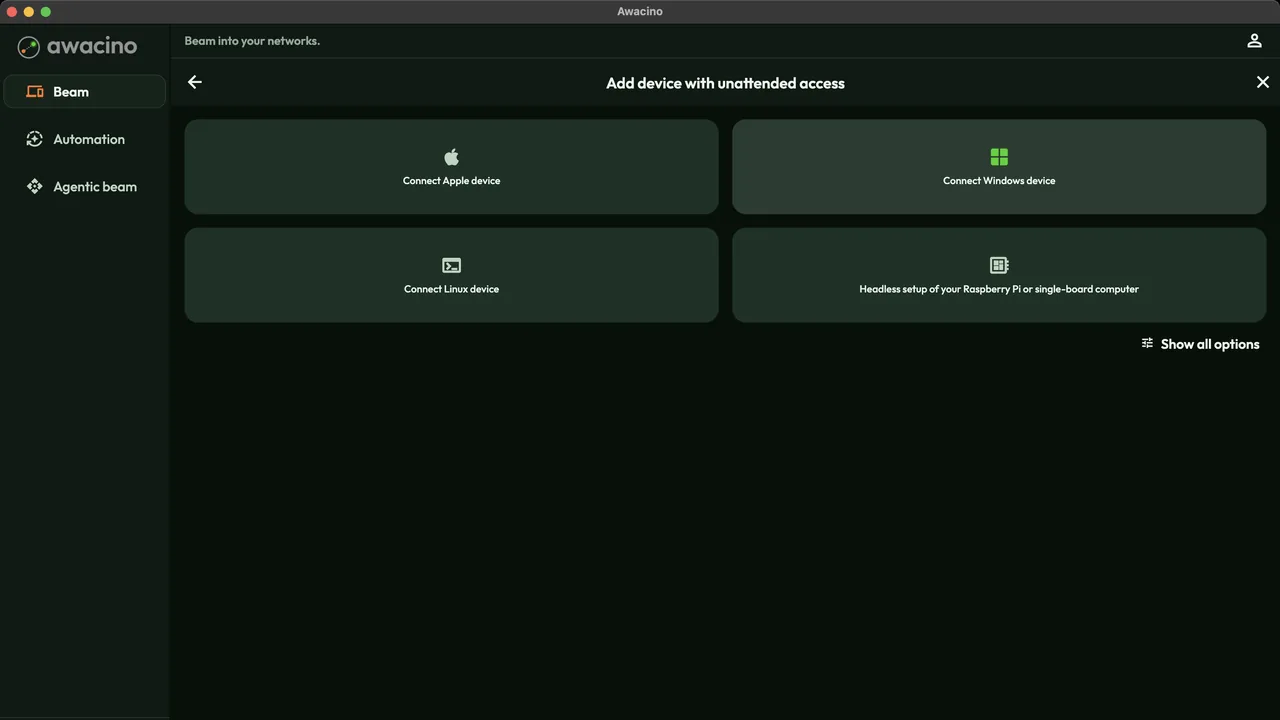
- 2
Luați codul de configurare și fișierul compose
Alegeți Instalați pe NAS: aplicația afișează un cod de configurare de unică folosință și un fișier compose cu codul deja completat. Un cod pe gazdă - se folosește o singură dată. - 3
Porniți containerul
Salvați fișierul compose pe gazdă și porniți-l. restart: unless-stopped îl readuce după fiecare repornire; identitatea, certificatele și actualizările se află în volumul awacino-data. docker compose up -d - 4
Apare în dispozitivele dumneavoastră
În mai puțin de un minut gazda apare la Dispozitivele mele ca dispozitiv unattended. Cu rețeaua gazdei ajungeți la toată rețeaua în care se află gazda.
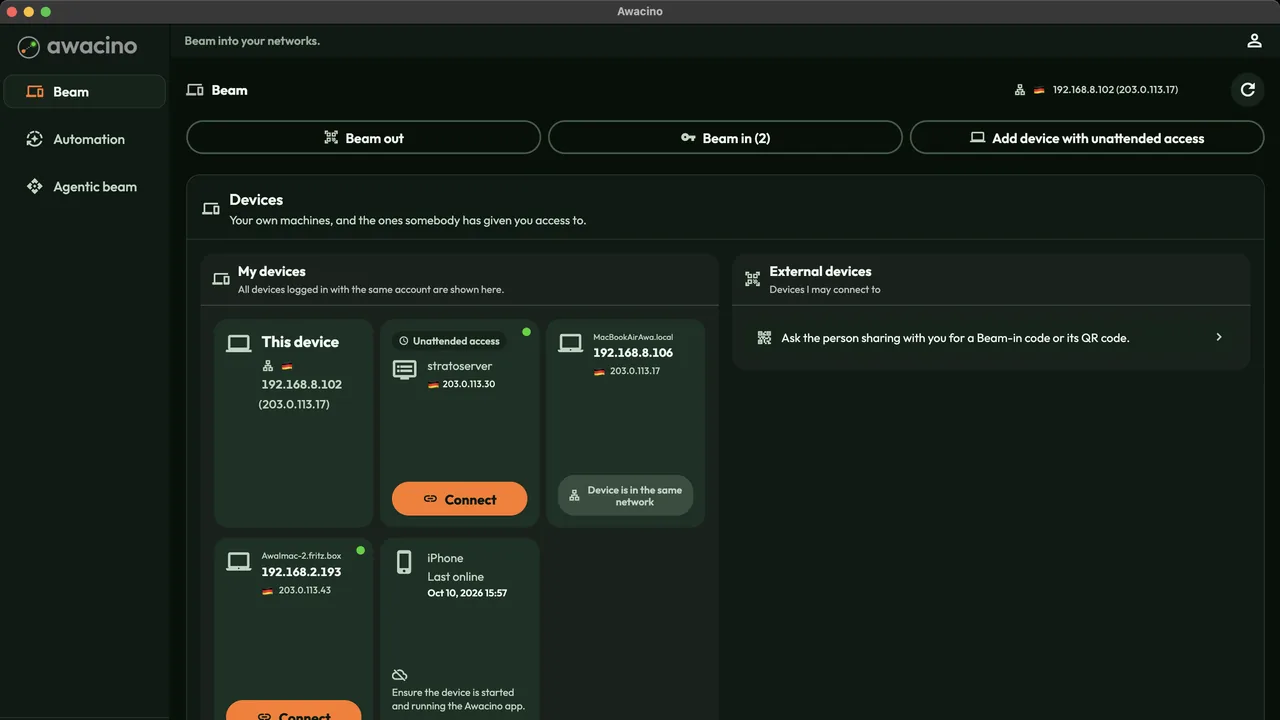
- 5
Instalați-l pe un cluster
Awacino rulează ca DaemonSet: fiecare nod selectat devine propriul dispozitiv Beam-in - fără Service, fără Ingress, fără port deschis. Pod-urile rulează privilegiat în rețeaua gazdei, ca orice agent de rețea. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Asociați fiecare nod
Clustere standard, k3s și kind; GKE Standard, noduri gestionate EKS, AKS; OpenShift cu security context constraint privileged.
Listați nodurile, creați în aplicație (Adăugați un dispozitiv cu acces nesupravegheat) câte un cod de configurare pe nod, apoi dați codurile chart-ului. Fiecare nod apare în mai puțin de un minut. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Încotro mergeți de aici
Docker & Kubernetes
Imagine, chart, manifest simplu și unde rulează.
Citiți mai multAwacino API
Creați dispozitive și coduri Beam-in din propriile instrumente și cu Terraform.
Citiți mai multServere și dispozitive mereu pornite
Accesibile zi și noapte, fără niciun utilizator autentificat.
Citiți mai multRulați Awacino acolo unde rulează containerele dumneavoastră
Fiecare plan de companie: 30 de zile gratuit, fără card. Sau începeți cu Company Free.
Nu este nevoie de card de credit · anulați oricând · plată securizată cu Stripe