
Awacino v Dockeri a Kubernetes
Jeden súbor compose na hostiteľa, jeden príkaz Helm na cluster - len odchádzajúce spojenia.
Bez kreditnej karty · zrušenie kedykoľvek · bezpečná platba cez Stripe
Kontajnery a clustre krok za krokom
Hotový obraz docker.awacino.net/awacino/unattended beží na linux/amd64 a linux/arm64 - na serveroch, systémoch NAS a na každom uzle clustra.
- Docker alebo cluster Kubernetes, ktorý povoľuje privilegované pody
- Awacino na notebooku pre inštalačné kódy
- Firemný účet - každý plán, aj Company Free
- 1
Pridajte zariadenie s prístupom bez obsluhy
Na hlavnej stránke ťuknite na Pridať zariadenie s prístupom bez dozoru a potom na Zobraziť všetky možnosti.
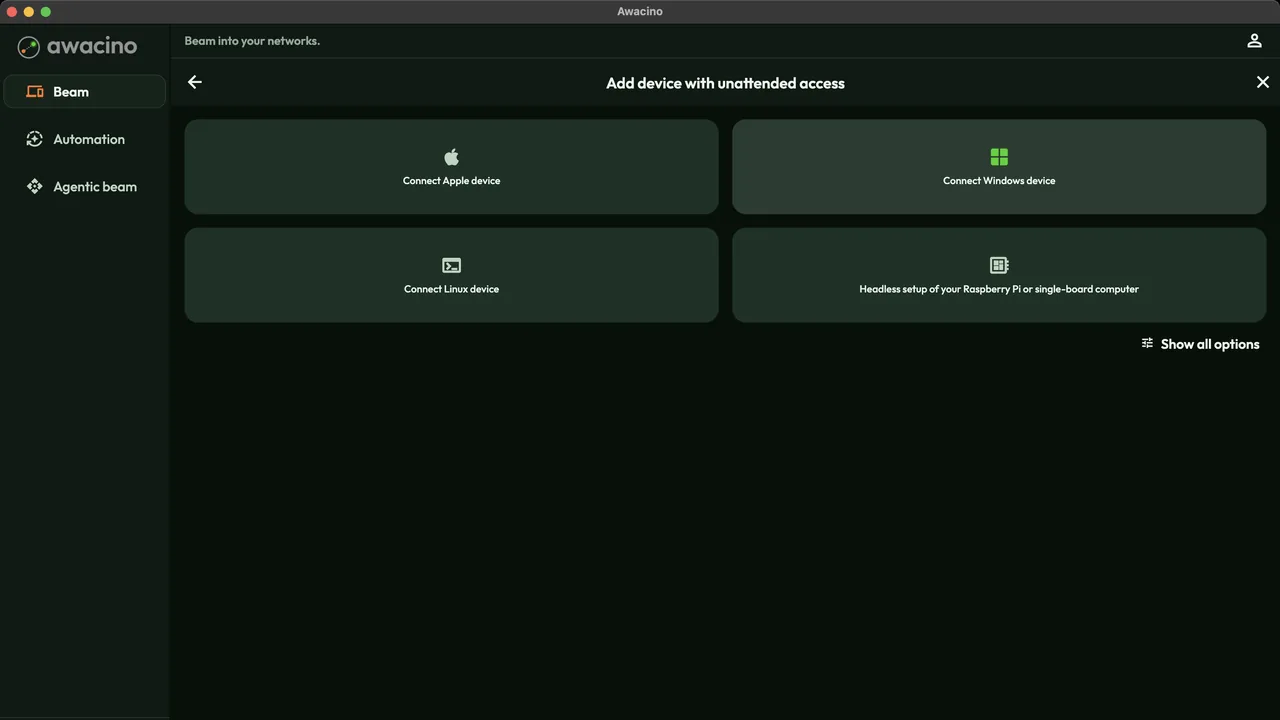
- 2
Získajte inštalačný kód a súbor compose
Zvoľte Inštalovať na NAS: aplikácia zobrazí jednorazový inštalačný kód a súbor compose s už doplneným kódom. Jeden kód na hostiteľa - použije sa raz. - 3
Spustite kontajner
Uložte súbor compose na hostiteľa a spustite ho. restart: unless-stopped ho po každom reštarte vráti späť; identita, certifikáty a aktualizácie sú v zväzku awacino-data. docker compose up -d - 4
Objaví sa vo vašich zariadeniach
Do minúty sa hostiteľ zobrazí v časti Moje zariadenia ako zariadenie bez obsluhy. S hostiteľskou sieťou sa dostanete do celej siete, v ktorej hostiteľ je.
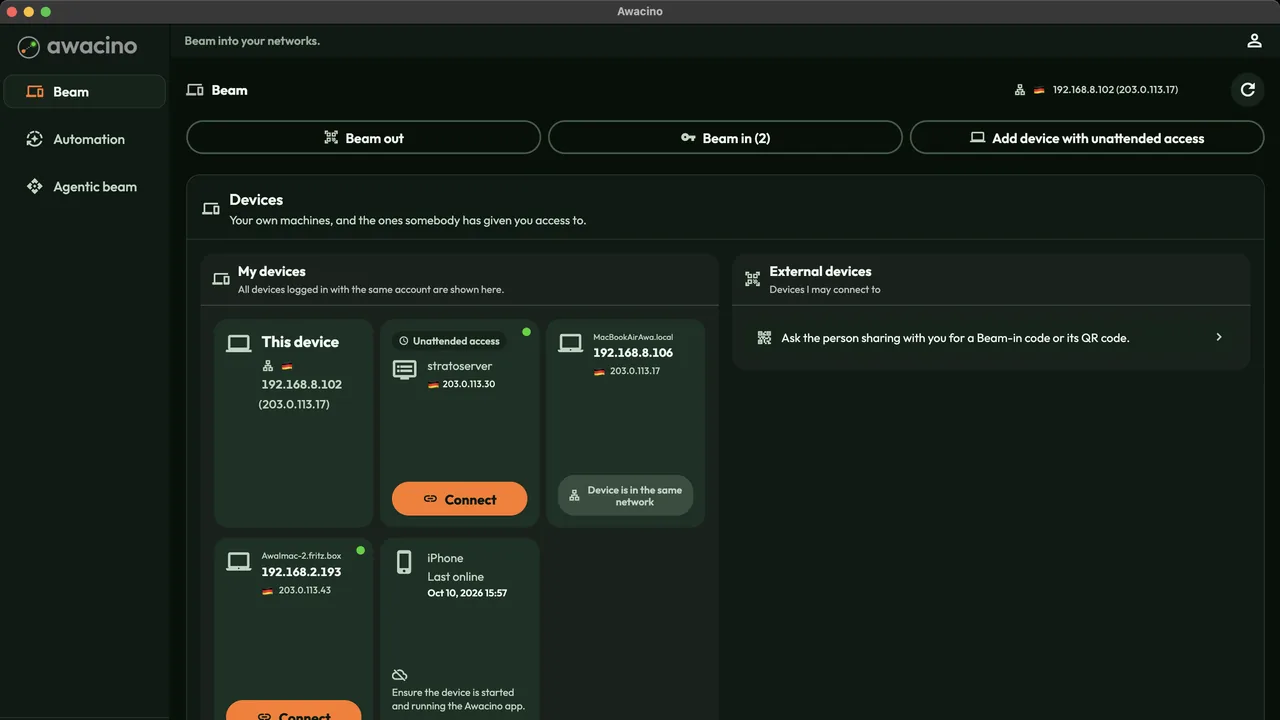
- 5
Nainštalujte ho na cluster
Awacino beží ako DaemonSet: každý vybraný uzol sa stane vlastným zariadením Beam-in - bez Service, bez Ingress, bez otvoreného portu. Pody bežia privilegovane v sieti hostiteľa, ako každý sieťový agent. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Spárujte každý uzol
Štandardné clustre, k3s a kind; GKE Standard, spravované uzly EKS, AKS; OpenShift s privilegovaným security context constraint.
Vypíšte uzly, v aplikácii vytvorte jeden inštalačný kód na uzol (Pridať zariadenie s prístupom bez dozoru) a kódy odovzdajte chartu. Každý uzol sa objaví do minúty. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Spustite Awacino tam, kde bežia vaše kontajnery
Každý firemný plán: 30 dní zadarmo, bez karty. Alebo začnite na Company Free.
Bez kreditnej karty · zrušenie kedykoľvek · bezpečná platba cez Stripe