
Eseguire Awacino in Docker e Kubernetes
Un file compose per host, un comando Helm per cluster - solo connessioni in uscita.
Nessuna carta di credito necessaria · disdetta in qualsiasi momento · pagamento sicuro con Stripe
Container e cluster, passo dopo passo
L'immagine pronta docker.awacino.net/awacino/unattended funziona su linux/amd64 e linux/arm64 - su server, sistemi NAS e su ogni nodo di un cluster.
- Docker o un cluster Kubernetes che consenta pod con privilegi
- Awacino sul vostro portatile per i codici di configurazione
- Un account aziendale - ogni piano, anche Company Free
- 1
Aggiungere un dispositivo con accesso non presidiato
Nella pagina principale toccate Aggiungi dispositivo con accesso non presidiato, poi Mostra tutte le opzioni.
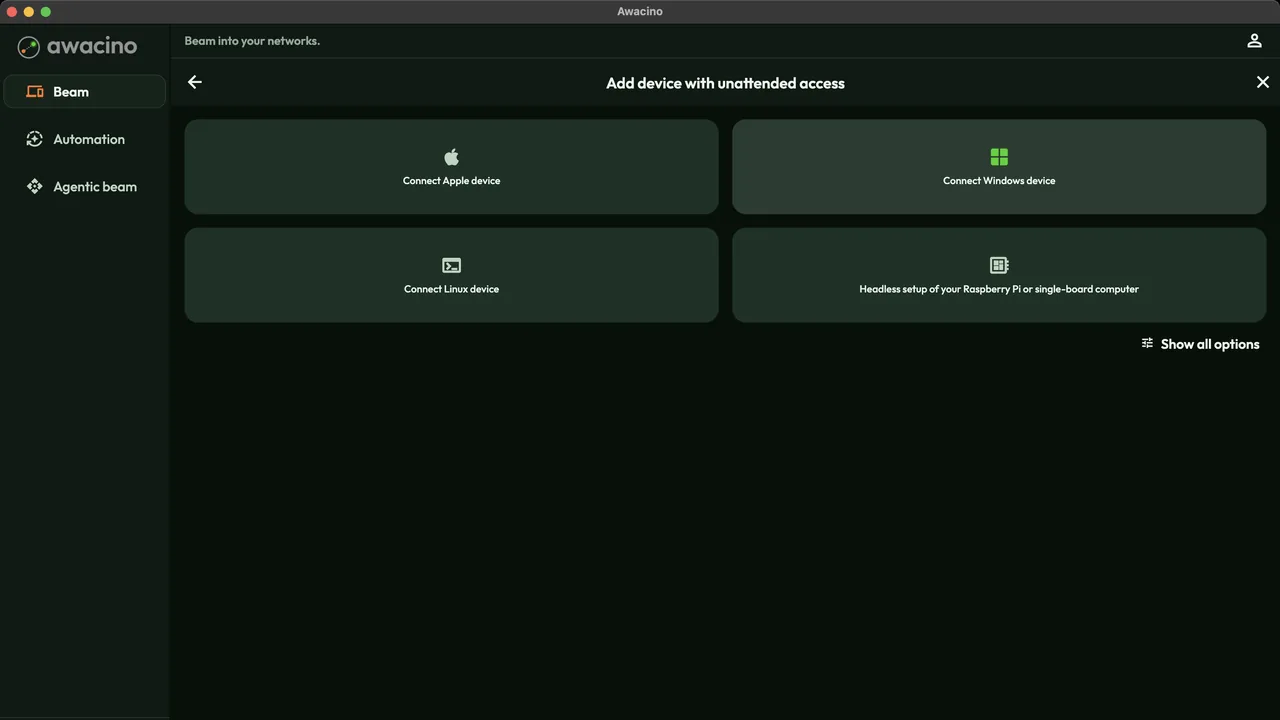
- 2
Ottenere il codice di configurazione e il file compose
Scegliete Installa su NAS: l'app mostra un codice di configurazione monouso e un file compose con il codice già inserito. Un codice per host - si usa una sola volta. - 3
Avviare il container
Salvate il file compose sull'host e avviatelo. restart: unless-stopped lo riporta in funzione dopo ogni riavvio; identità, certificati e aggiornamenti risiedono nel volume awacino-data. docker compose up -d - 4
Compare tra i vostri dispositivi
Entro un minuto l'host compare sotto I miei dispositivi come dispositivo non presidiato. Con la rete host raggiungete l'intera rete in cui si trova l'host.
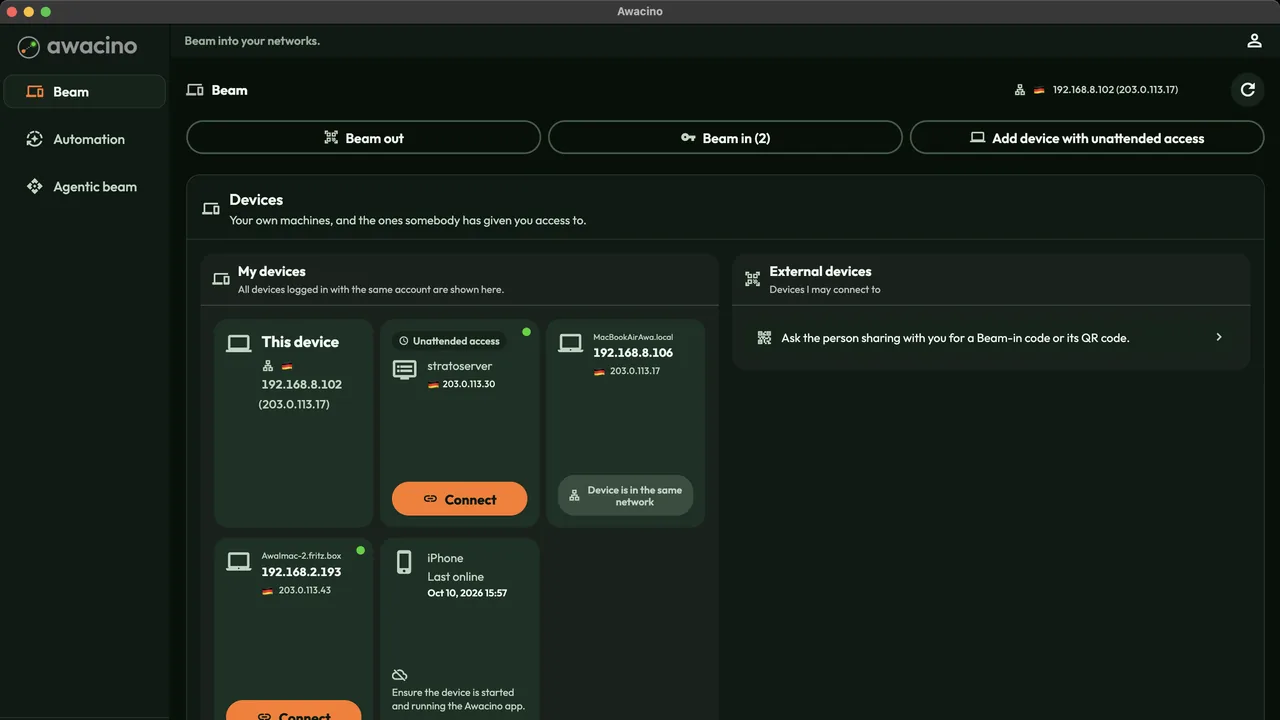
- 5
Installarlo su un cluster
Awacino funziona come DaemonSet: ogni nodo selezionato diventa un proprio dispositivo Beam-in - nessun Service, nessun Ingress, nessuna porta aperta. I pod girano con privilegi sulla rete host, come qualsiasi agente di rete. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Associare ogni nodo
Cluster standard, k3s e kind; GKE Standard, nodi gestiti EKS, AKS; OpenShift con il privileged security context constraint.
Elencate i nodi, create un codice di configurazione per nodo nell'app (Aggiungi dispositivo con accesso non presidiato), poi passate i codici al chart. Ogni nodo compare entro un minuto. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Come proseguire
Eseguite Awacino dove girano i vostri container
Ogni piano aziendale: 30 giorni gratis, senza carta. Oppure iniziate con Company Free.
Nessuna carta di credito necessaria · disdetta in qualsiasi momento · pagamento sicuro con Stripe