
Darbiniet Awacino Docker un Kubernetes vidē
Viens compose fails katram resursdatoram, viena Helm komanda katram klasterim – tikai izejoši savienojumi.
Bankas karte nav vajadzīga · atcelšana jebkurā laikā · droša apmaksa ar Stripe
Konteineri un klasteri, soli pa solim
Gatavais attēls docker.awacino.net/awacino/unattended darbojas platformās linux/amd64 un linux/arm64 – serveros, NAS sistēmās un katrā klastera mezglā.
- Docker vai Kubernetes klasteris, kas atļauj privileged pods
- Awacino jūsu portatīvajā datorā iestatīšanas kodiem
- Uzņēmuma konts – katrs plāns, arī Company Free
- 1
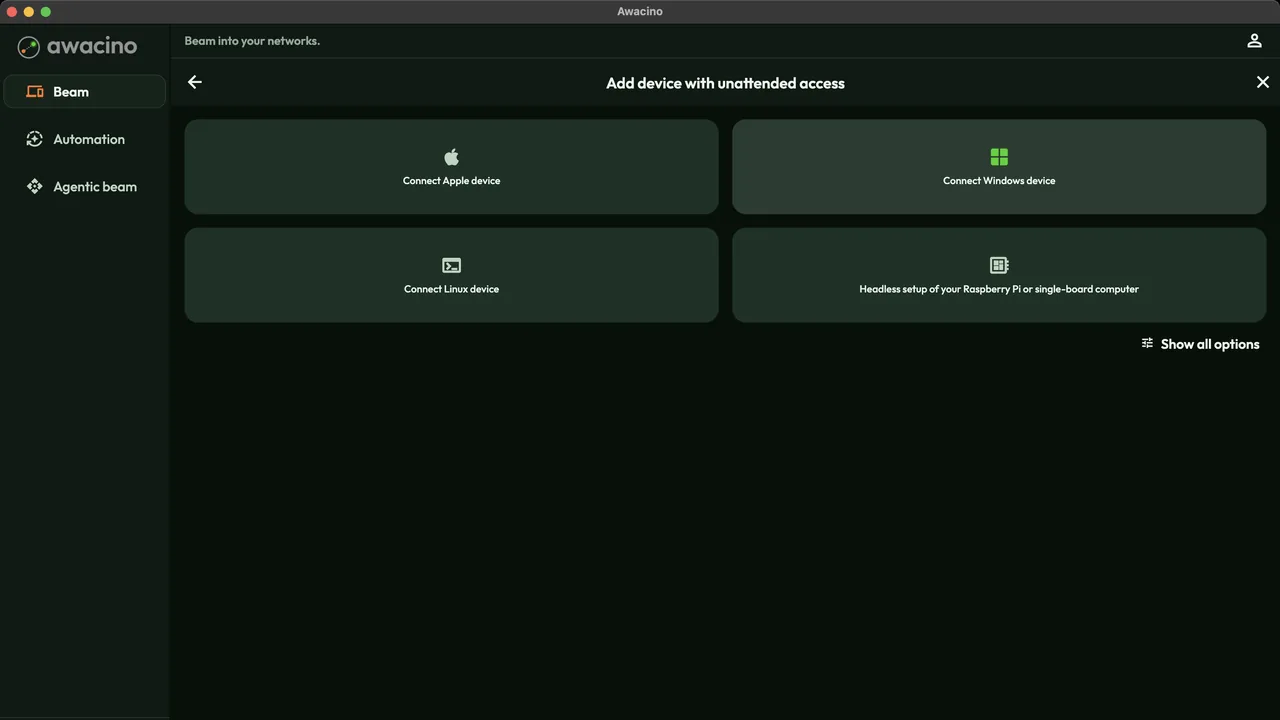
Pievienojiet ierīci ar piekļuvi bez uzraudzības
Galvenajā lapā pieskarieties Pievienot ierīci ar piekļuvi bez uzraudzības, tad Rādīt visas iespējas.
- 2
Iegūstiet iestatīšanas kodu un compose failu
Izvēlieties Instalēt NAS: lietotne parāda vienreizēju iestatīšanas kodu un compose failu ar jau ievietotu kodu. Viens kods katram resursdatoram – to izmanto vienu reizi. - 3
Palaidiet konteineru
Saglabājiet compose failu resursdatorā un palaidiet to. restart: unless-stopped atgriež to pēc katras restartēšanas; identitāte, sertifikāti un atjauninājumi glabājas apjomā awacino-data. docker compose up -d - 4
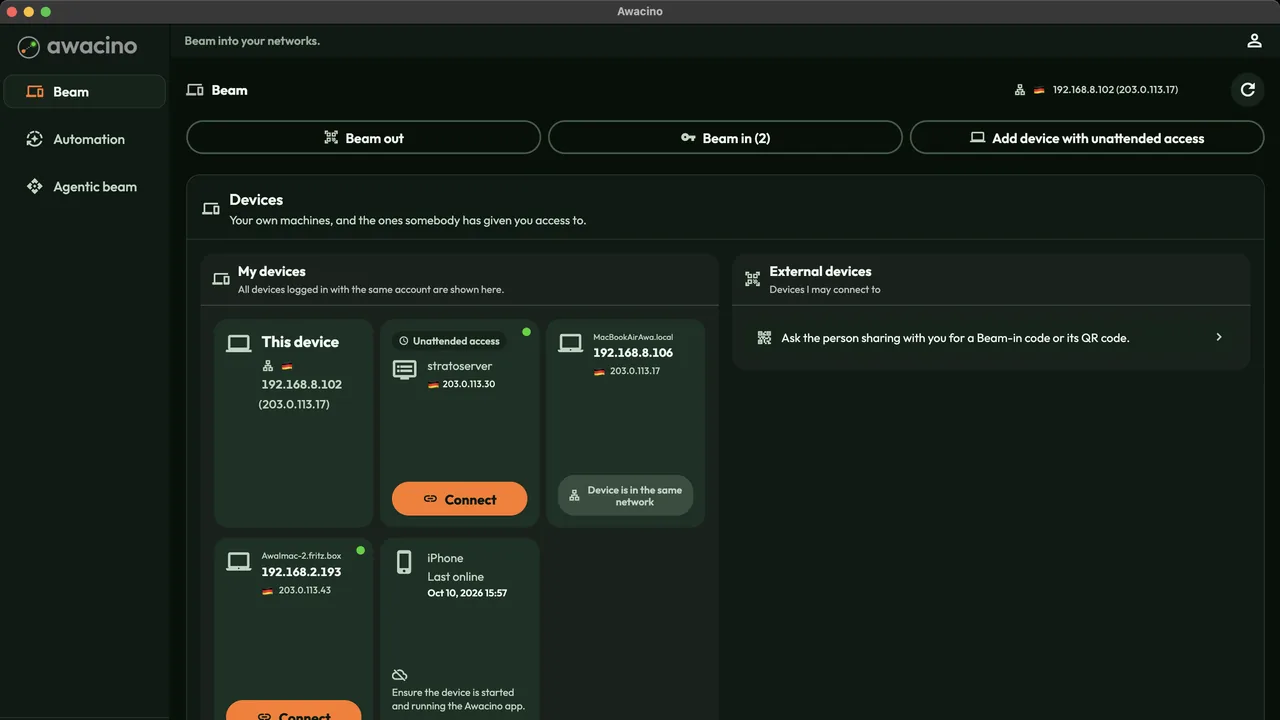
Tā parādās jūsu ierīcēs
Minūtes laikā resursdators parādās sadaļā Manas ierīces kā ierīce bez uzraudzības. Ar resursdatora tīklu sasniedzat visu tīklu, kurā resursdators atrodas.
- 5
Instalējiet to klasterī
Awacino darbojas kā DaemonSet: katrs izvēlētais mezgls kļūst par savu Beam-in ierīci – bez Service, bez Ingress, bez atvērta porta. Pods darbojas ar privileged tiesībām resursdatora tīklā, tāpat kā jebkurš tīkla aģents. helm install awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino --create-namespace kubectl label namespace awacino pod-security.kubernetes.io/enforce=privileged - 6
Savienojiet pārī katru mezglu
Standarta klasteri, k3s un kind; GKE Standard, EKS pārvaldītie mezgli, AKS; OpenShift ar privileged security context constraint.
Uzskaitiet mezglus, lietotnē izveidojiet vienu iestatīšanas kodu katram mezglam (Pievienot ierīci ar piekļuvi bez uzraudzības), tad nododiet kodus chart. Katrs mezgls parādās minūtes laikā. kubectl get nodes helm upgrade awacino oci://docker.awacino.net/awacino/charts/awacino-unattended -n awacino \ --reuse-values --set-string setupCodes.<node>=<code>
Kur doties tālāk
Darbiniet Awacino tur, kur darbojas jūsu konteineri
Katrs uzņēmuma plāns: 30 dienas bez maksas, bez kartes. Vai sāciet ar Company Free.
Bankas karte nav vajadzīga · atcelšana jebkurā laikā · droša apmaksa ar Stripe