Сеткавы доступ па-новаму
 Аўтар: Dr.-Ing. Andreas Walter, Founder & CEO ·
Трыццаць гадоў трапіць у сетку звонку азначала адчыніць у ёй дзверы: пракінуты порт, VPN-шлюз, сервер аддаленага працоўнага стала ў інтэрнэце. Я лічу, што праблема - у саміх дзвярах. Вось як мы пабудавалі Awacino без іх.
Праблема - у дзвярах
Усе класічныя спосабы трапіць у сетку пачынаюцца аднолькава: нешта ўнутры яе чакае злучэнняў з інтэрнэту. Порт, пракінуты на офісны ПК, VPN-прылада на мяжы сеткі, SSH-сервер, адкрыты ўсяму свету. Усё, што чакае, можна знайсці - сканеры кругласутачна прачэсваюць увесь інтэрнэт, і дзверы, якія адказваюць, спрабуюць адчыніць удзень і ўначы.
Лічбы, якія мы сабралі на нашай старонцы пра бяспеку, працвярэджваюць: 22 % выкарыстаных уразлівасцей прыпадаюць на памежныя прылады і VPN (Verizon DBIR 2025), 56 % атак пранікалі праз знешнія аддаленыя сэрвісы, такія як брандмаўэры і VPN (Sophos 2025), а каля 1,8 мільёна сервераў аддаленага працоўнага стала даступныя з інтэрнэту (Forescout, красавік 2026). VPN-шлюз, задуманы як замок, стаў адным з самых атакаваных уваходаў.
Падключыцца вонкі, сустрэцца пасярэдзіне, адысці ўбок
Awacino мяняе кірунак. Прылада ў вашай сетцы - ПК, Mac, Raspberry Pi, NAS або сервер - падключаецца вонкі, як і ваш тэлефон ці ноўтбук. Нашы серверы робяць толькі адно: знаёмяць абодва канцы паміж сабой. Потым яны знаходзяць прамы шлях і скразна яго шыфруюць. З гэтага моманту вашы даныя ідуць паміж вашымі ўласнымі прыладамі і ніколі не праходзяць праз нас. Мы не можам іх бачыць, бо яны да нас не даходзяць.
Для офіснай сеткі гэта зводзіцца да простых рэчаў:
- Ніякага ўваходнага порта на роўтары ці брандмаўэры - сканеру няма чаго знайсці, няма чаго падбіраць перабором.
- Ніякага VPN-шлюза ў інтэрнэце, якому патрэбны чарговы тэрміновы патч.
- Прылада, якая дае сваю сетку, працуе без прывілеяў, таму для атакі застаецца менш.
- Доступ выдаецца для кожнай прылады і па кожным кодзе: код Beam-in належыць першай прыладзе, якая яго актывуе, ён можа адкрываць усю сетку або толькі адзін экран, і вы ў любы момант можаце прыпыніць або адклікаць яго - ён адразу перастае працаваць.
Падрабязнасці - у раздзеле Тэхналогіі.
Сапраўдны адрас, а не паралельная сетка
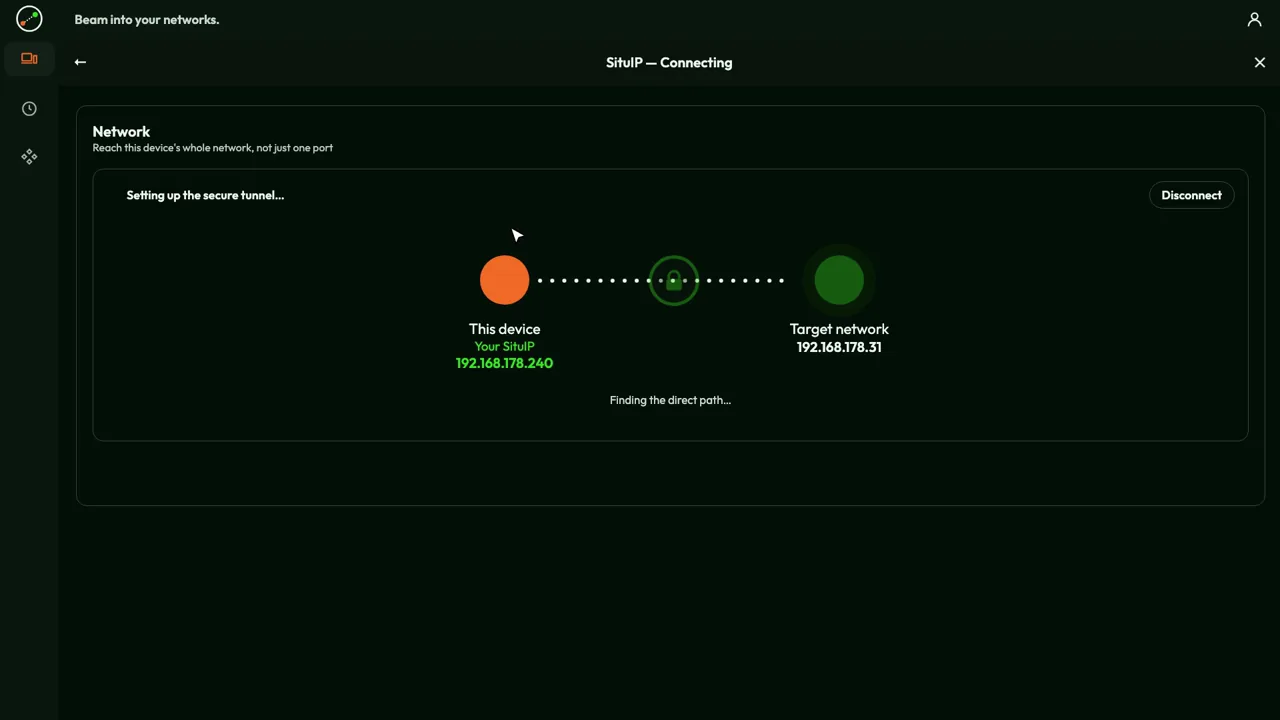
Другая ідэя - тая, якой я ганаруся больш за ўсё. Калі вы робіце Beam out, ваша прылада атрымлівае SituIP: сапраўдны адрас унутры сеткі, у якую вы ўвайшлі, часта выдадзены ўласным роўтарам гэтай сеткі. Ваш тэлефон у гатэлі становіцца, скажам, адрасам 192.168.2.47 у вашым офісе. Прынтар з адрасам 192.168.2.20 па-ранейшаму на 192.168.2.20, NAS захоўвае свой адрас, старонка адміністравання роўтара адкрываецца там жа, дзе заўсёды. Дакументацыю перапісваць не трэба.
Аверлэйныя сеткі, такія як Tailscale ці ZeroTier, выкарыстоўваюць іншы, цалкам абгрунтаваны падыход: кожная прылада далучаецца да асобнай віртуальнай сеткі з уласнымі адрасамі - у Tailscale з дыяпазону 100.64.0.0/10, напрыклад 100.101.102.103. Каб дабрацца да машыны, вы ўсталёўваеце на яе іх кліент або наладжваеце маршрутызатар падсеткі (subnet router), які перасылае трафік у лакальную сетку. Гэта добра працуе, але гэта другая сетка побач з сапраўднай. З SituIP сетка толькі адна: тая, што ўжо ёсць. Вы ўсталёўваеце Awacino на адну прыладу ў ёй, а не на кожную машыну, да якой хочаце атрымаць доступ.
Калі быць дакладным: калі ваша ўласная сетка выкарыстоўвае той жа дыяпазон адрасоў, што і сетка, у якую вы ўваходзіце, або сеткі, якую можна даць, няма, Awacino таксама пераходзіць на прыватны адрас 100.64.x.x.
Вашы інструменты працуюць без змен
Паколькі вы знаходзіцеся ў сетцы, вам не патрэбна спецыяльная праграма аддаленага доступу для кожнага сэрвісу. Вы карыстаецеся кліентамі, якія ў вас ужо ёсць: «Аддалены працоўны стол» Windows (mstsc ужо ўсталяваны ў Windows), VNC або «Агульны экран» macOS, ваш SSH-кліент, агульная папка ў Правадніку ці Finder, кліент базы даных, вэб-інтэрфейс NAS або машыны. Усё адказвае па тым адрасе, які ўжо мае.
| Падыход | Што вы ўсталёўваеце | Як вы атрымліваеце доступ |
|---|---|---|
| Пракідванне партоў | нічога - але порт адкрыты ўсяму свету | праз публічны адрас вашага роўтара |
| VPN-шлюз | прылада плюс VPN-кліент для кожнага карыстальніка | да сеткі, праз шлюз |
| Інструменты аддаленага кіравання | іх агент на кожнай машыне, якой вы хочаце кіраваць | да аднаго экрана за раз |
| Аверлэйныя сеткі | іх кліент на кожнай машыне або маршрутызатар падсеткі | праз віртуальныя адрасы (напр. 100.x.y.z) |
| Awacino SituIP | праграма на вашай прыладзе і на адной прыладзе ў сетцы | па звычайных адрасах унутры сеткі |
Дзе старыя спосабы заходзяць у тупік
У многіх хатніх і мабільных падключэнняў ужо няма ўласнага публічнага адраса: яны знаходзяцца за CGNAT у правайдара, а 5G-роўтары - амаль заўсёды. Пракідванне партоў там проста не можа працаваць - ды вы б гэтага і не хацелі. Awacino знаходзіць свой прамы шлях і за CGNAT, і ў мабільных сетках 5G, без статычнага IP і без налад роўтара.
Для машын, за якімі ніхто не сядзіць, - сервера, NAS, Raspberry Pi у станку ці ў лабараторыі - ёсць Unattended Client. Ён працуе без манітора і без правоў адміністратара і трымае сваю сетку гатовай для Beam, нават калі ніхто не ўвайшоў у сістэму. А воблачны сервер можна гэтак жа падключыць праз Beam да офіса: ён звяртаецца да офіснай базы даных па яе звычайным адрасе, а абодва брандмаўэры застаюцца закрытымі.
Колькі гэта каштуе ў параўнанні з VPN
VPN рэдка бывае дарагім з-за аднаго рахунку. Дарагім яго робіць тое, што даводзіцца эксплуатаваць, і тое, за што вы плаціце за кожнага чалавека. Таму замест таго каб параўноўваць сумы, якія ў розных пастаўшчыкоў розныя, я параўнаю тое, за што вы на самой справе плаціце.
| Звычайнае VPN-рашэнне | Awacino | |
|---|---|---|
| Абсталяванне або сервер | VPN-шлюз або прылада ці ўласны VPN-сервер | нічога - гэтую ролю бярэ на сябе прылада, якая ўжо ёсць у сетцы |
| Абслугоўванне | абнаўленні прашыўкі і бяспекі, часта тэрміновыя; часта яшчэ і штогадовая падпіска на падтрымку ці бяспеку для прылады | абнаўленні праграмы; у інтэрнэце нічога не чакае злучэнняў, што патрабавала б тэрміновага патча |
| Ліцэнзіі | на чалавека: ліцэнзіі VPN-кліента або падпіска на воблачны VPN ці ZTNA за кожнага карыстальніка | на слот: кожная прылада з Awacino і кожны актыўны код Beam-in; людзей ніколі не лічаць |
| Час адміністратара | уліковыя запісы карыстальнікаў, профілі кліентаў, правілы файрвола, сертыфікаты | наладжвае чалавек, які сядзіць за машынай; коды прыпыняюцца або адклікаюцца ў праграме |
| Для старту | цэлы праект | бясплатна з 2 слотамі |
Дзеля справядлівасці: калі ў вас ужо ёсць файрвол, якому вы давяраеце, пакіньце яго - Awacino не патрэбны адкрыты порт у ім, а воблачныя VPN- і ZTNA-сэрвісы таксама пазбаўляюць вас ад прылады. З Awacino мяняецца тое, за што вы плаціце: не за скрынку і не за галовы, а за прылады і коды, якія сапраўды маюць доступ. Камерцыйныя планы для каманд адрозніваюцца колькасцю слотаў і фіксуюць уваходы, злучэнні і коды Beam-in - але ніколі не змесціва. Планы - на нашай старонцы цэн.
Калі хочаце ўбачыць гэта ва ўласным асяроддзі, спампуйце праграму або далучайцеся да нашых тэсціроўшчыкаў. Чаму мы лічым, што гэта лепшы шлях у сетку, - у чатырох пунктах: Чаму Awacino.
Відэа
Пра аўтара
Dr.-Ing. Andreas Walter заснаваў Awacino і распрацоўвае яго сеткавую тэхналогію.