Repensar o acesso à rede
 Por Dr.-Ing. Andreas Walter, Founder & CEO ·
Durante trinta anos, entrar numa rede a partir de fora significou abrir-lhe uma porta: uma porta reencaminhada, um gateway VPN, um servidor de ambiente de trabalho remoto na internet. Penso que o problema é a própria porta. Eis como construímos o Awacino sem ela.
O problema é a porta
Todas as formas clássicas de entrar numa rede começam da mesma maneira: algo lá dentro fica à espera de ligações vindas da internet. Uma porta reencaminhada para o PC do escritório, um equipamento VPN na periferia da rede, um servidor SSH aberto ao mundo. Tudo o que fica à espera pode ser encontrado - há scanners a varrer a internet inteira a toda a hora, e uma porta que responde é posta à prova dia e noite.
Os números que reunimos na nossa página de segurança dão que pensar: 22 % das vulnerabilidades exploradas atingem dispositivos de periferia e VPN (Verizon DBIR 2025), 56 % dos ataques entraram por serviços remotos externos como firewalls e VPN (Sophos 2025), e cerca de 1,8 milhões de servidores de ambiente de trabalho remoto estão acessíveis na internet (Forescout, abril de 2026). O gateway VPN, pensado como fechadura, tornou-se uma das portas mais atacadas.
Ligar para fora, encontrar-se a meio, sair do caminho
O Awacino inverte a direção. O dispositivo na sua rede - um PC, um Mac, um Raspberry Pi, um NAS ou um servidor - liga para fora, e o seu telemóvel ou portátil também. Os nossos servidores fazem uma única coisa: apresentam as duas pontas uma à outra. Depois, as duas encontram um caminho direto e cifram-no ponto a ponto. A partir desse momento, os seus dados circulam entre os seus próprios dispositivos, nunca através de nós. Não os podemos ver, porque não passam por nós.
O que isto significa para a rede do escritório diz-se depressa:
- Nenhuma porta de entrada no router ou na firewall - nada que um scanner encontre, nada para atacar por força bruta.
- Nenhum gateway VPN na internet à espera da próxima correção de emergência.
- O dispositivo que empresta a sua rede funciona sem privilégios, por isso há menos para explorar.
- O acesso é por dispositivo e por código: um código Beam-in pertence ao primeiro dispositivo que o resgata, pode dar acesso a toda a rede ou apenas a um ecrã, e pode colocá-lo em pausa ou revogá-lo a qualquer momento - deixa de funcionar de imediato.
Os detalhes estão nas nossas páginas de Tecnologia.
Um endereço real, não uma rede paralela
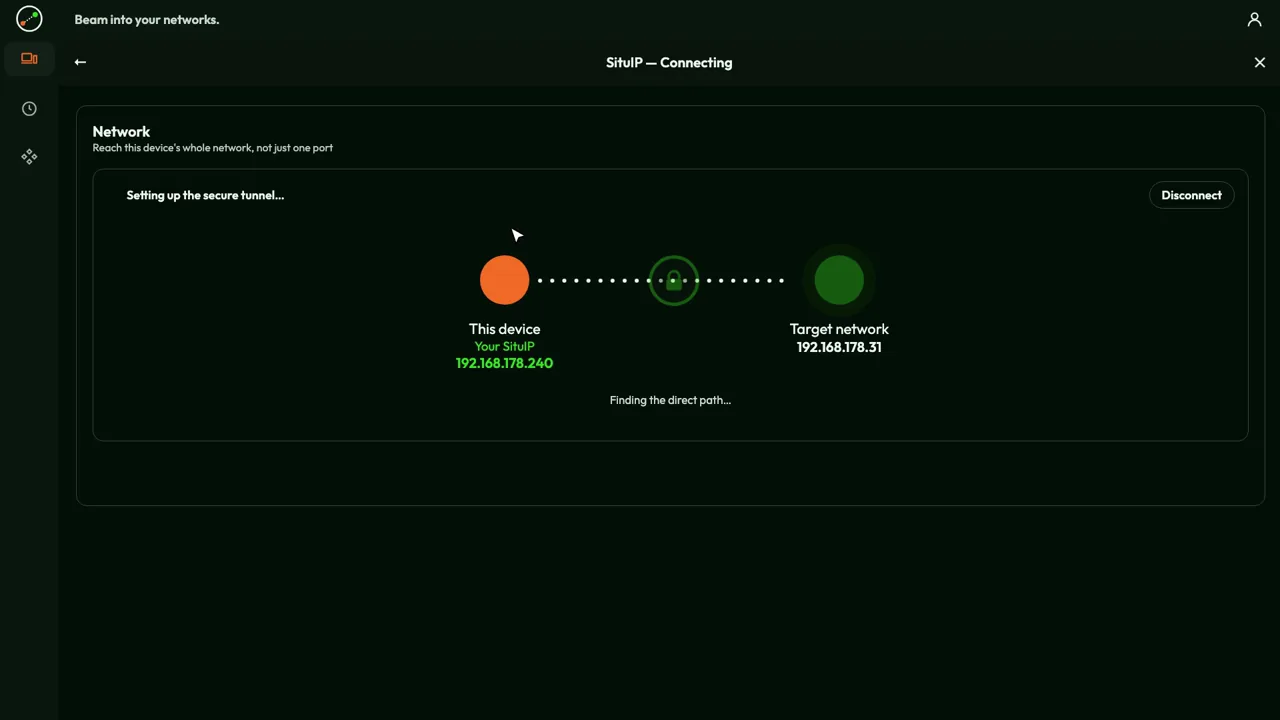
A segunda ideia é aquela de que mais me orgulho. Quando faz Beam out, o seu dispositivo recebe um SituIP: um endereço real dentro da rede onde entrou, muitas vezes atribuído pelo próprio router dessa rede. O seu telemóvel num hotel passa a ser, por exemplo, 192.168.2.47 no seu escritório. A impressora em 192.168.2.20 continua em 192.168.2.20, o NAS mantém o seu endereço, a página de administração do router abre onde sempre abre. Não é preciso reescrever nenhuma documentação.
As redes overlay como o Tailscale ou o ZeroTier seguem uma abordagem diferente e perfeitamente válida: cada dispositivo junta-se a uma rede virtual separada, com endereços próprios - no Tailscale, da gama 100.64.0.0/10, por exemplo 100.101.102.103. Para chegar a uma máquina, instala nela o respetivo cliente, ou configura um subnet router que reencaminha para a rede local. Funciona bem, mas é uma segunda rede ao lado da verdadeira. Com um SituIP existe apenas uma rede: a que já lá está. Instala o Awacino em um dispositivo dessa rede, não em cada máquina a que quer chegar.
Para ser preciso: se a sua própria rede usar a mesma gama de endereços que aquela onde entra, ou se não houver rede para emprestar, o Awacino recorre também a um endereço privado 100.64.x.x.
As suas ferramentas funcionam sem alterações
Como está dentro da rede, não precisa de nenhum software remoto especial para cada serviço. Usa os clientes que já tem: a Ligação ao Ambiente de Trabalho Remoto do Windows (o mstsc já vem instalado no Windows), VNC ou a Partilha de Ecrã do macOS, o seu cliente SSH, a partilha de ficheiros no Explorador ou no Finder, o cliente de base de dados, a interface web do NAS ou da máquina. Tudo responde no endereço que já tem.
| Abordagem | O que instala | Como chega às coisas |
|---|---|---|
| Reencaminhamento de portas | nada - mas há uma porta aberta ao mundo | o endereço público do seu router |
| Gateway VPN | um equipamento mais um cliente VPN por utilizador | a rede, através do gateway |
| Ferramentas de controlo remoto | o respetivo agente em cada máquina a controlar | um ecrã de cada vez |
| Redes overlay | o respetivo cliente em cada máquina, ou um subnet router | endereços virtuais (p. ex. 100.x.y.z) |
| Awacino SituIP | a aplicação no seu dispositivo e num dispositivo da rede | os endereços habituais dentro da rede |
Onde os métodos antigos ficam presos
Muitas ligações domésticas e móveis já não têm um endereço público próprio: estão atrás de CGNAT no operador, e os routers 5G quase sempre estão. Aí o reencaminhamento de portas simplesmente não pode funcionar, nem quereria que funcionasse. O Awacino encontra o seu caminho direto também atrás de CGNAT e em redes móveis 5G, sem IP fixo e sem configurar o router.
Para máquinas sem ninguém à frente - um servidor, um NAS, um Raspberry Pi dentro de uma máquina ou no laboratório - existe o Unattended Client. Funciona sem ecrã, sem direitos de administrador, e deixa a sua rede pronta para receber um beam sem ninguém com sessão iniciada. E um servidor na cloud pode entrar na rede do escritório da mesma forma, chegando à base de dados do escritório pelo endereço habitual, enquanto ambas as firewalls ficam fechadas.
Quanto custa em comparação com uma VPN
Uma VPN raramente é cara por causa de uma única fatura. É cara por causa do que tem de manter a funcionar e do que paga por pessoa. Por isso, em vez de comparar valores, que variam de fornecedor para fornecedor, prefiro comparar aquilo por que realmente paga.
| Solução VPN habitual | Awacino | |
|---|---|---|
| Hardware ou servidor | um gateway ou equipamento VPN, ou um servidor VPN gerido por si | nenhum - um dispositivo que já está na rede assume esse papel |
| Manutenção | atualizações de firmware e de segurança, muitas vezes urgentes; frequentemente uma subscrição anual de suporte ou de segurança para o equipamento | atualizações da aplicação; nada fica à espera na internet a precisar de um patch de emergência |
| Licenças | por pessoa: licenças de cliente VPN, ou uma subscrição de VPN na cloud ou de ZTNA por utilizador | por vaga: cada dispositivo com o Awacino e cada código Beam-in ativo; as pessoas nunca são contadas |
| Tempo de administração | contas de utilizador, perfis de cliente, regras de firewall, certificados | quem está à frente da máquina configura-a; os códigos são pausados ou revogados na aplicação |
| Para começar | um projeto | grátis com 2 vagas |
Para ser justo: se já tem uma firewall em que confia, mantenha-a - o Awacino não precisa de nenhuma porta aberta nela, e os serviços de VPN na cloud e de ZTNA também lhe tiram o equipamento das mãos. O que muda com o Awacino é aquilo por que paga: não uma caixa nem cabeças, mas os dispositivos e códigos que têm realmente acesso. Os planos comerciais para equipas existem em tamanhos de vagas e registam inícios de sessão, ligações e códigos Beam-in - nunca o conteúdo. Os planos estão na nossa página de preços.
Se quiser vê-lo na sua própria configuração, transfira a aplicação ou junte-se aos nossos testers. Porque achamos que esta é a melhor forma de entrar, em quatro pontos: Porquê o Awacino.
Vídeos
Sobre o autor
O Dr.-Ing. Andreas Walter fundou o Awacino e concebe a sua tecnologia de rede.