Repensar el acceso a la red
 Por Dr.-Ing. Andreas Walter, Founder & CEO ·
Durante treinta años, entrar en una red desde fuera significaba abrir una puerta en ella: un puerto reenviado, una pasarela VPN, un servidor de escritorio remoto en internet. Creo que el problema es la propia puerta. Así construimos Awacino sin ella.
El problema es la puerta
Todas las formas clásicas de entrar en una red empiezan igual: algo dentro de ella espera conexiones desde internet. Un puerto reenviado al PC de la oficina, un equipo VPN en el perímetro, un servidor SSH abierto al mundo. Todo lo que espera puede encontrarse: los escáneres recorren internet entero a todas horas, y una puerta que responde se pone a prueba día y noche.
Las cifras que hemos reunido en nuestra página de seguridad dan que pensar: el 22 % de las vulnerabilidades explotadas afectan a dispositivos perimetrales y VPN (Verizon DBIR 2025), el 56 % de los ataques entraron por servicios remotos externos como cortafuegos y VPN (Sophos 2025), y unos 1,8 millones de servidores de escritorio remoto son accesibles en internet (Forescout, abril de 2026). La pasarela VPN, pensada como cerradura, se ha convertido en una de las puertas más atacadas.
Llamar hacia fuera, encontrarse en medio, apartarse
Awacino invierte la dirección. El dispositivo de su red - un PC, un Mac, una Raspberry Pi, un NAS o un servidor - se conecta hacia fuera, y lo mismo hace su teléfono o su portátil. Nuestros servidores hacen una sola cosa: presentan los dos extremos entre sí. Después, ambos encuentran una ruta directa y la cifran de extremo a extremo. A partir de ese momento sus datos circulan entre sus propios dispositivos, nunca a través de nosotros. No podemos verlos, porque no pasan por nosotros.
Lo que esto significa para la red de la oficina se resume fácilmente:
- Ningún puerto entrante en el router ni en el cortafuegos: nada que pueda encontrar un escáner, nada que atacar por fuerza bruta.
- Ninguna pasarela VPN en internet que necesite el próximo parche de urgencia.
- El dispositivo que presta su red funciona sin privilegios, así que hay menos que explotar.
- El acceso es por dispositivo y por código: un código Beam-in pertenece al primer dispositivo que lo canjea, puede dar acceso a toda la red o a una sola pantalla, y usted lo pausa o lo revoca en cualquier momento: deja de funcionar al instante.
Los detalles están en nuestras páginas de Tecnología.
Una dirección real, no una red paralela
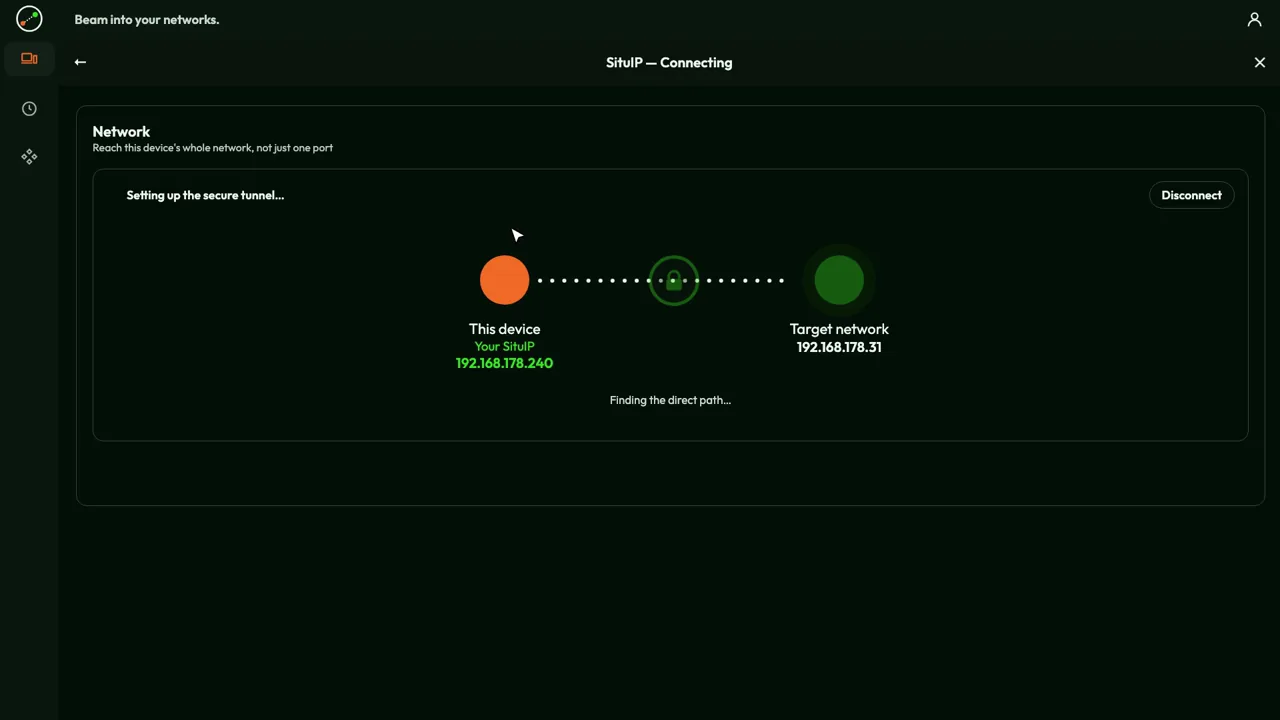
La segunda idea es de la que estoy más orgulloso. Cuando usted hace Beam out, su dispositivo recibe una SituIP: una dirección real dentro de la red a la que se ha conectado, a menudo asignada por el propio router de esa red. Su teléfono en un hotel pasa a ser, por ejemplo, 192.168.2.47 en su oficina. La impresora en 192.168.2.20 sigue en 192.168.2.20, el NAS conserva su dirección, la página de administración del router se abre donde se abre siempre. No hay que reescribir ninguna documentación.
Las redes overlay como Tailscale o ZeroTier siguen un enfoque distinto y perfectamente válido: cada dispositivo se une a una red virtual aparte con sus propias direcciones; en Tailscale, del rango 100.64.0.0/10, por ejemplo 100.101.102.103. Para llegar a una máquina, se instala en ella su cliente, o se configura un subnet router que reenvía hacia la red local. Funciona bien, pero es una segunda red junto a la real. Con una SituIP solo hay una red: la que ya existe. Usted instala Awacino en un dispositivo de ella, no en cada máquina a la que quiere llegar.
Para ser exactos: si su propia red usa el mismo rango de direcciones que aquella a la que se conecta, o no hay ninguna red que prestar, Awacino también recurre a una dirección privada 100.64.x.x.
Sus propias herramientas funcionan sin cambios
Como usted está dentro de la red, no necesita ningún software remoto especial para cada servicio. Usa los clientes que ya tiene: el Escritorio remoto de Windows (mstsc ya viene instalado en Windows), VNC o la Compartición de pantalla de macOS, su cliente SSH, la carpeta compartida en el Explorador o en el Finder, el cliente de base de datos, la interfaz web del NAS o de la máquina. Todo responde en la dirección que ya tiene.
| Enfoque | Qué se instala | Cómo se llega a las cosas |
|---|---|---|
| Reenvío de puertos | nada, pero hay un puerto abierto al mundo | la dirección pública de su router |
| Pasarela VPN | un equipo más un cliente VPN por usuario | la red, a través de la pasarela |
| Herramientas de control remoto | su agente en cada máquina que quiera controlar | una pantalla cada vez |
| Redes overlay | su cliente en cada máquina, o un subnet router | direcciones virtuales (p. ej. 100.x.y.z) |
| Awacino SituIP | la app en su dispositivo y en un dispositivo de la red | las direcciones habituales dentro de la red |
Donde los métodos de siempre se atascan
Muchas conexiones domésticas y móviles ya no tienen una dirección pública propia: están detrás de un CGNAT en el proveedor, y los routers 5G casi siempre lo están. Allí el reenvío de puertos simplemente no puede funcionar, ni usted querría que lo hiciera. Awacino encuentra su ruta directa también detrás de CGNAT y en redes móviles 5G, sin IP fija y sin configurar el router.
Para las máquinas ante las que no hay nadie - un servidor, un NAS, una Raspberry Pi dentro de una máquina o en el laboratorio - existe el Unattended Client. Funciona sin pantalla, sin derechos de administrador, y deja su red lista para conectarse a ella sin que haya nadie con la sesión iniciada. Y un servidor en la nube puede unirse a la red de la oficina del mismo modo, de forma que llega a la base de datos de la oficina por su dirección habitual mientras ambos cortafuegos permanecen cerrados.
Lo que cuesta frente a una VPN
Una VPN rara vez es cara por una sola factura. Es cara por lo que hay que mantener en marcha y por lo que se paga por persona. Así que, en lugar de comparar importes, que varían de un proveedor a otro, voy a comparar aquello por lo que usted realmente paga.
| Solución VPN habitual | Awacino | |
|---|---|---|
| Hardware o servidor | una pasarela o un equipo VPN, o un servidor VPN que gestiona usted mismo | ninguno: un dispositivo que ya está en la red presta su red |
| Mantenimiento | actualizaciones de firmware y de seguridad, a menudo urgentes; con frecuencia, una suscripción anual de soporte o seguridad para el equipo | actualizaciones de la app; nada espera en internet que necesite un parche de emergencia |
| Licencias | por persona: licencias de cliente VPN, o una suscripción de VPN en la nube o ZTNA por usuario | por plaza: cada dispositivo con Awacino y cada código Beam-in activo; nunca se cuentan las personas |
| Tiempo de administración | cuentas de usuario, perfiles de cliente, reglas del cortafuegos, certificados | la persona que está ante la máquina lo configura; los códigos se pausan o se revocan en la app |
| Para empezar | un proyecto | gratis con 2 plazas |
Para ser justos: si ya tiene un cortafuegos en el que confía, consérvelo; Awacino no necesita ningún puerto abierto en él, y los servicios de VPN en la nube y ZTNA también le quitan el equipo de encima. Lo que cambia con Awacino es aquello por lo que paga: ni una caja ni un número de cabezas, sino los dispositivos y códigos que de verdad tienen acceso. Los planes comerciales para equipos vienen en distintos tamaños según las plazas y registran los inicios de sesión, las conexiones y los códigos Beam-in, nunca el contenido. Los planes están en nuestra página de precios.
Si quiere verlo en su propia configuración, descargue la app o únase a nuestros testers. Por qué creemos que esta es la mejor forma de entrar, en cuatro puntos: Por qué Awacino.
Vídeos
Sobre el autor
Dr.-Ing. Andreas Walter fundó Awacino y diseña su tecnología de red.