Сетевой доступ по-новому
 Автор: Dr.-Ing. Andreas Walter, Founder & CEO ·
Тридцать лет попасть в сеть извне означало открыть в ней дверь: проброшенный порт, VPN-шлюз, сервер удалённого рабочего стола в интернете. Я считаю, что проблема - в самой двери. Вот как мы построили Awacino без неё.
Проблема - в двери
Все классические способы попасть в сеть начинаются одинаково: что-то внутри неё ждёт соединений из интернета. Порт, проброшенный на офисный ПК, VPN-устройство на границе сети, SSH-сервер, открытый всему миру. Всё, что ждёт, можно найти - сканеры круглосуточно прочёсывают весь интернет, и дверь, которая отвечает, пытаются открыть днём и ночью.
Цифры, которые мы собрали на нашей странице о безопасности, отрезвляют: 22 % эксплуатируемых уязвимостей приходятся на пограничные устройства и VPN (Verizon DBIR 2025), 56 % атак проникли через внешние удалённые сервисы, такие как брандмауэры и VPN (Sophos 2025), а около 1,8 миллиона серверов удалённого рабочего стола доступны из интернета (Forescout, апрель 2026). VPN-шлюз, задуманный как замок, стал одной из самых атакуемых дверей.
Подключиться наружу, встретиться посередине, отойти в сторону
Awacino меняет направление. Устройство в вашей сети - ПК, Mac, Raspberry Pi, NAS или сервер - подключается наружу, как и ваш телефон или ноутбук. Наши серверы делают только одно: знакомят оба конца друг с другом. Затем они находят прямой путь и шифруют его сквозным шифрованием. С этого момента ваши данные идут между вашими собственными устройствами и никогда не проходят через нас. Мы не можем их видеть, потому что они до нас не доходят.
Для офисной сети это сводится к простым вещам:
- Никакого входящего порта на роутере или брандмауэре - сканеру нечего найти, нечего подбирать перебором.
- Никакого VPN-шлюза в интернете, которому нужен очередной экстренный патч.
- Устройство, которое предоставляет свою сеть, работает без привилегий, поэтому для атаки остаётся меньше.
- Доступ выдаётся для каждого устройства и по каждому коду: код Beam-in принадлежит первому устройству, которое его активирует, он может открывать всю сеть или только один экран, и вы можете в любой момент приостановить или отозвать его - он сразу перестаёт работать.
Подробности - в разделе Технологии.
Настоящий адрес, а не параллельная сеть
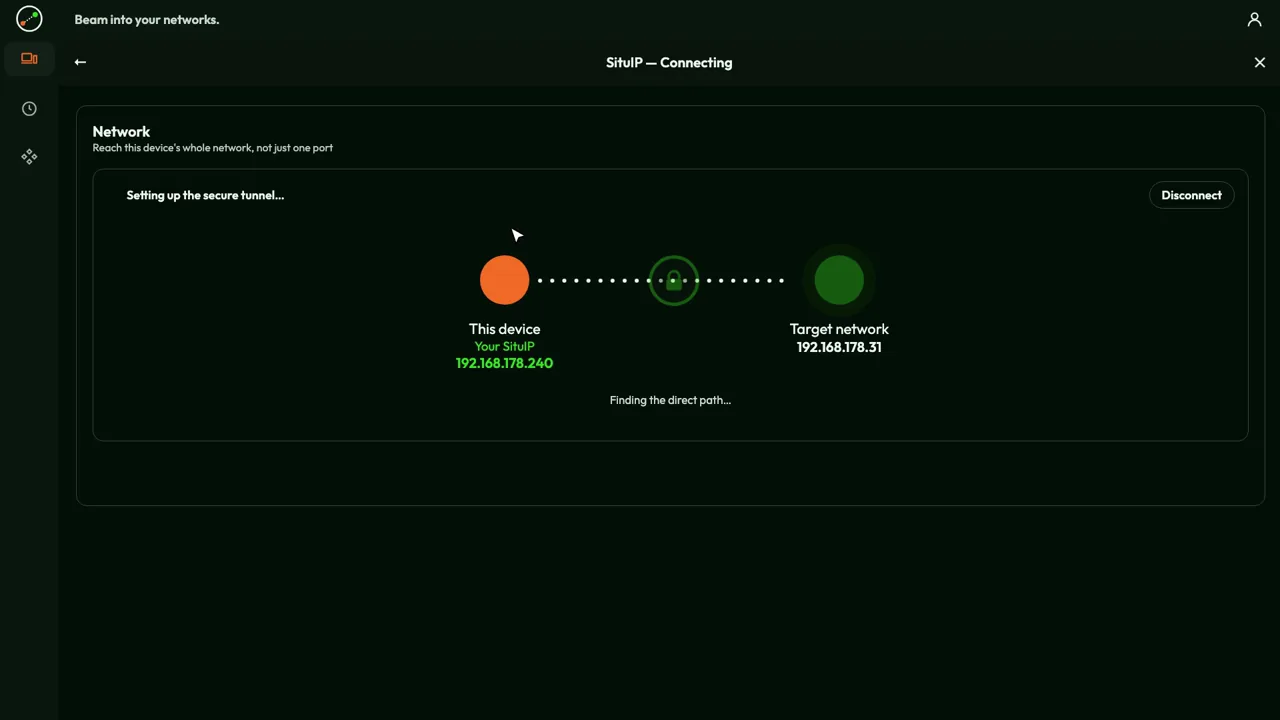
Вторая идея - та, которой я горжусь больше всего. Когда вы делаете Beam out, ваше устройство получает SituIP: настоящий адрес внутри сети, в которую вы вошли, часто выданный собственным роутером этой сети. Ваш телефон в отеле становится, скажем, адресом 192.168.2.47 в вашем офисе. Принтер с адресом 192.168.2.20 по-прежнему на 192.168.2.20, NAS сохраняет свой адрес, страница администрирования роутера открывается там же, где всегда. Документацию переписывать не нужно.
Оверлейные сети, такие как Tailscale или ZeroTier, используют другой, вполне обоснованный подход: каждое устройство подключается к отдельной виртуальной сети со своими адресами - у Tailscale из диапазона 100.64.0.0/10, например 100.101.102.103. Чтобы добраться до машины, вы устанавливаете на неё их клиент или настраиваете маршрутизатор подсети (subnet router), который пересылает трафик в локальную сеть. Это хорошо работает, но это вторая сеть рядом с настоящей. С SituIP сеть только одна: та, что уже есть. Вы устанавливаете Awacino на одно устройство в ней, а не на каждую машину, к которой хотите получить доступ.
Если быть точным: если ваша собственная сеть использует тот же диапазон адресов, что и сеть, в которую вы входите, или сети, которую можно предоставить, нет, Awacino тоже переходит на частный адрес 100.64.x.x.
Ваши инструменты работают без изменений
Поскольку вы находитесь в сети, вам не нужна специальная программа удалённого доступа для каждого сервиса. Вы пользуетесь клиентами, которые у вас уже есть: «Удалённый рабочий стол» Windows (mstsc уже установлен в Windows), VNC или «Общий экран» macOS, ваш SSH-клиент, общая папка в Проводнике или Finder, клиент базы данных, веб-интерфейс NAS или машины. Всё отвечает по тому адресу, который у него уже есть.
| Подход | Что вы устанавливаете | Как вы получаете доступ |
|---|---|---|
| Проброс портов | ничего - но порт открыт всему миру | через публичный адрес вашего роутера |
| VPN-шлюз | устройство плюс VPN-клиент для каждого пользователя | к сети, через шлюз |
| Инструменты удалённого управления | их агент на каждой машине, которой вы хотите управлять | к одному экрану за раз |
| Оверлейные сети | их клиент на каждой машине или маршрутизатор подсети | через виртуальные адреса (напр. 100.x.y.z) |
| Awacino SituIP | приложение на вашем устройстве и на одном устройстве в сети | по обычным адресам внутри сети |
Где старые способы заходят в тупик
У многих домашних и мобильных подключений больше нет собственного публичного адреса: они находятся за CGNAT у провайдера, а 5G-роутеры - почти всегда. Проброс портов там просто не может работать - да вы бы этого и не хотели. Awacino находит свой прямой путь и за CGNAT, и в мобильных сетях 5G, без статического IP и без настройки роутера.
Для машин, за которыми никто не сидит, - сервера, NAS, Raspberry Pi в станке или в лаборатории - есть Unattended Client. Он работает без монитора и без прав администратора и держит свою сеть готовой для Beam, даже когда никто не вошёл в систему. А облачный сервер можно точно так же подключить через Beam к офису: он обращается к офисной базе данных по её обычному адресу, а оба брандмауэра остаются закрытыми.
Сколько это стоит по сравнению с VPN
VPN редко бывает дорогим из-за одного счёта. Дорогим его делает то, что приходится эксплуатировать, и то, за что вы платите за каждого человека. Поэтому вместо того чтобы сравнивать суммы, которые у разных поставщиков разные, я сравню то, за что вы на самом деле платите.
| Обычное VPN-решение | Awacino | |
|---|---|---|
| Оборудование или сервер | VPN-шлюз или устройство либо собственный VPN-сервер | ничего - эту роль берёт на себя устройство, которое уже есть в сети |
| Обслуживание | обновления прошивки и безопасности, часто срочные; часто ещё и ежегодная подписка на поддержку или безопасность для устройства | обновления приложения; в интернете ничего не ждёт подключений, что требовало бы срочного патча |
| Лицензии | на человека: лицензии VPN-клиента или подписка на облачный VPN или ZTNA за каждого пользователя | на слот: каждое устройство с Awacino и каждый активный код Beam-in; людей никогда не считают |
| Время администратора | учётные записи пользователей, профили клиентов, правила файрвола, сертификаты | настраивает человек, который сидит за машиной; коды приостанавливаются или отзываются в приложении |
| Для старта | целый проект | бесплатно с 2 слотами |
Справедливости ради: если у вас уже есть файрвол, которому вы доверяете, оставьте его - Awacino не нужен открытый порт в нём, а облачные VPN- и ZTNA-сервисы тоже избавляют вас от устройства. С Awacino меняется то, за что вы платите: не за коробку и не за головы, а за устройства и коды, у которых действительно есть доступ. Коммерческие планы для команд различаются по числу слотов и фиксируют входы, соединения и коды Beam-in - но никогда не содержимое. Планы - на нашей странице цен.
Если хотите увидеть это в своей собственной среде, скачайте приложение или присоединяйтесь к нашим тестировщикам. Почему мы считаем, что это лучший путь в сеть, - в четырёх пунктах: Почему Awacino.
Видео
Об авторе
Dr.-Ing. Andreas Walter основал Awacino и разрабатывает его сетевую технологию.