Accesul la rețea, regândit
 De Dr.-Ing. Andreas Walter, Founder & CEO ·
Timp de treizeci de ani, a intra într-o rețea din afară a însemnat a deschide o ușă în ea: un port redirecționat, un gateway VPN, un server de desktop la distanță pe internet. Cred că ușa însăși este problema. Iată cum am construit Awacino fără ea.
Ușa este problema
Orice cale clasică de a intra într-o rețea începe la fel: ceva din interiorul ei așteaptă conexiuni de pe internet. Un port redirecționat către PC-ul de la birou, un echipament VPN la marginea rețelei, un server SSH deschis către toată lumea. Tot ce așteaptă poate fi găsit - scanerele parcurg întregul internet zi și noapte, iar o ușă care răspunde este încercată fără oprire.
Cifrele pe care le-am adunat pe pagina de securitate dau de gândit: 22 % dintre vulnerabilitățile exploatate au vizat echipamente de margine și VPN-uri (Verizon DBIR 2025), 56 % dintre atacuri au intrat prin servicii externe de acces la distanță, precum firewall-uri și VPN-uri (Sophos 2025), iar aproximativ 1,8 milioane de servere de desktop la distanță sunt accesibile pe internet (Forescout, aprilie 2026). Gateway-ul VPN, gândit ca lacăt, a devenit una dintre cele mai atacate uși.
Conectare spre exterior, întâlnire la mijloc, apoi un pas deoparte
Awacino inversează direcția. Dispozitivul din rețeaua dumneavoastră - un PC, un Mac, un Raspberry Pi, un NAS sau un server - se conectează spre exterior, la fel și telefonul sau laptopul dumneavoastră. Serverele noastre fac un singur lucru: fac cunoștință între cele două capete. Apoi cele două găsesc o cale directă și o criptează end-to-end. Din acel moment datele dumneavoastră circulă între propriile dispozitive, niciodată prin noi. Nu le putem vedea, pentru că nu trec pe la noi.
Ce înseamnă asta pentru rețeaua biroului se spune simplu:
- Niciun port de intrare pe router sau pe firewall - nimic de găsit pentru un scaner, nimic de spart prin forță brută.
- Niciun gateway VPN pe internet care să aibă nevoie de următorul patch de urgență.
- Dispozitivul care își împrumută rețeaua rulează fără privilegii, deci există mai puțin de exploatat.
- Accesul este per dispozitiv și per cod: un cod Beam-in aparține primului dispozitiv care îl folosește, poate ajunge la întreaga rețea sau doar la un ecran, iar dumneavoastră îl puteți întrerupe sau revoca oricând - nu mai funcționează imediat.
Detaliile se află pe paginile Tehnologie.
O adresă reală, nu o rețea paralelă
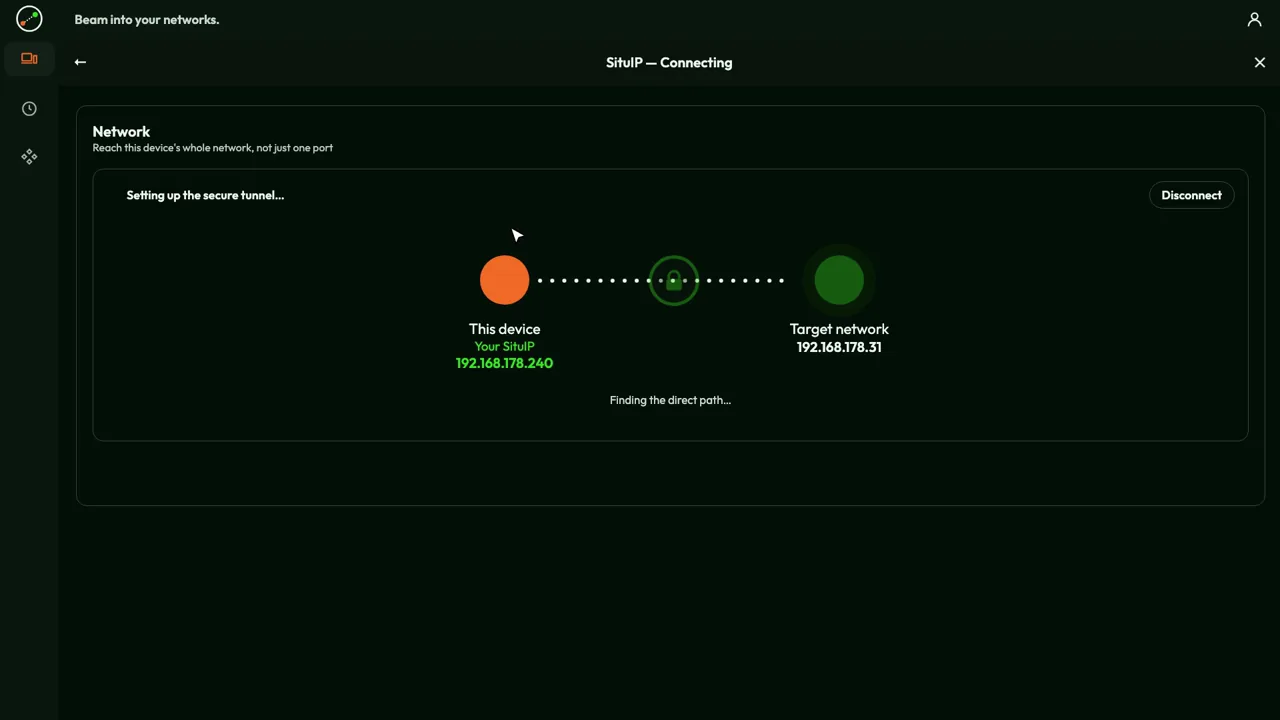
A doua idee este cea de care sunt cel mai mândru. Când faceți Beam out, dispozitivul dumneavoastră primește un SituIP: o adresă reală în interiorul rețelei în care ați intrat, adesea alocată chiar de routerul acelei rețele. Telefonul dumneavoastră dintr-un hotel devine, să zicem, 192.168.2.47 în biroul dumneavoastră. Imprimanta de la 192.168.2.20 rămâne la 192.168.2.20, NAS-ul își păstrează adresa, pagina de administrare a routerului se deschide acolo unde s-a deschis mereu. Nicio documentație nu trebuie rescrisă.
Rețelele overlay precum Tailscale sau ZeroTier au o abordare diferită, perfect validă: fiecare dispozitiv intră într-o rețea virtuală separată, cu adrese proprii - la Tailscale din intervalul 100.64.0.0/10, de exemplu 100.101.102.103. Pentru a ajunge la un calculator instalați clientul lor pe el sau configurați un subnet router care redirecționează în rețeaua locală. Funcționează bine, dar este o a doua rețea alături de cea reală. Cu un SituIP există o singură rețea: cea care există deja. Instalați Awacino pe un singur dispozitiv din ea, nu pe fiecare calculator la care vreți să ajungeți.
Ca să fiu exact: dacă propria rețea folosește același interval de adrese ca cea în care intrați sau nu există nicio rețea de împrumutat, Awacino trece și el la o adresă privată 100.64.x.x.
Propriile instrumente funcționează neschimbat
Pentru că sunteți în rețea, nu aveți nevoie de un software special de acces la distanță pentru fiecare serviciu. Folosiți clienții pe care îi aveți deja: Remote Desktop din Windows (mstsc este deja instalat pe Windows), VNC sau Partajarea ecranului din macOS, clientul SSH, folderul partajat în Explorer sau Finder, clientul bazei de date, interfața web a NAS-ului sau a mașinii. Totul răspunde la adresa pe care o are deja.
| Abordare | Ce instalați | Cum ajungeți la dispozitive |
|---|---|---|
| Redirecționare de porturi | nimic - dar un port este deschis către toată lumea | adresa publică a routerului dumneavoastră |
| Gateway VPN | un echipament plus un client VPN pentru fiecare utilizator | rețeaua, prin gateway |
| Instrumente de control la distanță | agentul lor pe fiecare calculator pe care vreți să îl controlați | câte un ecran pe rând |
| Rețele overlay | clientul lor pe fiecare calculator sau un subnet router | adrese virtuale (de ex. 100.x.y.z) |
| Awacino SituIP | aplicația pe dispozitivul dumneavoastră și pe un dispozitiv din rețea | adresele obișnuite din rețea |
Unde se blochează vechile metode
Multe conexiuni casnice și mobile nu mai au o adresă publică proprie: se află în spatele unui CGNAT la furnizor, iar routerele 5G aproape întotdeauna. Acolo redirecționarea de porturi pur și simplu nu poate funcționa, și nici nu ați vrea să funcționeze. Awacino își găsește calea directă și în spatele CGNAT, și în rețelele mobile 5G, fără IP static și fără configurarea routerului.
Pentru calculatoarele la care nu stă nimeni - un server, un NAS, un Raspberry Pi într-o mașină sau în laborator - există Unattended Client. Rulează fără interfață grafică, fără drepturi de administrator, și își pregătește rețeaua pentru Beam out fără ca cineva să fie autentificat. Iar un server din cloud poate intra în biroul dumneavoastră în același fel, astfel încât ajunge la baza de date a biroului la adresa ei obișnuită, în timp ce ambele firewall-uri rămân închise.
Cât costă în comparație cu un VPN
Un VPN este rareori scump din cauza unei singure facturi. Este scump din cauza a ceea ce trebuie să operați și a ceea ce plătiți pentru fiecare persoană. Așa că, în loc să compar sume, care diferă de la un furnizor la altul, voi compara pentru ce plătiți de fapt.
| Soluție VPN obișnuită | Awacino | |
|---|---|---|
| Hardware sau server | un gateway sau un echipament VPN ori un server VPN pe care îl operați singuri | nimic - un dispozitiv care se află deja în rețea preia acest rol |
| Întreținere | actualizări de firmware și de securitate, adesea urgente; adesea un abonament anual de suport sau de securitate pentru echipament | actualizări ale aplicației; pe internet nu așteaptă nimic care să aibă nevoie de un patch de urgență |
| Licențe | per persoană: licențe de client VPN sau un abonament cloud VPN ori ZTNA per utilizator | per slot: fiecare dispozitiv cu Awacino și fiecare cod Beam-in activ; persoanele nu sunt niciodată numărate |
| Timp de administrare | conturi de utilizator, profiluri de client, reguli de firewall, certificate | persoana de la calculator îl configurează; codurile se suspendă sau se revocă în aplicație |
| Pentru început | un proiect | gratuit cu 2 sloturi |
Ca să fiu corect: dacă aveți deja un firewall în care aveți încredere, păstrați-l - Awacino nu are nevoie de niciun port în el, iar serviciile cloud VPN și ZTNA vă scutesc și ele de echipament. Ce se schimbă cu Awacino este lucrul pentru care plătiți: nu o cutie și nu numărul de persoane, ci dispozitivele și codurile care au cu adevărat acces. Planurile comerciale pentru echipe vin în mărimi diferite de sloturi și înregistrează autentificările, conexiunile și codurile Beam-in - niciodată conținutul. Planurile se găsesc pe pagina de prețuri.
Dacă vreți să vedeți cum funcționează în propria configurație, descărcați aplicația sau alăturați-vă testerilor noștri. De ce credem că aceasta este calea mai bună de acces, în patru puncte: De ce Awacino.
Videoclipuri
Despre autor
Dr.-Ing. Andreas Walter a fondat Awacino și proiectează tehnologia sa de rețea.