Ağ erişimini yeniden düşünmek
 Yazan: Dr.-Ing. Andreas Walter, Founder & CEO ·
Otuz yıl boyunca bir ağa dışarıdan girmek, o ağda bir kapı açmak demekti: yönlendirilmiş bir port, bir VPN ağ geçidi, internette bir uzak masaüstü sunucusu. Bence sorun kapının kendisi. Awacino'yu kapı olmadan nasıl kurduğumuzu anlatayım.
Sorun kapının kendisi
Bir ağa girmenin her klasik yolu aynı şekilde başlar: ağın içindeki bir şey internetten gelecek bağlantıları bekler. Ofis bilgisayarına yönlendirilmiş bir port, ağın kenarında bir VPN cihazı, tüm dünyaya açık bir SSH sunucusu. Bekleyen her şey bulunabilir - tarayıcılar tüm interneti günün her saati tarar ve yanıt veren bir kapı gece gündüz denenir.
Güvenlik sayfamızda topladığımız rakamlar düşündürücü: istismar edilen güvenlik açıklarının %22'si ağ kenarı cihazlarını ve VPN'leri hedef aldı (Verizon DBIR 2025), saldırıların %56'sı güvenlik duvarları ve VPN'ler gibi harici uzaktan erişim hizmetleri üzerinden geldi (Sophos 2025) ve yaklaşık 1,8 milyon uzak masaüstü sunucusuna internetten erişilebiliyor (Forescout, Nisan 2026). Kilit olarak düşünülen VPN ağ geçidi, en çok saldırıya uğrayan kapılardan biri hâline geldi.
Dışarı bağlan, ortada buluş, kenara çekil
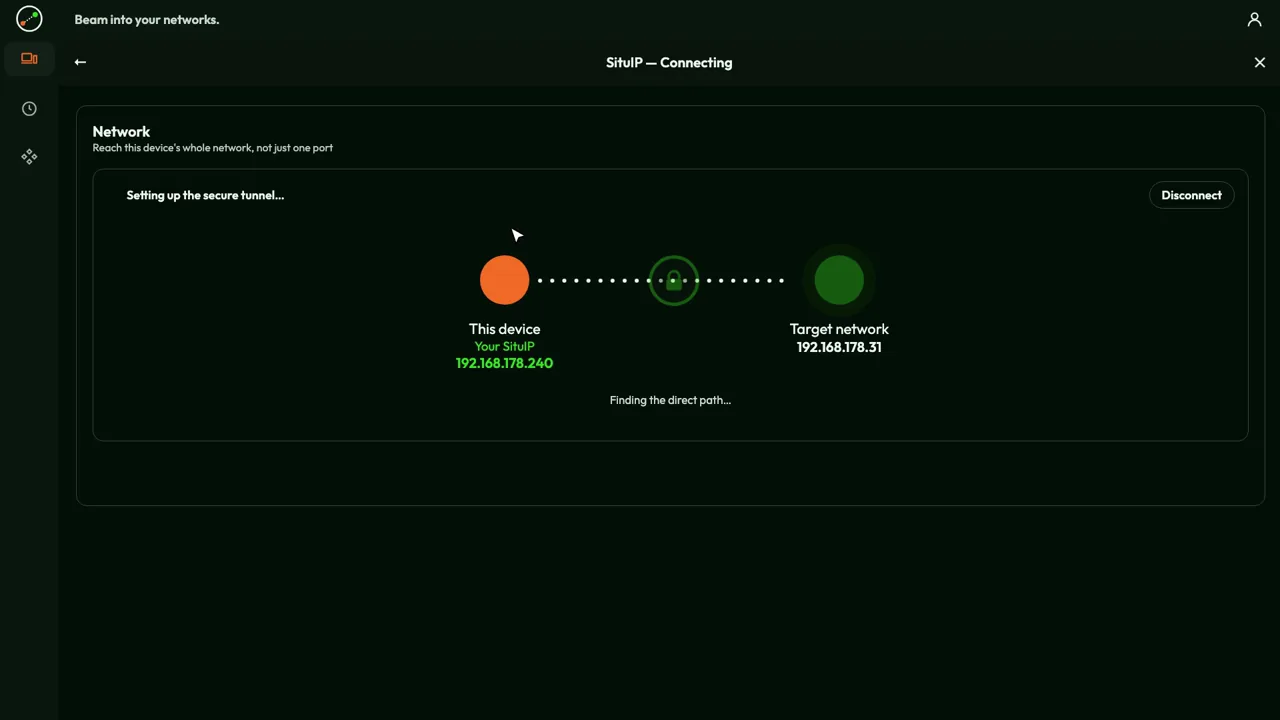
Awacino yönü tersine çevirir. Ağınızdaki cihaz - bir PC, bir Mac, bir Raspberry Pi, bir NAS ya da bir sunucu - dışarıya bağlanır, telefonunuz veya dizüstü bilgisayarınız da öyle. Sunucularımız tek bir iş yapar: iki ucu birbiriyle tanıştırır. Ardından ikisi doğrudan bir yol bulur ve onu uçtan uca şifreler. O andan itibaren verileriniz kendi cihazlarınız arasında akar, asla bizim üzerimizden geçmez. Onları göremeyiz, çünkü bizden geçmezler.
Bunun ofis ağı için anlamı kısaca şöyle:
- Yönlendiricide veya güvenlik duvarında gelen port yok - bir tarayıcının bulacağı, kaba kuvvetle kırılacak hiçbir şey yok.
- İnternette bir sonraki acil yamayı bekleyen VPN ağ geçidi yok.
- Ağını ödünç veren cihaz ayrıcalıksız çalışır, yani istismar edilecek daha az şey vardır.
- Erişim cihaz başına ve kod başına verilir: bir Beam-in kodu onu ilk kullanan cihaza aittir, tüm ağa ya da yalnızca tek bir ekrana ulaşabilir ve onu istediğiniz zaman duraklatabilir veya iptal edebilirsiniz - anında çalışmayı bırakır.
Ayrıntılar Teknoloji sayfalarımızda.
Paralel bir ağ değil, gerçek bir adres
İkinci fikir, en çok gurur duyduğum fikir. Beam out yaptığınızda cihazınız bir SituIP alır: bağlandığınız ağın içinde gerçek bir adres; çoğu zaman o ağın kendi yönlendiricisi tarafından atanır. Otel odasındaki telefonunuz, örneğin ofisinizde 192.168.2.47 olur. 192.168.2.20'deki yazıcı yine 192.168.2.20'dedir, NAS adresini korur, yönlendiricinin yönetim sayfası her zaman açıldığı yerde açılır. Hiçbir dokümantasyonun yeniden yazılması gerekmez.
Tailscale veya ZeroTier gibi overlay ağlar farklı ve tamamen geçerli bir yaklaşım izler: her cihaz kendi adresleri olan ayrı bir sanal ağa katılır - Tailscale'de 100.64.0.0/10 aralığından, örneğin 100.101.102.103. Bir makineye ulaşmak için onların istemcisini o makineye kurarsınız ya da yerel ağa yönlendiren bir subnet router kurarsınız. Bu iyi çalışır, ama gerçek ağın yanında ikinci bir ağdır. Bir SituIP ile tek bir ağ vardır: zaten var olan ağ. Awacino'yu ulaşmak istediğiniz her makineye değil, o ağdaki tek bir cihaza kurarsınız.
Tam olmak gerekirse: kendi ağınız bağlandığınız ağla aynı adres aralığını kullanıyorsa ya da ödünç verilecek bir ağ yoksa, Awacino da özel bir 100.64.x.x adresine geçer.
Kendi araçlarınız aynen çalışır
Ağın içinde olduğunuz için her hizmet için özel bir uzaktan erişim yazılımına ihtiyacınız yoktur. Zaten sahip olduğunuz istemcileri kullanırsınız: Windows Uzak Masaüstü (mstsc Windows'ta zaten yüklüdür), VNC veya macOS Ekran Paylaşımı, SSH istemciniz, Gezgin'de veya Finder'da paylaşılan klasör, veritabanı istemcisi, NAS'ın veya makinenin web arayüzü. Her şey zaten sahip olduğu adreste yanıt verir.
| Yaklaşım | Ne kurarsınız | Cihazlara nasıl ulaşırsınız |
|---|---|---|
| Port yönlendirme | hiçbir şey - ama bir port tüm dünyaya açıktır | yönlendiricinizin genel adresi |
| VPN ağ geçidi | bir cihaz ve kullanıcı başına bir VPN istemcisi | ağ geçidi üzerinden ağ |
| Uzaktan kontrol araçları | kontrol etmek istediğiniz her makinede onların aracısı | her seferinde tek ekran |
| Overlay ağlar | her makinede onların istemcisi ya da bir subnet router | sanal adresler (ör. 100.x.y.z) |
| Awacino SituIP | uygulama cihazınızda ve ağdaki tek bir cihazda | ağ içindeki alışılmış adresler |
Eski yolların tıkandığı yer
Pek çok ev ve mobil bağlantının artık kendine ait genel bir adresi yok: sağlayıcıda CGNAT arkasındadırlar, 5G yönlendiriciler de neredeyse her zaman öyle. Orada port yönlendirme düpedüz çalışamaz, zaten çalışmasını da istemezsiniz. Awacino doğrudan yolunu CGNAT arkasında ve 5G mobil ağlarda da bulur; statik IP ve yönlendirici ayarı gerekmez.
Başında kimsenin oturmadığı makineler için - bir sunucu, bir NAS, bir makinenin içindeki ya da laboratuvardaki bir Raspberry Pi - Unattended Client var. Ekransız ve yönetici hakları olmadan çalışır, kimse oturum açmamışken bile ağını Beam out için hazır tutar. Bir bulut sunucusu da aynı şekilde ofise bağlanabilir; böylece ofisteki veritabanına alışılmış adresinden ulaşır ve her iki güvenlik duvarı da kapalı kalır.
VPN'e kıyasla maliyeti
Bir VPN nadiren tek bir fatura yüzünden pahalıdır. Pahalı olmasının nedeni, işletmeniz gerekenler ve kişi başına ödedikleriniz. Bu yüzden satıcıdan satıcıya değişen tutarları karşılaştırmak yerine, gerçekte neye ödeme yaptığınızı karşılaştırayım.
| Alışılmış VPN çözümü | Awacino | |
|---|---|---|
| Donanım veya sunucu | bir VPN ağ geçidi veya cihazı ya da kendiniz işlettiğiniz bir VPN sunucusu | yok - zaten ağda olan bir cihaz bu görevi üstlenir |
| Bakım | ürün yazılımı ve güvenlik güncellemeleri, çoğu zaman acil; çoğu zaman cihaz için yıllık destek veya güvenlik aboneliği | uygulama güncellemeleri; internette acil yama gerektiren hiçbir şey beklemez |
| Lisanslar | kişi başına: VPN istemci lisansları ya da kullanıcı başına bulut VPN veya ZTNA aboneliği | yuva başına: Awacino yüklü her cihaz ve etkin her Beam-in kodu; kişiler asla sayılmaz |
| Yönetim zamanı | kullanıcı hesapları, istemci profilleri, güvenlik duvarı kuralları, sertifikalar | bilgisayarın başındaki kişi kurar; kodlar uygulamada duraklatılır veya iptal edilir |
| Başlangıç | bir proje | 2 yuvayla ücretsiz |
Hakkını vermek gerekirse: güvendiğiniz bir güvenlik duvarınız zaten varsa onu koruyun - Awacino'nun onda bir porta ihtiyacı yoktur; bulut VPN ve ZTNA hizmetleri de cihaz yükünü üzerinizden alır. Awacino ile değişen, neye ödeme yaptığınızdır: bir kutuya ya da kişi sayısına değil, gerçekten erişimi olan cihazlara ve kodlara. Ekipler için ticari planlar farklı yuva sayılarıyla sunulur ve oturum açmaları, bağlantıları ve Beam-in kodlarını kaydeder - içeriği asla. Planlar fiyatlar sayfamızda.
Kendi ortamınızda görmek isterseniz uygulamayı indirin ya da test kullanıcılarımıza katılın. Bunun neden daha iyi bir giriş yolu olduğunu düşündüğümüz, dört maddede: Neden Awacino.
Videolar
Yazar hakkında
Dr.-Ing. Andreas Walter, Awacino'yu kurdu ve ağ teknolojisini tasarlıyor.