Мережевий доступ по-новому
 Автор: Dr.-Ing. Andreas Walter, Founder & CEO ·
Тридцять років потрапити в мережу ззовні означало відчинити в ній двері: прокинутий порт, VPN-шлюз, сервер віддаленого робочого столу в інтернеті. Я вважаю, що проблема - в самих дверях. Ось як ми побудували Awacino без них.
Проблема - у дверях
Усі класичні способи потрапити в мережу починаються однаково: щось усередині неї чекає на з'єднання з інтернету. Порт, прокинутий на офісний ПК, VPN-пристрій на межі мережі, SSH-сервер, відкритий усьому світу. Усе, що чекає, можна знайти - сканери цілодобово прочісують увесь інтернет, і двері, які відповідають, намагаються відчинити вдень і вночі.
Цифри, які ми зібрали на нашій сторінці про безпеку, протвережують: 22 % використаних уразливостей припадають на периметрові пристрої та VPN (Verizon DBIR 2025), 56 % атак проникли через зовнішні віддалені сервіси, як-от брандмауери та VPN (Sophos 2025), а близько 1,8 мільйона серверів віддаленого робочого столу доступні з інтернету (Forescout, квітень 2026). VPN-шлюз, задуманий як замок, став одними з найбільш атакованих дверей.
Підключитися назовні, зустрітися посередині, відійти вбік
Awacino змінює напрямок. Пристрій у вашій мережі - ПК, Mac, Raspberry Pi, NAS або сервер - підключається назовні, так само як ваш телефон чи ноутбук. Наші сервери роблять лише одне: знайомлять обидва кінці між собою. Потім вони знаходять прямий шлях і наскрізно його шифрують. Відтоді ваші дані йдуть між вашими власними пристроями й ніколи не проходять через нас. Ми не можемо їх бачити, бо вони до нас не доходять.
Для офісної мережі це зводиться до простих речей:
- Жодного вхідного порту на роутері чи брандмауері - сканеру нічого знайти, нічого підбирати перебором.
- Жодного VPN-шлюзу в інтернеті, якому потрібен черговий терміновий патч.
- Пристрій, який надає свою мережу, працює без привілеїв, тож для атаки залишається менше.
- Доступ надається для кожного пристрою та за кожним кодом: код Beam-in належить першому пристрою, який його активує, він може відкривати всю мережу або лише один екран, і ви будь-коли можете призупинити або відкликати його - він одразу перестає працювати.
Подробиці - у розділі Технології.
Справжня адреса, а не паралельна мережа
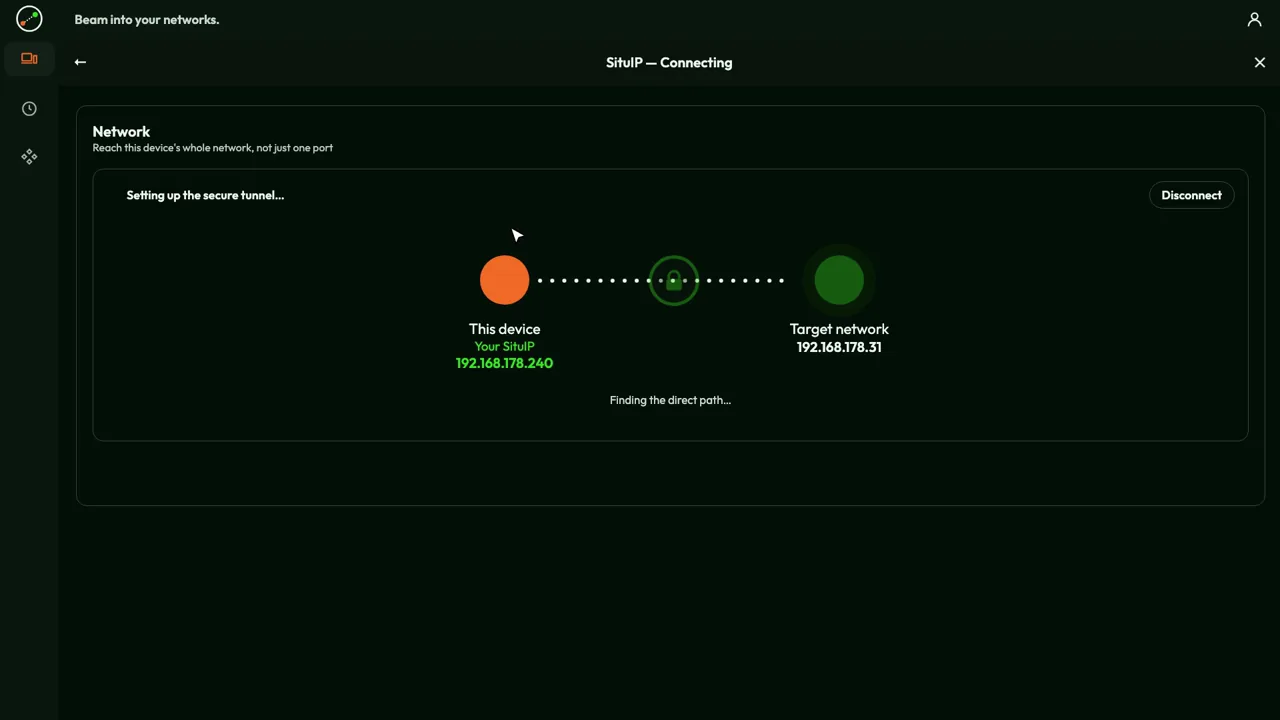
Друга ідея - та, якою я пишаюся найбільше. Коли ви використовуєте Beam out, ваш пристрій отримує SituIP: справжню адресу всередині мережі, до якої ви увійшли, часто видану власним роутером цієї мережі. Ваш телефон у готелі стає, скажімо, адресою 192.168.2.47 у вашому офісі. Принтер з адресою 192.168.2.20 і далі на 192.168.2.20, NAS зберігає свою адресу, сторінка адміністрування роутера відкривається там само, де завжди. Документацію переписувати не потрібно.
Оверлейні мережі, як-от Tailscale чи ZeroTier, застосовують інший, цілком слушний підхід: кожен пристрій приєднується до окремої віртуальної мережі з власними адресами - у Tailscale з діапазону 100.64.0.0/10, наприклад 100.101.102.103. Щоб дістатися до машини, ви встановлюєте на неї їхній клієнт або налаштовуєте маршрутизатор підмережі (subnet router), який пересилає трафік у локальну мережу. Це добре працює, але це друга мережа поруч зі справжньою. З SituIP мережа лише одна: та, що вже є. Ви встановлюєте Awacino на один пристрій у ній, а не на кожну машину, до якої хочете отримати доступ.
Якщо бути точним: якщо ваша власна мережа використовує той самий діапазон адрес, що й мережа, до якої ви входите, або мережі, яку можна надати, немає, Awacino теж переходить на приватну адресу 100.64.x.x.
Ваші інструменти працюють без змін
Оскільки ви перебуваєте в мережі, вам не потрібна спеціальна програма віддаленого доступу для кожного сервісу. Ви користуєтеся клієнтами, які у вас уже є: «Віддалений робочий стіл» Windows (mstsc уже встановлено у Windows), VNC або «Спільний екран» macOS, ваш SSH-клієнт, спільна папка в Провіднику чи Finder, клієнт бази даних, вебінтерфейс NAS або машини. Усе відповідає за адресою, яку вже має.
| Підхід | Що ви встановлюєте | Як ви отримуєте доступ |
|---|---|---|
| Прокидання портів | нічого - але порт відкритий усьому світу | через публічну адресу вашого роутера |
| VPN-шлюз | пристрій плюс VPN-клієнт для кожного користувача | до мережі, через шлюз |
| Інструменти віддаленого керування | їхній агент на кожній машині, якою ви хочете керувати | до одного екрана за раз |
| Оверлейні мережі | їхній клієнт на кожній машині або маршрутизатор підмережі | через віртуальні адреси (напр. 100.x.y.z) |
| Awacino SituIP | застосунок на вашому пристрої та на одному пристрої в мережі | за звичними адресами всередині мережі |
Де старі способи заходять у глухий кут
Багато домашніх і мобільних підключень уже не мають власної публічної адреси: вони перебувають за CGNAT у провайдера, а 5G-роутери - майже завжди. Прокидання портів там просто не може працювати - та ви б цього й не хотіли. Awacino знаходить свій прямий шлях і за CGNAT, і в мобільних мережах 5G, без статичної IP-адреси й без налаштування роутера.
Для машин, за якими ніхто не сидить, - сервера, NAS, Raspberry Pi у верстаті чи в лабораторії - є Unattended Client. Він працює без монітора й без прав адміністратора і тримає свою мережу готовою для Beam, навіть коли ніхто не ввійшов у систему. А хмарний сервер можна так само підключити через Beam до офісу: він звертається до офісної бази даних за її звичною адресою, а обидва брандмауери залишаються закритими.
Скільки це коштує порівняно з VPN
VPN рідко буває дорогим через один рахунок. Дорогим його робить те, що доводиться експлуатувати, і те, за що ви платите за кожну людину. Тож замість порівнювати суми, які в різних постачальників різні, я порівняю те, за що ви насправді платите.
| Звичайне VPN-рішення | Awacino | |
|---|---|---|
| Обладнання або сервер | VPN-шлюз або пристрій чи власний VPN-сервер | нічого - цю роль бере на себе пристрій, який уже є в мережі |
| Обслуговування | оновлення прошивки й безпеки, часто термінові; часто ще й щорічна підписка на підтримку чи безпеку для пристрою | оновлення застосунку; в інтернеті ніщо не чекає на з'єднання, що потребувало б термінового патча |
| Ліцензії | на людину: ліцензії VPN-клієнта або підписка на хмарний VPN чи ZTNA за кожного користувача | на слот: кожен пристрій з Awacino і кожен активний код Beam-in; людей ніколи не рахують |
| Час адміністратора | облікові записи користувачів, профілі клієнтів, правила файрвола, сертифікати | налаштовує людина, яка сидить за машиною; коди призупиняються або відкликаються в застосунку |
| Для старту | цілий проєкт | безкоштовно з 2 слотами |
Справедливості заради: якщо у вас уже є файрвол, якому ви довіряєте, залиште його - Awacino не потрібен відкритий порт у ньому, а хмарні VPN- і ZTNA-сервіси теж звільняють вас від пристрою. З Awacino змінюється те, за що ви платите: не за коробку й не за голови, а за пристрої та коди, які справді мають доступ. Комерційні плани для команд різняться кількістю слотів і фіксують входи, з'єднання та коди Beam-in - але ніколи не вміст. Плани - на нашій сторінці цін.
Якщо хочете побачити це у власному середовищі, завантажте застосунок або приєднуйтеся до наших тестувальників. Чому ми вважаємо, що це кращий шлях у мережу, - у чотирьох пунктах: Чому Awacino.
Відео
Про автора
Dr.-Ing. Andreas Walter заснував Awacino і розробляє його мережеву технологію.