Netværksadgang tænkt forfra
 Af Dr.-Ing. Andreas Walter, Founder & CEO ·
I tredive år betød det at komme ind i et netværk udefra, at man åbnede en dør i det: en videresendt port, en VPN-gateway, en fjernskrivebordsserver på internettet. Jeg mener, at selve døren er problemet. Sådan byggede vi Awacino uden en.
Døren er problemet
Alle klassiske veje ind i et netværk begynder ens: noget indenfor venter på forbindelser fra internettet. En port, der er videresendt til kontor-pc'en, en VPN-appliance i kanten af netværket, en SSH-server, der står åben for hele verden. Det, der venter, kan findes - scannere gennemsøger hele internettet døgnet rundt, og en dør, der svarer, bliver afprøvet, dag og nat.
Tallene, vi har samlet på vores sikkerhedsside, er nedslående: 22 % af de udnyttede sårbarheder rammer edge-enheder og VPN'er (Verizon DBIR 2025), 56 % af angrebene kom ind via eksterne fjerntjenester som firewalls og VPN'er (Sophos 2025), og omkring 1,8 millioner fjernskrivebordsservere kan nås på internettet (Forescout, april 2026). VPN-gatewayen, tænkt som låsen, er blevet en af de mest angrebne døre.
Ring ud, mød hinanden på midten, træd til side
Awacino vender retningen om. Enheden i dit netværk - en pc, en Mac, en Raspberry Pi, en NAS eller en server - forbinder udad, og det gør din telefon eller bærbare også. Vores servere gør én ting: de præsenterer de to ender for hinanden. Derefter finder de to en direkte vej og krypterer den fra ende til anden. Fra det øjeblik går dine data mellem dine egne enheder, aldrig gennem os. Vi kan ikke se dem, fordi de ikke kommer forbi os.
Hvad det betyder for kontornetværket, er nemt at sige:
- Ingen indgående port på routeren eller firewallen - intet for en scanner at finde, intet at brute-force.
- Ingen VPN-gateway på internettet, der skal have den næste nødopdatering.
- Enheden, der låner sit netværk ud, kører uden administratorrettigheder, så der er mindre at udnytte.
- Adgang gives pr. enhed og pr. kode: en Beam-in-kode tilhører den første enhed, der indløser den, den kan nå hele netværket eller kun én skærm, og du sætter den på pause eller tilbagekalder den når som helst - så holder den op med at virke med det samme.
Detaljerne står på vores sider om Teknologi.
En rigtig adresse, ikke et parallelt netværk
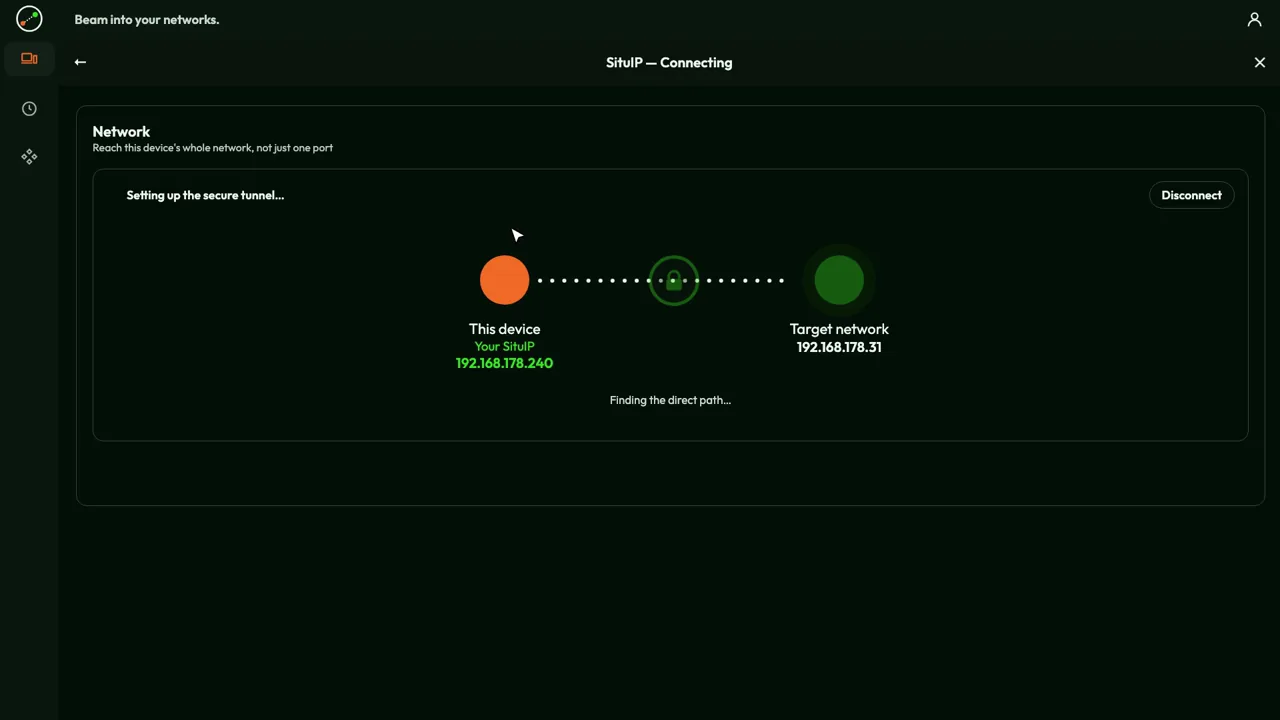
Den anden idé er den, jeg er mest stolt af. Når du laver Beam out, får din enhed en SituIP: en rigtig adresse inde i det netværk, du har beamet ind i, ofte tildelt af netværkets egen router. Din telefon på et hotel bliver for eksempel 192.168.2.47 på dit kontor. Printeren på 192.168.2.20 er stadig på 192.168.2.20, NAS'en beholder sin adresse, routerens administrationsside åbner, hvor den altid åbner. Ingen dokumentation skal skrives om.
Overlay-netværk som Tailscale eller ZeroTier vælger en anden, helt legitim tilgang: hver enhed bliver medlem af et separat virtuelt netværk med egne adresser - hos Tailscale fra området 100.64.0.0/10, for eksempel 100.101.102.103. For at nå en maskine installerer du deres klient på den, eller du sætter en subnet-router op, der videresender ind i det lokale netværk. Det fungerer godt, men det er et andet netværk ved siden af det rigtige. Med en SituIP er der kun ét netværk: det, der allerede er der. Du installerer Awacino på én enhed i det, ikke på hver maskine, du vil nå.
For at være præcis: hvis dit eget netværk bruger det samme adresseområde som det, du beamer ind i, eller der ikke er noget netværk at låne, falder Awacino også tilbage på en privat 100.64.x.x-adresse.
Dine egne værktøjer virker uændret
Fordi du er i netværket, behøver du ikke særlig fjernadgangssoftware til hver tjeneste. Du bruger de klienter, du allerede har: Windows Remote Desktop (mstsc er allerede installeret på Windows), VNC eller macOS Skærmdeling, din SSH-klient, fildelingen i Stifinder eller Finder, databaseklienten, webgrænsefladen på NAS'en eller maskinen. Alt svarer på den adresse, det allerede har.
| Tilgang | Hvad du installerer | Hvordan du når tingene |
|---|---|---|
| Portvideresendelse | intet - men en port står åben for hele verden | din routers offentlige adresse |
| VPN-gateway | en appliance plus en VPN-klient pr. bruger | netværket, gennem gatewayen |
| Fjernstyringsværktøjer | deres agent på hver maskine, du vil styre | én skærm ad gangen |
| Overlay-netværk | deres klient på hver maskine eller en subnet-router | virtuelle adresser (f.eks. 100.x.y.z) |
| Awacino SituIP | appen på din enhed og på én enhed i netværket | de sædvanlige adresser inde i netværket |
Hvor de gamle metoder går i stå
Mange hjemme- og mobilforbindelser har ikke længere deres egen offentlige adresse: de sidder bag CGNAT hos udbyderen, og 5G-routere gør det næsten altid. Portvideresendelse kan simpelthen ikke fungere dér, og det ville du heller ikke ønske. Awacino finder sin direkte vej bag CGNAT og på 5G-mobilnetværk også, uden fast IP og uden routerkonfiguration.
Til maskiner, som ingen sidder ved - en server, en NAS, en Raspberry Pi i en maskine eller i laboratoriet - findes Unattended Client. Den kører headless, uden administratorrettigheder, og holder sit netværk klar til at blive beamet ind i, uden at nogen er logget ind. Og en cloudserver kan beames ind på kontoret på samme måde, så den når kontorets database på dens sædvanlige adresse, mens begge firewalls forbliver lukkede.
Hvad det koster sammenlignet med en VPN
En VPN er sjældent dyr på grund af én faktura. Den er dyr på grund af det, du skal drive, og det, du betaler for pr. person. Så i stedet for at sammenligne beløb, der varierer fra leverandør til leverandør, vil jeg sammenligne, hvad du faktisk betaler for.
| Almindelig VPN-løsning | Awacino | |
|---|---|---|
| Hardware eller server | en VPN-gateway eller -appliance, eller en VPN-server, du selv driver | ingen - en enhed, der allerede er i netværket, låner sit netværk ud |
| Vedligeholdelse | firmware- og sikkerhedsopdateringer, ofte akutte; ofte et årligt support- eller sikkerhedsabonnement til appliancen | app-opdateringer; intet venter på internettet, som kræver en nødpatch |
| Licenser | pr. person: VPN-klientlicenser eller et cloud-VPN- eller ZTNA-abonnement pr. bruger | pr. plads: hver enhed med Awacino og hver aktiv Beam-in-kode; personer tælles aldrig |
| Administrationstid | brugerkonti, klientprofiler, firewallregler, certifikater | personen ved maskinen sætter det op; koder sættes på pause eller tilbagekaldes i appen |
| For at starte | et projekt | gratis med 2 pladser |
For at være fair: Hvis du allerede driver en firewall, du stoler på, så behold den - Awacino behøver ingen port i den, og cloud-VPN- og ZTNA-tjenester tager også appliancen ud af dine hænder. Det, der ændrer sig med Awacino, er, hvad du betaler for: ikke en boks og ikke antal hoveder, men de enheder og koder, der reelt har adgang. Kommercielle abonnementer til teams findes i størrelser efter antal pladser og logger logins, forbindelser og Beam-in-koder - aldrig indholdet. Abonnementerne står på vores prisside.
Hvis du vil se det i dit eget setup, så hent appen, eller bliv en af vores testere. Hvorfor vi mener, at dette er den bedre vej ind, i fire punkter: Hvorfor Awacino.
Videoer
Om forfatteren
Dr.-Ing. Andreas Walter grundlagde Awacino og udvikler dets netværksteknologi.