Мрежов достъп по нов начин
 От Dr.-Ing. Andreas Walter, Founder & CEO ·
Трийсет години да влезете в мрежа отвън означаваше да отворите врата в нея: пренасочен порт, VPN шлюз, сървър за отдалечен работен плот в интернет. Смятам, че проблемът е самата врата. Ето как изградихме Awacino без нея.
Проблемът е вратата
Всеки класически начин за влизане в мрежа започва по един и същ начин: нещо вътре в нея чака връзки от интернет. Порт, пренасочен към офис компютъра, VPN устройство на границата на мрежата, SSH сървър, отворен към целия свят. Всичко, което чака, може да бъде намерено - скенери обхождат целия интернет денонощно, а врата, която отговаря, бива изпробвана ден и нощ.
Цифрите, които събрахме на нашата страница за сигурност, са отрезвяващи: 22 % от експлоатираните уязвимости засягат периферни устройства и VPN (Verizon DBIR 2025), 56 % от атаките са влезли през външни отдалечени услуги като защитни стени и VPN (Sophos 2025), а около 1,8 милиона сървъра за отдалечен работен плот са достъпни от интернет (Forescout, април 2026). VPN шлюзът, замислен като ключалка, се превърна в една от най-атакуваните врати.
Свързване навън, среща по средата, отстъпване встрани
Awacino обръща посоката. Устройството във Вашата мрежа - компютър, Mac, Raspberry Pi, NAS или сървър - се свързва навън, както и Вашият телефон или лаптоп. Нашите сървъри правят само едно: представят двата края един на друг. След това двата намират директен път и го шифроват от край до край. От този момент данните Ви вървят между Вашите собствени устройства и никога не минават през нас. Не можем да ги видим, защото не стигат до нас.
Какво означава това за офис мрежата, се казва лесно:
- Никакъв входящ порт на рутера или защитната стена - нищо, което скенер да намери, нищо за налучкване на пароли.
- Никакъв VPN шлюз в интернет, който да чака следващата спешна корекция.
- Устройството, което предоставя мрежата си, работи без привилегии, така че има по-малко за експлоатиране.
- Достъпът е за всяко устройство и за всеки код: Beam-in кодът принадлежи на първото устройство, което го използва, може да дава достъп до цялата мрежа или само до един екран, а Вие можете да го спрете временно или да го отмените по всяко време - той престава да работи веднага.
Подробностите са на нашите страници за Технологии.
Истински адрес, а не паралелна мрежа
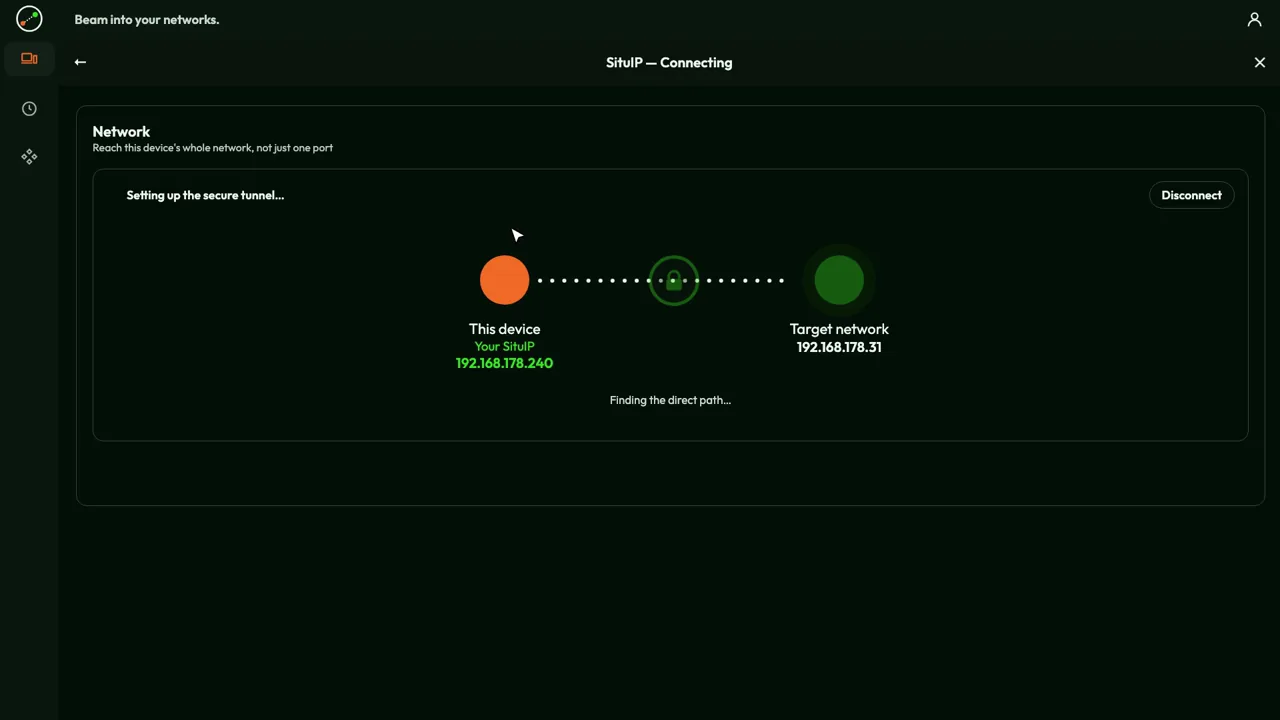
Втората идея е тази, с която се гордея най-много. Когато използвате Beam out, устройството Ви получава SituIP: истински адрес вътре в мрежата, в която сте влезли, често раздаден от собствения рутер на тази мрежа. Телефонът Ви в хотела става например 192.168.2.47 във Вашия офис. Принтерът на 192.168.2.20 си остава на 192.168.2.20, NAS запазва адреса си, административната страница на рутера се отваря там, където винаги. Не е нужно да се пренаписва документация.
Overlay мрежите като Tailscale или ZeroTier използват друг, напълно валиден подход: всяко устройство се присъединява към отделна виртуална мрежа със собствени адреси - при Tailscale от диапазона 100.64.0.0/10, например 100.101.102.103. За да стигнете до дадена машина, инсталирате на нея техния клиент или настройвате subnet router, който препраща към локалната мрежа. Това работи добре, но е втора мрежа до истинската. Със SituIP има само една мрежа: тази, която вече съществува. Инсталирате Awacino на едно устройство в нея, а не на всяка машина, до която искате да стигнете.
За да бъда точен: ако собствената Ви мрежа използва същия адресен диапазон като мрежата, в която влизате, или няма мрежа, която да бъде предоставена, Awacino също преминава към частен адрес 100.64.x.x.
Вашите инструменти работят без промени
Понеже сте в мрежата, не Ви трябва специален софтуер за отдалечен достъп за всяка услуга. Използвате клиентите, които вече имате: Windows Remote Desktop (mstsc вече е инсталиран в Windows), VNC или споделяне на екрана в macOS, своя SSH клиент, споделената папка в Explorer или Finder, клиента за базата данни, уеб интерфейса на NAS или на машината. Всичко отговаря на адреса, който вече има.
| Подход | Какво инсталирате | Как стигате до нещата |
|---|---|---|
| Пренасочване на портове | нищо - но един порт е отворен към целия свят | публичния адрес на рутера Ви |
| VPN шлюз | устройство плюс VPN клиент за всеки потребител | мрежата, през шлюза |
| Инструменти за отдалечено управление | техния агент на всяка машина, която искате да управлявате | по един екран наведнъж |
| Overlay мрежи | техния клиент на всяка машина или subnet router | виртуални адреси (напр. 100.x.y.z) |
| Awacino SituIP | приложението на Вашето устройство и на едно устройство в мрежата | обичайните адреси вътре в мрежата |
Където старите начини засядат
Много домашни и мобилни връзки вече нямат собствен публичен адрес: те са зад CGNAT при доставчика, а 5G рутерите почти винаги. Там пренасочването на портове просто не може да работи - а и не бихте искали. Awacino намира директния си път и зад CGNAT, и в 5G мобилни мрежи, без статичен IP и без настройка на рутера.
За машини, пред които никой не седи - сървър, NAS, Raspberry Pi в машина или в лаборатория - има Unattended Client. Той работи без екран, без администраторски права и поддържа мрежата си готова за Beam, без някой да е влязъл в системата. А облачен сървър може по същия начин да влезе с Beam в офиса, така че да стига до офис базата данни на обичайния ѝ адрес, докато и двете защитни стени остават затворени.
Колко струва в сравнение с VPN
VPN рядко е скъп заради една фактура. Скъп е заради това, което трябва да поддържате, и заради това, което плащате за всеки човек. Затова вместо да сравнявам суми, които се различават от доставчик до доставчик, ще сравня това, за което реално плащате.
| Обичайно VPN решение | Awacino | |
|---|---|---|
| Хардуер или сървър | VPN шлюз или устройство, или VPN сървър, който поддържате сами | няма - ролята поема устройство, което вече е в мрежата |
| Поддръжка | обновления на фърмуера и на сигурността, често спешни; често и годишен абонамент за поддръжка или сигурност за устройството | обновления на приложението; в интернет не чака нищо, което да изисква спешна кръпка |
| Лицензи | на човек: лицензи за VPN клиент или абонамент за облачен VPN или ZTNA за всеки потребител | на слот: всяко устройство с Awacino и всеки активен Beam-in код; хората никога не се броят |
| Време на администратора | потребителски акаунти, профили на клиенти, правила на защитната стена, сертификати | настройва го човекът, който седи пред машината; кодовете се спират временно или се отменят в приложението |
| За начало | проект | безплатно с 2 слота |
Честно казано: ако вече имате защитна стена, на която имате доверие, запазете я - Awacino не се нуждае от отворен порт в нея, а облачните VPN и ZTNA услуги също Ви освобождават от устройството. С Awacino се променя това, за което плащате: не за кутия и не за глави, а за устройствата и кодовете, които наистина имат достъп. Търговските планове за екипи се предлагат в размери по брой слотове и записват влизанията, връзките и Beam-in кодовете - никога съдържанието. Плановете са на нашата страница с цени.
Ако искате да го видите в собствената си среда, изтеглете приложението или се присъединете към нашите тестери. Защо смятаме, че това е по-добрият път навътре, в четири точки: Защо Awacino.
Видеа
За автора
Dr.-Ing. Andreas Walter е основател на Awacino и проектира неговата мрежова технология.