Ripensare l’accesso alla rete
 Di Dr.-Ing. Andreas Walter, Founder & CEO ·
Per trent’anni, entrare in una rete dall’esterno ha significato aprirci una porta: una porta inoltrata sul router, un gateway VPN, un server di desktop remoto su internet. Penso che il problema sia proprio la porta. Ecco come abbiamo costruito Awacino senza.
Il problema è la porta
Tutti i modi classici per entrare in una rete iniziano allo stesso modo: qualcosa al suo interno resta in attesa di connessioni da internet. Una porta inoltrata al PC dell’ufficio, un’appliance VPN sul perimetro, un server SSH aperto al mondo. Tutto ciò che resta in attesa può essere trovato: gli scanner setacciano l’intera internet a ogni ora, e una porta che risponde viene messa alla prova giorno e notte.
I dati che abbiamo raccolto nella nostra pagina sulla sicurezza fanno riflettere: il 22 % delle vulnerabilità sfruttate colpisce dispositivi perimetrali e VPN (Verizon DBIR 2025), il 56 % degli attacchi è entrato tramite servizi remoti esterni come firewall e VPN (Sophos 2025), e circa 1,8 milioni di server di desktop remoto sono raggiungibili su internet (Forescout, aprile 2026). Il gateway VPN, pensato come serratura, è diventato una delle porte più attaccate.
Chiamare verso l’esterno, incontrarsi a metà, farsi da parte
Awacino inverte la direzione. Il dispositivo nella vostra rete - un PC, un Mac, un Raspberry Pi, un NAS o un server - si collega verso l’esterno, e lo stesso fa il vostro telefono o portatile. I nostri server fanno una cosa sola: presentano le due estremità l’una all’altra. Poi le due trovano un percorso diretto e lo criptano end-to-end. Da quel momento i vostri dati viaggiano tra i vostri dispositivi, mai attraverso di noi. Non possiamo vederli, perché non passano da noi.
Per la rete dell’ufficio questo si riassume in poche parole:
- Nessuna porta in ingresso sul router o sul firewall: niente che uno scanner possa trovare, niente da forzare.
- Nessun gateway VPN su internet in attesa della prossima patch d’emergenza.
- Il dispositivo che presta la sua rete gira senza privilegi, quindi c’è meno da sfruttare.
- L’accesso è per dispositivo e per codice: un codice Beam-in appartiene al primo dispositivo che lo riscatta, può dare accesso all’intera rete o a un solo schermo, e potete metterlo in pausa o revocarlo in qualsiasi momento: smette subito di funzionare.
I dettagli sono nelle nostre pagine sulla Tecnologia.
Un indirizzo vero, non una rete parallela
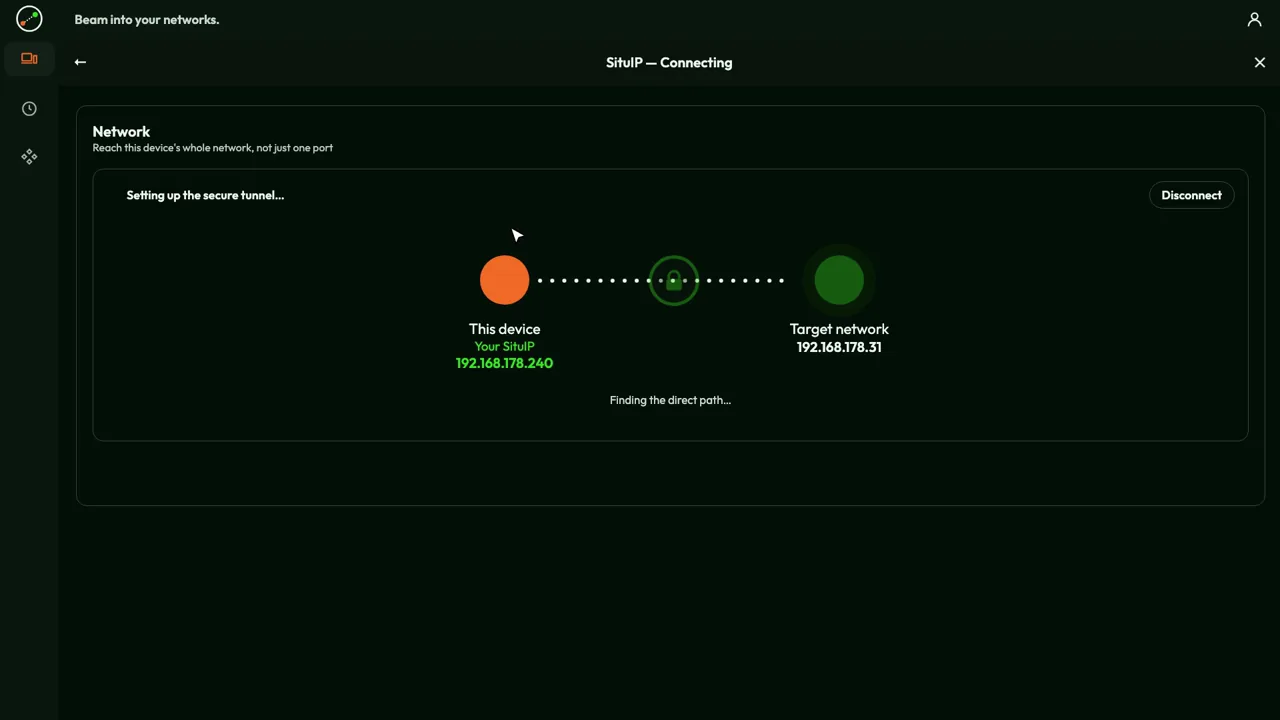
La seconda idea è quella di cui vado più fiero. Quando fate Beam out, il vostro dispositivo riceve un SituIP: un vero indirizzo all’interno della rete in cui siete entrati, spesso assegnato dal router stesso di quella rete. Il vostro telefono in albergo diventa, per esempio, 192.168.2.47 nel vostro ufficio. La stampante su 192.168.2.20 resta su 192.168.2.20, il NAS mantiene il suo indirizzo, la pagina di amministrazione del router si apre dove si apre sempre. Nessuna documentazione da riscrivere.
Le reti overlay come Tailscale o ZeroTier seguono un approccio diverso e del tutto valido: ogni dispositivo entra in una rete virtuale separata con indirizzi propri - con Tailscale nell’intervallo 100.64.0.0/10, per esempio 100.101.102.103. Per raggiungere una macchina vi si installa il loro client, oppure si configura un subnet router che inoltra verso la rete locale. Funziona bene, ma è una seconda rete accanto a quella reale. Con un SituIP c’è una sola rete: quella che esiste già. Installate Awacino su un dispositivo al suo interno, non su ogni macchina che volete raggiungere.
Per essere precisi: se la vostra rete usa lo stesso intervallo di indirizzi di quella in cui entrate, oppure non c’è una rete da prestare, anche Awacino ripiega su un indirizzo privato 100.64.x.x.
I vostri strumenti funzionano senza modifiche
Poiché siete dentro la rete, non vi serve un software remoto speciale per ogni servizio. Usate i client che avete già: Desktop remoto di Windows (mstsc è già installato su Windows), VNC o Condivisione schermo di macOS, il vostro client SSH, la cartella condivisa in Esplora file o nel Finder, il client del database, l’interfaccia web del NAS o della macchina. Tutto risponde all’indirizzo che ha già.
| Approccio | Cosa installate | Come raggiungete le cose |
|---|---|---|
| Port forwarding | niente, ma una porta è aperta al mondo | l’indirizzo pubblico del vostro router |
| Gateway VPN | un’appliance più un client VPN per utente | la rete, attraverso il gateway |
| Strumenti di controllo remoto | il loro agente su ogni macchina da controllare | uno schermo alla volta |
| Reti overlay | il loro client su ogni macchina, o un subnet router | indirizzi virtuali (es. 100.x.y.z) |
| Awacino SituIP | l’app sul vostro dispositivo e su un dispositivo della rete | gli indirizzi abituali all’interno della rete |
Dove i vecchi metodi si bloccano
Molte connessioni domestiche e mobili non hanno più un indirizzo pubblico proprio: stanno dietro un CGNAT del provider, e i router 5G quasi sempre. Lì il port forwarding semplicemente non può funzionare, e non lo vorreste nemmeno. Awacino trova il suo percorso diretto anche dietro CGNAT e sulle reti mobili 5G, senza IP statico e senza configurare il router.
Per le macchine davanti a cui non siede nessuno - un server, un NAS, un Raspberry Pi dentro un macchinario o in laboratorio - c’è l’Unattended Client. Gira senza interfaccia, senza diritti di amministratore, e tiene la sua rete pronta per il beam anche senza nessuno connesso. E un server cloud può entrare nella rete dell’ufficio allo stesso modo: raggiunge il database dell’ufficio al suo indirizzo abituale, mentre entrambi i firewall restano chiusi.
Quanto costa rispetto a una VPN
Una VPN raramente è cara per una singola fattura. È cara per ciò che dovete gestire e per ciò che pagate a persona. Quindi, invece di confrontare importi, che cambiano da fornitore a fornitore, confronto ciò per cui pagate davvero.
| Soluzione VPN tipica | Awacino | |
|---|---|---|
| Hardware o server | un gateway o un’appliance VPN, oppure un server VPN gestito da voi | nessuno: un dispositivo già presente nella rete mette a disposizione la sua rete |
| Manutenzione | aggiornamenti del firmware e di sicurezza, spesso urgenti; spesso un abbonamento annuale di supporto o sicurezza per l’appliance | aggiornamenti dell’app; nulla resta in attesa su internet che richieda una patch d’emergenza |
| Licenze | per persona: licenze client VPN, oppure un abbonamento cloud VPN o ZTNA per utente | per slot: ogni dispositivo con Awacino e ogni codice Beam-in attivo; le persone non vengono mai contate |
| Tempo di amministrazione | account utente, profili client, regole del firewall, certificati | la persona davanti alla macchina lo configura; i codici si sospendono o si revocano nell’app |
| Per iniziare | un progetto | gratis con 2 slot |
Per essere onesti: se avete già un firewall di cui vi fidate, tenetelo; Awacino non ha bisogno di aprirvi alcuna porta, e anche i servizi cloud VPN e ZTNA vi tolgono il pensiero dell’appliance. Ciò che cambia con Awacino è ciò per cui pagate: non una scatola e non il numero di teste, ma i dispositivi e i codici che hanno davvero accesso. I piani commerciali per i team sono disponibili in diverse taglie di slot e registrano accessi, connessioni e codici Beam-in, mai il contenuto. I piani sono nella nostra pagina dei prezzi.
Se volete vederlo nella vostra configurazione, scaricate l’app o unitevi ai nostri tester. Perché pensiamo che sia il modo migliore per entrare, in quattro punti: Perché Awacino.
Video
L’autore
Dr.-Ing. Andreas Walter ha fondato Awacino e ne progetta la tecnologia di rete.