Prieiga prie tinklo iš naujo
 Autorius Dr.-Ing. Andreas Walter, Founder & CEO ·
Trisdešimt metų patekti į tinklą iš išorės reiškė atverti jame duris: persiųstą prievadą, VPN vartus, internete veikiantį nuotolinio darbalaukio serverį. Manau, kad problema yra pačios durys. Štai kaip sukūrėme Awacino be jų.
Problema - durys
Kiekvienas klasikinis būdas patekti į tinklą prasideda vienodai: kažkas jo viduje laukia ryšių iš interneto. Į biuro kompiuterį persiųstas prievadas, VPN įrenginys tinklo pakraštyje, visam pasauliui atviras SSH serveris. Tai, kas laukia, galima rasti - skeneriai visą parą šukuoja visą internetą, o durys, kurios atsiliepia, bandomos dieną ir naktį.
Skaičiai, kuriuos surinkome savo saugumo puslapyje, verčia susimąstyti: 22 % išnaudotų pažeidžiamumų buvo susiję su tinklo pakraščio įrenginiais ir VPN (Verizon DBIR 2025), 56 % atakų pateko per išorines nuotolines paslaugas, tokias kaip užkardos ir VPN (Sophos 2025), o internete pasiekiama apie 1,8 milijono nuotolinio darbalaukio serverių (Forescout, 2026 m. balandis). VPN vartai, turėję būti spyna, tapo vienomis dažniausiai atakuojamų durų.
Skambinti į išorę, susitikti per vidurį, pasitraukti
Awacino apverčia kryptį. Jūsų tinkle esantis įrenginys - PC, Mac, Raspberry Pi, NAS ar serveris - jungiasi į išorę, kaip ir jūsų telefonas ar nešiojamasis kompiuteris. Mūsų serveriai daro tik vieną dalyką: supažindina abu galus. Tada jie randa tiesioginį kelią ir šifruoja jį nuo galo iki galo. Nuo tos akimirkos jūsų duomenys keliauja tarp jūsų pačių įrenginių, niekada ne per mus. Mes jų nematome, nes jie pro mus nekeliauja.
Ką tai reiškia biuro tinklui, pasakyti paprasta:
- Jokio įeinančio prievado maršrutizatoriuje ar užkardoje - skeneriui nėra ką rasti, nėra ko laužti grubia jėga.
- Jokių VPN vartų internete, kuriems reikėtų kito skubaus pataisymo.
- Savo tinklą skolinantis įrenginys veikia be išplėstinių teisių, todėl yra mažiau ką išnaudoti.
- Prieiga suteikiama pagal įrenginį ir pagal kodą: Beam-in kodas priklauso pirmajam jį panaudojusiam įrenginiui, jis gali suteikti prieigą prie viso tinklo arba tik prie vieno ekrano, o jūs galite jį bet kada pristabdyti ar atšaukti - jis iš karto nustoja veikti.
Išsami informacija pateikta mūsų Technologijų puslapiuose.
Tikras adresas, ne lygiagretus tinklas
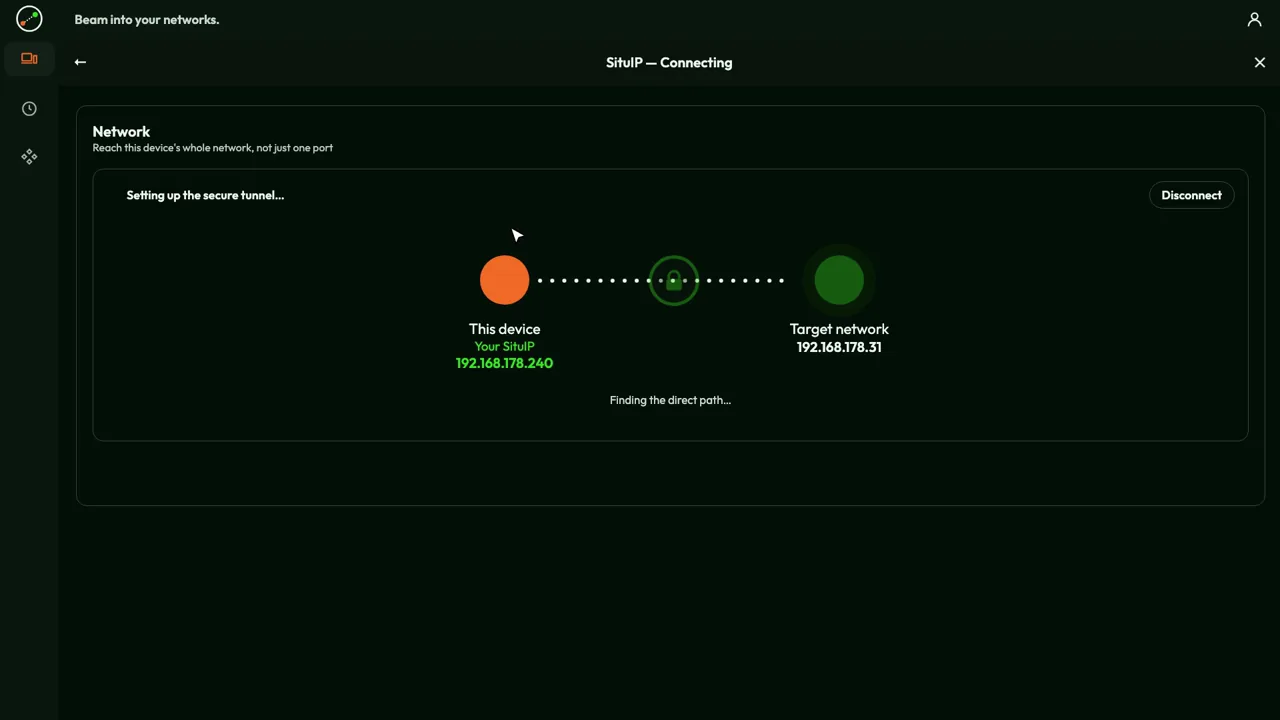
Antroji idėja yra ta, kuria labiausiai didžiuojuosi. Kai naudojate Beam out, jūsų įrenginys gauna SituIP: tikrą adresą tame tinkle, į kurį prisijungėte, dažnai išnuomotą paties to tinklo maršrutizatoriaus. Jūsų telefonas viešbutyje tampa, tarkime, 192.168.2.47 jūsų biure. Spausdintuvas adresu 192.168.2.20 vis dar yra 192.168.2.20, NAS išlaiko savo adresą, maršrutizatoriaus administravimo puslapis atsidaro ten, kur visada. Nereikia perrašyti jokios dokumentacijos.
Perdangos tinklai, tokie kaip Tailscale ar ZeroTier, taiko kitokį, visiškai pagrįstą požiūrį: kiekvienas įrenginys prisijungia prie atskiro virtualaus tinklo su savais adresais - Tailscale atveju iš 100.64.0.0/10 diapazono, pavyzdžiui, 100.101.102.103. Kad pasiektumėte kompiuterį, įdiegiate jame jų klientą arba sukonfigūruojate potinklio maršrutizatorių, kuris persiunčia srautą į vietinį tinklą. Tai veikia gerai, bet tai antras tinklas šalia tikrojo. Su SituIP yra tik vienas tinklas: tas, kuris jau yra. Awacino įdiegiate viename jo įrenginyje, o ne kiekviename kompiuteryje, kurį norite pasiekti.
Tiksliau: jei jūsų tinklas naudoja tą patį adresų diapazoną kaip tinklas, į kurį jungiatės, arba nėra tinklo, kuris galėtų išduoti adresą, Awacino taip pat naudoja privatų 100.64.x.x adresą.
Jūsų įrankiai veikia nepakitę
Kadangi esate tinkle, jums nereikia specialios nuotolinės programinės įrangos kiekvienai paslaugai. Naudojate klientus, kuriuos jau turite: Windows nuotolinį darbalaukį (mstsc jau įdiegtas Windows), VNC ar macOS ekrano bendrinimą, savo SSH klientą, failų bendrinimą per Explorer ar Finder, duomenų bazės klientą, NAS ar įrenginio žiniatinklio sąsają. Viskas atsako tuo adresu, kurį jau turi.
| Būdas | Ką įdiegiate | Kaip pasiekiate |
|---|---|---|
| Prievadų persiuntimas | nieko - bet prievadas atviras visam pasauliui | viešuoju maršrutizatoriaus adresu |
| VPN vartai | įrenginį ir VPN klientą kiekvienam naudotojui | tinklą, per vartus |
| Nuotolinio valdymo įrankiai | jų agentą kiekviename kompiuteryje, kurį norite valdyti | po vieną ekraną |
| Perdangos tinklai | jų klientą kiekviename kompiuteryje arba potinklio maršrutizatorių | virtualiais adresais (pvz., 100.x.y.z) |
| Awacino SituIP | programą savo įrenginyje ir viename tinklo įrenginyje | įprastais adresais tinklo viduje |
Kur senieji būdai užstringa
Daugelis namų ir mobiliųjų ryšių nebeturi savo viešojo adreso: jie yra už teikėjo CGNAT, o 5G maršrutizatoriai - beveik visada. Prievadų persiuntimas ten tiesiog negali veikti, ir jūs to nenorėtumėte. Awacino randa tiesioginį kelią ir už CGNAT, ir 5G mobiliuosiuose tinkluose, be statinio IP ir be maršrutizatoriaus konfigūravimo.
Kompiuteriams, prie kurių niekas nesėdi - serveriui, NAS, Raspberry Pi įrenginyje ar laboratorijoje - skirtas Unattended Client. Jis veikia be ekrano, be administratoriaus teisių ir paruošia savo tinklą prisijungimui, net kai niekas nėra prisijungęs. Lygiai taip pat į biurą galima prijungti ir debesijos serverį, kad jis pasiektų biuro duomenų bazę įprastu adresu, o abi užkardos liktų uždarytos.
Kiek tai kainuoja, palyginti su VPN
VPN retai būna brangus dėl vienos sąskaitos. Jis brangus dėl to, ką turite eksploatuoti, ir dėl to, už ką mokate už kiekvieną asmenį. Todėl užuot lyginęs sumas, kurios skiriasi priklausomai nuo tiekėjo, palyginsiu, už ką iš tikrųjų mokate.
| Įprastas VPN sprendimas | Awacino | |
|---|---|---|
| Įranga arba serveris | VPN šliuzas arba įrenginys, arba jūsų pačių eksploatuojamas VPN serveris | nereikia - šį vaidmenį atlieka įrenginys, kuris jau yra tinkle |
| Priežiūra | programinės aparatinės įrangos ir saugumo atnaujinimai, dažnai skubūs; dažnai metinė įrenginio palaikymo ar saugumo prenumerata | programos atnaujinimai; internete nelaukia nieko, ką reikėtų skubiai lopyti |
| Licencijos | kiekvienam asmeniui: VPN kliento licencijos arba debesų VPN ar ZTNA prenumerata kiekvienam naudotojui | kiekvienai vietai: kiekvienas įrenginys su Awacino ir kiekvienas aktyvus Beam-in kodas; žmonės niekada neskaičiuojami |
| Administravimo laikas | naudotojų paskyros, klientų profiliai, ugniasienės taisyklės, sertifikatai | nustato prie kompiuterio esantis asmuo; kodai pristabdomi arba atšaukiami programoje |
| Pradžia | projektas | nemokamai su 2 vietomis |
Sąžiningai: jei jau turite ugniasienę, kuria pasitikite, palikite ją - Awacino nereikia joje jokio prievado, o debesų VPN ir ZTNA paslaugos taip pat nuima nuo jūsų rūpestį dėl įrenginio. Su Awacino keičiasi tai, už ką mokate: ne už dėžutę ir ne už galvas, o už įrenginius ir kodus, kurie iš tikrųjų turi prieigą. Komerciniai planai komandoms būna įvairių dydžių pagal vietų skaičių ir registruoja prisijungimus, ryšius ir Beam-in kodus - niekada turinio. Planai pateikti mūsų kainų puslapyje.
Jei norite tai pamatyti savo aplinkoje, atsisiųskite programą arba prisijunkite prie mūsų testuotojų. Kodėl manome, kad tai geresnis kelias vidun, keturiais punktais: Kodėl Awacino.
Vaizdo įrašai
Apie autorių
Dr.-Ing. Andreas Walter įkūrė Awacino ir kuria jos tinklo technologiją.