A hálózati hozzáférés újragondolva
 Írta: Dr.-Ing. Andreas Walter, Founder & CEO ·
Harminc évig az, hogy kívülről bejussunk egy hálózatba, azt jelentette, hogy ajtót nyitunk rajta: egy továbbított portot, egy VPN-átjárót, egy interneten elérhető távoliasztal-kiszolgálót. Szerintem maga az ajtó a probléma. Így építettük meg az Awacinót ajtó nélkül.
Az ajtó a probléma
Minden klasszikus módszer, amellyel be lehet jutni egy hálózatba, ugyanúgy kezdődik: valami a hálózaton belül kapcsolatokra vár az internetről. Egy port, amelyet az irodai gépre továbbítanak, egy VPN-készülék a hálózat szélén, egy az egész világ felé nyitott SSH-kiszolgáló. Ami vár, azt meg lehet találni - a szkennerek éjjel-nappal végigpásztázzák az egész internetet, és a válaszoló ajtót éjjel-nappal próbálgatják.
A biztonsági oldalunkon összegyűjtött számok kijózanítóak: a kihasznált sebezhetőségek 22 %-a peremeszközöket és VPN-eket érintett (Verizon DBIR 2025), a támadások 56 %-a külső távoli szolgáltatásokon, például tűzfalakon és VPN-eken keresztül érkezett (Sophos 2025), és mintegy 1,8 millió távoliasztal-kiszolgáló érhető el az interneten (Forescout, 2026. április). A VPN-átjáró, amelyet zárnak szántak, az egyik leggyakrabban támadott ajtóvá vált.
Kifelé tárcsázni, középen találkozni, félreállni
Az Awacino megfordítja az irányt. A hálózatában lévő eszköz - egy PC, egy Mac, egy Raspberry Pi, egy NAS vagy egy kiszolgáló - kifelé kapcsolódik, és ugyanígy tesz a telefonja vagy a laptopja is. A szervereink egyetlen dolgot tesznek: bemutatják egymásnak a két végpontot. Ezután a kettő közvetlen utat talál, és végponttól végpontig titkosítja. Ettől a pillanattól kezdve az adatai a saját eszközei között haladnak, soha nem rajtunk keresztül. Nem látjuk őket, mert nem haladnak át rajtunk.
Hogy ez mit jelent az irodai hálózat számára, egyszerűen összefoglalható:
- Nincs bejövő port a routeren vagy a tűzfalon - a szkenner nem talál semmit, nincs mit nyers erővel feltörni.
- Nincs VPN-átjáró az interneten, amelyhez a következő sürgős javítás kellene.
- A hálózatát kölcsönző eszköz emelt jogosultságok nélkül fut, így kevesebb a kihasználható felület.
- A hozzáférés eszközönként és kódonként történik: egy Beam-in kód ahhoz az eszközhöz tartozik, amely elsőként beváltja, elérheti a teljes hálózatot vagy csak egy képernyőt, és Ön bármikor szüneteltetheti vagy visszavonhatja - azonnal megszűnik működni.
A részletek a Technológia oldalainkon találhatók.
Valódi cím, nem párhuzamos hálózat
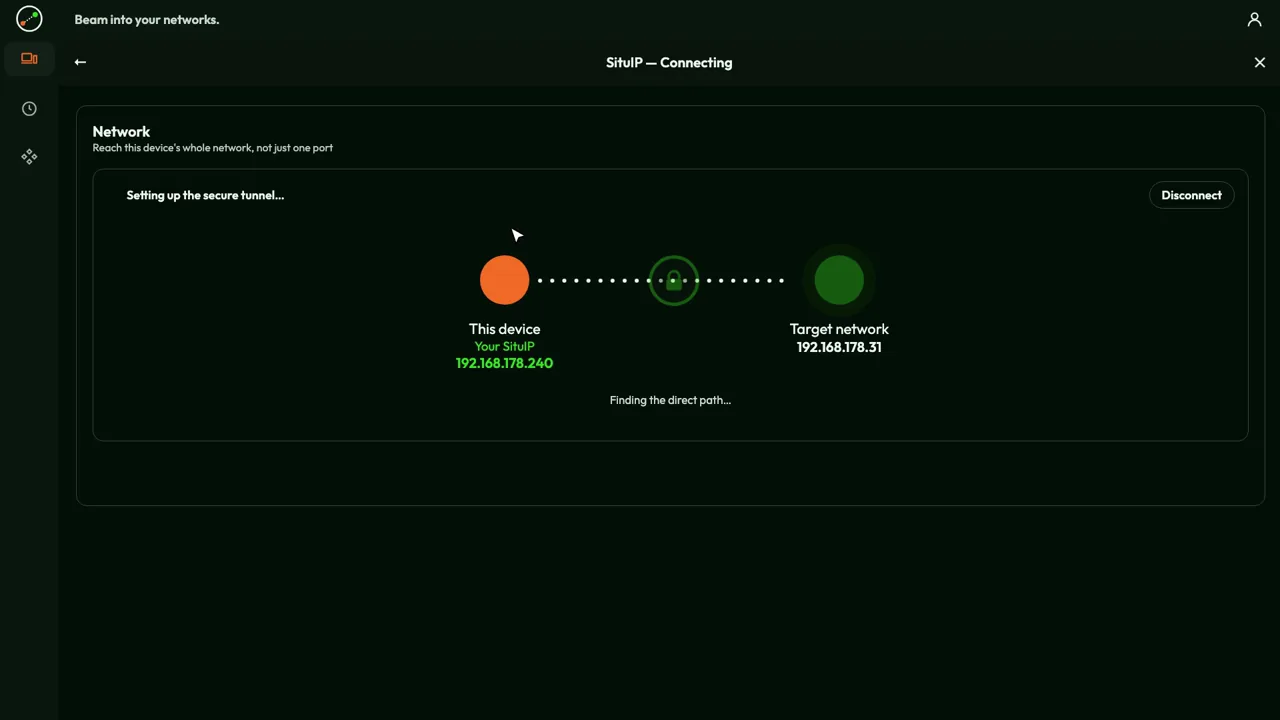
A második ötletre vagyok a legbüszkébb. Amikor a Beam out funkcióval kapcsolódik, az eszköze egy SituIP-t kap: egy valódi címet abban a hálózatban, amelybe belépett, amelyet gyakran maga a hálózat routere oszt ki. A szállodában lévő telefonja például 192.168.2.47 lesz az irodájában. A 192.168.2.20-as nyomtató továbbra is a 192.168.2.20-on van, a NAS megtartja a címét, a router adminoldala ott nyílik meg, ahol mindig. Semmilyen dokumentációt nem kell átírni.
Az olyan overlay hálózatok, mint a Tailscale vagy a ZeroTier, másik, teljesen érvényes megközelítést követnek: minden eszköz egy külön virtuális hálózathoz csatlakozik, saját címekkel - a Tailscale esetében a 100.64.0.0/10 tartományból, például 100.101.102.103. Ahhoz, hogy elérjen egy gépet, telepíti rá a kliensüket, vagy beállít egy subnet routert, amely továbbít a helyi hálózatba. Ez jól működik, de egy második hálózat a valódi mellett. Egy SituIP-vel csak egy hálózat van: az, amelyik már ott van. Az Awacinót egyetlen eszközre telepíti benne, nem minden gépre, amelyet el szeretne érni.
A pontosság kedvéért: ha a saját hálózata ugyanazt a címtartományt használja, mint az, amelyikbe belép, vagy nincs kölcsönözhető hálózat, az Awacino ilyenkor is egy privát 100.64.x.x címet használ.
A saját eszközei változatlanul működnek
Mivel Ön a hálózaton belül van, nincs szüksége külön távoli szoftverre minden szolgáltatáshoz. Azokat a klienseket használja, amelyek már megvannak: a Windows Távoli asztalt (az mstsc már telepítve van a Windowsban), a VNC-t vagy a macOS Képernyőmegosztást, az SSH-kliensét, a fájlmegosztást az Intézőben vagy a Finderben, az adatbázis-klienst, a NAS vagy a gép webes felületét. Minden azon a címen válaszol, amely már eddig is az övé volt.
| Megközelítés | Mit telepít | Hogyan ér el dolgokat |
|---|---|---|
| Port-továbbítás | semmit - de egy port nyitva áll a világ felé | a router nyilvános címén |
| VPN-átjáró | egy készüléket és felhasználónként egy VPN-klienst | a hálózatot, az átjárón keresztül |
| Távvezérlő eszközök | az ügynöküket minden gépre, amelyet vezérelni szeretne | egyszerre egy képernyőt |
| Overlay hálózatok | a kliensüket minden gépre, vagy egy subnet routert | virtuális címeken (pl. 100.x.y.z) |
| Awacino SituIP | az alkalmazást a saját eszközére és a hálózat egy eszközére | a megszokott címeken a hálózaton belül |
Ahol a régi módszerek elakadnak
Sok otthoni és mobil kapcsolatnak már nincs saját nyilvános címe: a szolgáltatónál CGNAT mögött vannak, az 5G-routerek pedig szinte mindig. Port-továbbítás ott egyszerűen nem működhet, és nem is szeretné, hogy működjön. Az Awacino CGNAT mögött és 5G mobilhálózatokon is megtalálja a közvetlen utat, statikus IP és router-beállítás nélkül.
Azokhoz a gépekhez, amelyek előtt senki sem ül - egy kiszolgáló, egy NAS, egy Raspberry Pi egy gépben vagy a laborban -, ott van az Unattended Client. Képernyő nélkül, rendszergazdai jogok nélkül fut, és úgy tartja készen a hálózatát a belépésre, hogy senkinek sem kell bejelentkezve lennie. Egy felhőkiszolgáló is ugyanígy bevihető az irodába, így a megszokott címén éri el az irodai adatbázist, miközben mindkét tűzfal zárva marad.
Mennyibe kerül egy VPN-hez képest
Egy VPN ritkán egyetlen számla miatt drága. Azért drága, amit üzemeltetnie kell, és amiért személyenként fizet. Ezért ahelyett, hogy összegeket hasonlítanék össze, amelyek szolgáltatónként eltérnek, azt hasonlítom össze, amiért valójában fizet.
| Szokásos VPN-megoldás | Awacino | |
|---|---|---|
| Hardver vagy kiszolgáló | VPN-átjáró vagy -készülék, vagy egy saját üzemeltetésű VPN-kiszolgáló | nincs - egy eszköz, amely már a hálózatban van, ellátja ezt a szerepet |
| Karbantartás | firmware- és biztonsági frissítések, gyakran sürgősek; a készülékhez gyakran éves támogatási vagy biztonsági előfizetés | alkalmazásfrissítések; semmi sem vár az interneten, ami sürgős javítást igényelne |
| Licencek | személyenként: VPN-kliens licencek, vagy felhasználónkénti felhő-VPN- vagy ZTNA-előfizetés | helyenként: minden Awacinót futtató eszköz és minden aktív Beam-in kód; embereket soha nem számolunk |
| Adminisztrációs idő | felhasználói fiókok, kliensprofilok, tűzfalszabályok, tanúsítványok | a gépnél ülő személy állítja be; a kódokat az alkalmazásban lehet szüneteltetni vagy visszavonni |
| Kezdés | egy projekt | ingyenes 2 hellyel |
A korrektség kedvéért: ha már üzemeltet egy tűzfalat, amelyben megbízik, tartsa meg - az Awacinónak nincs szüksége portra rajta, és a felhő-VPN- és ZTNA-szolgáltatások is leveszik a válláról a készüléket. Az Awacinóval az változik, amiért fizet: nem egy dobozért és nem fejenként, hanem azokért az eszközökért és kódokért, amelyeknek valóban van hozzáférésük. A csapatoknak szóló üzleti csomagok különböző helyszámokkal érhetők el, és naplózzák a bejelentkezéseket, a kapcsolatokat és a Beam-in kódokat - a tartalmat soha. A csomagokat az árak oldalunkon találja.
Ha a saját környezetében szeretné látni, töltse le az alkalmazást, vagy csatlakozzon tesztelőinkhez. Hogy miért tartjuk ezt a jobb bejutási módnak, négy pontban: Miért az Awacino.
Videók
A szerzőről
Dr.-Ing. Andreas Walter alapította az Awacinót, és ő tervezi a hálózati technológiáját.