Netwerktoegang opnieuw bekeken
 Door Dr.-Ing. Andreas Walter, Founder & CEO ·
Dertig jaar lang betekende van buitenaf in een netwerk komen: er een deur in openen. Een doorgestuurde poort, een VPN-gateway, een server voor extern bureaublad op internet. Ik denk dat de deur zelf het probleem is. Zo hebben we Awacino zonder die deur gebouwd.
De deur is het probleem
Elke klassieke manier om in een netwerk te komen begint hetzelfde: iets binnenin wacht op verbindingen vanaf internet. Een poort die naar de kantoor-pc wordt doorgestuurd, een VPN-appliance aan de rand van het netwerk, een SSH-server die voor de hele wereld openstaat. Wat wacht, kan gevonden worden - scanners doorzoeken het hele internet de klok rond, en een deur die antwoordt wordt geprobeerd, dag en nacht.
De cijfers die we op onze beveiligingspagina hebben verzameld zijn ontnuchterend: 22 % van de misbruikte kwetsbaarheden treft edge-apparaten en VPN's (Verizon DBIR 2025), 56 % van de aanvallen kwam binnen via externe diensten op afstand zoals firewalls en VPN's (Sophos 2025), en ongeveer 1,8 miljoen servers voor extern bureaublad zijn bereikbaar op internet (Forescout, april 2026). De VPN-gateway, bedoeld als slot, is een van de meest aangevallen deuren geworden.
Naar buiten bellen, in het midden ontmoeten, opzij stappen
Awacino draait de richting om. Het apparaat in uw netwerk - een pc, een Mac, een Raspberry Pi, een NAS of een server - maakt verbinding naar buiten, en uw telefoon of laptop ook. Onze servers doen één ding: ze stellen de twee kanten aan elkaar voor. Daarna vinden die twee een rechtstreeks pad en versleutelen het end-to-end. Vanaf dat moment lopen uw gegevens tussen uw eigen apparaten, nooit via ons. We kunnen ze niet zien, omdat ze niet langs ons komen.
Wat dit voor het kantoornetwerk betekent, is eenvoudig te zeggen:
- Geen inkomende poort op de router of de firewall - niets voor een scanner om te vinden, niets om met brute force te kraken.
- Geen VPN-gateway op internet die de volgende noodpatch nodig heeft.
- Het apparaat dat zijn netwerk uitleent draait zonder beheerdersrechten, dus er valt minder te misbruiken.
- Toegang is per apparaat en per code: een Beam-in-code hoort bij het eerste apparaat dat hem inwisselt, hij kan het hele netwerk bereiken of maar één scherm, en u pauzeert of trekt hem op elk moment in - dan werkt hij meteen niet meer.
De details staan op onze pagina's over Technologie.
Een echt adres, geen parallel netwerk
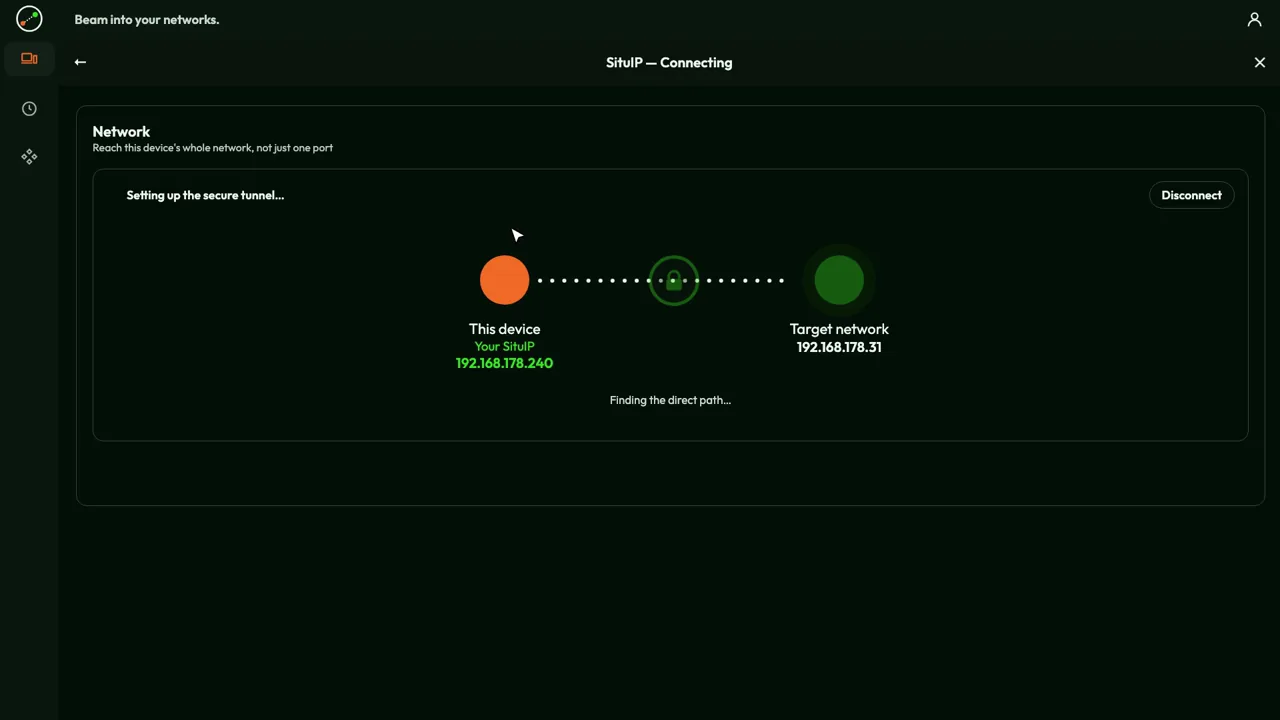
Op het tweede idee ben ik het trotst. Als u een Beam out doet, krijgt uw apparaat een SituIP: een echt adres binnen het netwerk waarin u beamt, vaak uitgegeven door de eigen router van dat netwerk. Uw telefoon in een hotel wordt bijvoorbeeld 192.168.2.47 op uw kantoor. De printer op 192.168.2.20 staat nog steeds op 192.168.2.20, de NAS houdt zijn adres, de beheerpagina van de router opent waar die altijd opent. Er hoeft geen documentatie herschreven te worden.
Overlay-netwerken zoals Tailscale of ZeroTier kiezen een andere, volkomen valide aanpak: elk apparaat wordt lid van een apart virtueel netwerk met eigen adressen - bij Tailscale uit het bereik 100.64.0.0/10, bijvoorbeeld 100.101.102.103. Om een machine te bereiken installeert u daar hun client, of u richt een subnetrouter in die doorstuurt naar het lokale netwerk. Dat werkt goed, maar het is een tweede netwerk naast het echte. Met een SituIP is er maar één netwerk: het netwerk dat er al is. U installeert Awacino op één apparaat daarin, niet op elke machine die u wilt bereiken.
Om precies te zijn: als uw eigen netwerk hetzelfde adresbereik gebruikt als het netwerk waarin u beamt, of als er geen netwerk is om uit te lenen, valt ook Awacino terug op een privé 100.64.x.x-adres.
Uw eigen tools werken ongewijzigd
Omdat u in het netwerk bent, heeft u voor geen enkele dienst speciale software voor toegang op afstand nodig. U gebruikt de clients die u al heeft: Windows Remote Desktop (mstsc is al geïnstalleerd op Windows), VNC of macOS Scherm delen, uw SSH-client, de gedeelde map in de Verkenner of Finder, de databaseclient, de webinterface van de NAS of de machine. Alles antwoordt op het adres dat het al heeft.
| Aanpak | Wat u installeert | Hoe u dingen bereikt |
|---|---|---|
| Port forwarding | niets - maar er staat een poort open voor de hele wereld | het publieke adres van uw router |
| VPN-gateway | een appliance plus een VPN-client per gebruiker | het netwerk, via de gateway |
| Tools voor overname op afstand | hun agent op elke machine die u wilt bedienen | één scherm tegelijk |
| Overlay-netwerken | hun client op elke machine, of een subnetrouter | virtuele adressen (bijv. 100.x.y.z) |
| Awacino SituIP | de app op uw apparaat en op één apparaat in het netwerk | de gewone adressen binnen het netwerk |
Waar de oude manieren vastlopen
Veel thuis- en mobiele verbindingen hebben geen eigen publiek adres meer: ze zitten bij de provider achter CGNAT, en 5G-routers bijna altijd. Port forwarding kan daar simpelweg niet werken, en dat zou u ook niet willen. Awacino vindt zijn rechtstreekse pad ook achter CGNAT en op mobiele 5G-netwerken, zonder vast IP-adres en zonder routerconfiguratie.
Voor machines waar niemand achter zit - een server, een NAS, een Raspberry Pi in een machine of in het lab - is er de Unattended Client. Die draait headless, zonder beheerdersrechten, en houdt zijn netwerk klaar om in te beamen, ook als niemand is aangemeld. En een cloudserver kan op dezelfde manier in het kantoor worden gebeamd, zodat hij de kantoordatabase op haar gewone adres bereikt terwijl beide firewalls dicht blijven.
Wat het kost vergeleken met een VPN
Een VPN is zelden duur door één factuur. Het is duur door wat u ervoor moet draaien en door wat u per persoon betaalt. Dus in plaats van bedragen te vergelijken, die per leverancier verschillen, vergelijk ik waarvoor u eigenlijk betaalt.
| Gebruikelijke VPN-oplossing | Awacino | |
|---|---|---|
| Hardware of server | een VPN-gateway of -appliance, of een VPN-server die u zelf draait | geen - een apparaat dat al in het netwerk staat, leent zijn netwerk uit |
| Onderhoud | firmware- en beveiligingsupdates, vaak dringend; vaak een jaarlijks support- of beveiligingsabonnement voor de appliance | app-updates; er wacht niets op internet dat een noodpatch nodig heeft |
| Licenties | per persoon: VPN-clientlicenties, of een cloud-VPN- of ZTNA-abonnement per gebruiker | per slot: elk apparaat met Awacino en elke actieve Beam-in-code; mensen worden nooit geteld |
| Beheertijd | gebruikersaccounts, clientprofielen, firewallregels, certificaten | de persoon achter de machine richt het in; codes worden in de app gepauzeerd of ingetrokken |
| Om te beginnen | een project | gratis met 2 slots |
Eerlijk is eerlijk: als u al een firewall draait die u vertrouwt, houd die dan - Awacino heeft er geen poort in nodig, en cloud-VPN- en ZTNA-diensten nemen u de appliance ook uit handen. Wat er met Awacino verandert, is waarvoor u betaalt: niet voor een kastje en niet per hoofd, maar voor de apparaten en codes die echt toegang hebben. Commerciële abonnementen voor teams zijn er in verschillende groottes naar aantal slots en loggen aanmeldingen, verbindingen en Beam-in-codes - nooit de inhoud. De abonnementen staan op onze prijspagina.
Wilt u het in uw eigen omgeving zien, download dan de app, of word een van onze testers. Waarom wij denken dat dit de betere manier is om binnen te komen, in vier punten: Waarom Awacino.
Video's
Over de auteur
Dr.-Ing. Andreas Walter heeft Awacino opgericht en ontwerpt de netwerktechnologie ervan.