Dostęp do sieci na nowo
 Autor: Dr.-Ing. Andreas Walter, Founder & CEO ·
Przez trzydzieści lat dostanie się do sieci z zewnątrz oznaczało otwarcie w niej drzwi: przekierowany port, bramę VPN, serwer pulpitu zdalnego w internecie. Uważam, że problemem są same drzwi. Oto jak zbudowaliśmy Awacino bez nich.
Problemem są drzwi
Każda klasyczna droga do sieci zaczyna się tak samo: coś w jej wnętrzu czeka na połączenia z internetu. Port przekierowany na komputer biurowy, urządzenie VPN na brzegu sieci, serwer SSH otwarty na świat. Wszystko, co czeka, można znaleźć - skanery przeczesują cały internet przez całą dobę, a drzwi, które odpowiadają, są sprawdzane dzień i noc.
Liczby zebrane na naszej stronie o bezpieczeństwie dają do myślenia: 22 % wykorzystanych podatności dotyczy urządzeń brzegowych i VPN (Verizon DBIR 2025), 56 % ataków weszło przez zewnętrzne usługi zdalne, takie jak firewalle i VPN (Sophos 2025), a około 1,8 miliona serwerów pulpitu zdalnego jest dostępnych w internecie (Forescout, kwiecień 2026). Brama VPN, pomyślana jako zamek, stała się jednymi z najczęściej atakowanych drzwi.
Połącz się na zewnątrz, spotkaj pośrodku, zejdź z drogi
Awacino odwraca kierunek. Urządzenie w Twojej sieci - PC, Mac, Raspberry Pi, NAS albo serwer - łączy się na zewnątrz, tak samo jak Twój telefon czy laptop. Nasze serwery robią jedno: przedstawiają sobie oba końce. Potem oba znajdują bezpośrednią drogę i szyfrują ją end-to-end. Od tej chwili Twoje dane płyną między Twoimi własnymi urządzeniami, nigdy przez nas. Nie widzimy ich, bo nie przechodzą przez nas.
Co to oznacza dla sieci biurowej, łatwo powiedzieć:
- Żadnego portu przychodzącego na routerze ani firewallu - nic do znalezienia dla skanera, nic do łamania siłą.
- Żadnej bramy VPN w internecie, która potrzebuje kolejnej awaryjnej poprawki.
- Urządzenie, które użycza swojej sieci, działa bez uprawnień administratora, więc jest mniej do zaatakowania.
- Dostęp jest na urządzenie i na kod: kod Beam-in należy do pierwszego urządzenia, które go zrealizuje, może sięgać całej sieci albo tylko jednego ekranu, a w każdej chwili możesz go wstrzymać lub unieważnić - od razu przestaje działać.
Szczegóły są na naszych stronach Technologia.
Prawdziwy adres, nie równoległa sieć
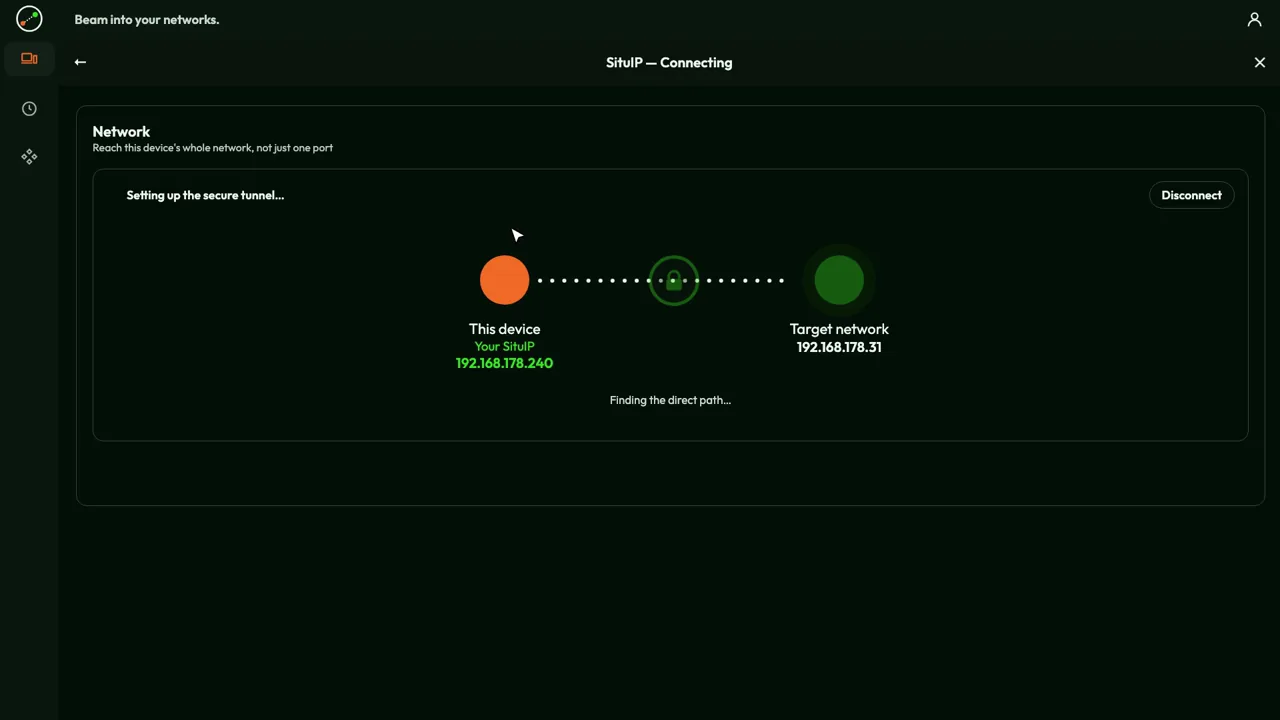
Druga idea to ta, z której jestem najbardziej dumny. Gdy robisz Beam out, Twoje urządzenie dostaje SituIP: prawdziwy adres wewnątrz sieci, do której nastąpił beam, często przydzielony przez router tej sieci. Twój telefon w hotelu staje się na przykład adresem 192.168.2.47 w Twoim biurze. Drukarka pod 192.168.2.20 nadal jest pod 192.168.2.20, NAS zachowuje swój adres, strona administracyjna routera otwiera się tam, gdzie zawsze. Żadnej dokumentacji nie trzeba przepisywać.
Sieci nakładkowe, takie jak Tailscale czy ZeroTier, idą inną, w pełni uprawnioną drogą: każde urządzenie dołącza do osobnej wirtualnej sieci z własnymi adresami - w Tailscale z zakresu 100.64.0.0/10, na przykład 100.101.102.103. Aby dotrzeć do maszyny, instalujesz na niej ich klienta albo konfigurujesz subnet router, który przekazuje ruch do sieci lokalnej. To działa dobrze, ale jest drugą siecią obok prawdziwej. Z SituIP istnieje tylko jedna sieć: ta, która już tam jest. Awacino instalujesz na jednym urządzeniu w niej, a nie na każdej maszynie, do której chcesz dotrzeć.
Dla ścisłości: jeśli Twoja własna sieć używa tego samego zakresu adresów co sieć, do której robisz beam, albo nie ma sieci do użyczenia, Awacino również przechodzi na prywatny adres 100.64.x.x.
Twoje własne narzędzia działają bez zmian
Ponieważ jesteś w sieci, nie potrzebujesz specjalnego oprogramowania zdalnego dla każdej usługi. Używasz klientów, których już masz: Pulpitu zdalnego Windows (mstsc jest już zainstalowany w Windows), VNC albo Udostępniania ekranu w macOS, swojego klienta SSH, udziału plików w Eksploratorze lub Finderze, klienta bazy danych, interfejsu webowego NAS-a albo maszyny. Wszystko odpowiada pod adresem, który już ma.
| Podejście | Co instalujesz | Jak docierasz do zasobów |
|---|---|---|
| Przekierowanie portów | nic - ale port jest otwarty na świat | publiczny adres Twojego routera |
| Brama VPN | urządzenie plus klient VPN dla każdego użytkownika | sieć, przez bramę |
| Narzędzia do zdalnego sterowania | ich agent na każdej maszynie, którą chcesz sterować | jeden ekran naraz |
| Sieci nakładkowe | ich klient na każdej maszynie albo subnet router | adresy wirtualne (np. 100.x.y.z) |
| Awacino SituIP | aplikacja na Twoim urządzeniu i na jednym urządzeniu w sieci | zwykłe adresy wewnątrz sieci |
Gdzie stare metody utykają
Wiele domowych i mobilnych łączy nie ma już własnego publicznego adresu: działają za CGNAT u operatora, a routery 5G prawie zawsze. Przekierowanie portów po prostu nie może tam działać - i nie chciałbyś, żeby działało. Awacino znajduje swoją bezpośrednią drogę także za CGNAT i w sieciach komórkowych 5G, bez stałego IP i bez konfiguracji routera.
Dla maszyn, przy których nikt nie siedzi - serwera, NAS-a, Raspberry Pi w maszynie albo w laboratorium - jest Unattended Client. Działa bez ekranu, bez uprawnień administratora i przygotowuje swoją sieć do beamowania, nawet gdy nikt nie jest zalogowany. A serwer w chmurze można w ten sam sposób wprowadzić beamem do biura, tak że sięga biurowej bazy danych pod jej zwykłym adresem, podczas gdy oba firewalle pozostają zamknięte.
Ile to kosztuje w porównaniu z VPN
VPN rzadko jest drogi z powodu jednej faktury. Jest drogi przez to, co trzeba utrzymywać w działaniu, i przez to, za co płacisz od osoby. Zamiast więc porównywać kwoty, które różnią się u każdego dostawcy, porównam to, za co faktycznie płacisz.
| Typowe rozwiązanie VPN | Awacino | |
|---|---|---|
| Sprzęt lub serwer | bramka lub urządzenie VPN albo własny serwer VPN, który sam utrzymujesz | żaden - tę rolę przejmuje urządzenie, które już jest w sieci |
| Utrzymanie | aktualizacje firmware i bezpieczeństwa, często pilne; często roczna subskrypcja wsparcia lub bezpieczeństwa dla urządzenia | aktualizacje aplikacji; nic nie czeka w internecie, co wymagałoby awaryjnej łatki |
| Licencje | na osobę: licencje klienta VPN albo subskrypcja chmurowego VPN lub ZTNA na użytkownika | na slot: każde urządzenie z Awacino i każdy aktywny kod Beam-in; osoby nigdy nie są liczone |
| Czas administratora | konta użytkowników, profile klientów, reguły firewalla, certyfikaty | konfiguruje to osoba przy maszynie; kody wstrzymuje się lub unieważnia w aplikacji |
| Na start | projekt | bezpłatnie z 2 slotami |
Uczciwie mówiąc: jeśli masz już firewall, któremu ufasz, zostaw go - Awacino nie potrzebuje w nim żadnego portu, a chmurowe usługi VPN i ZTNA też zdejmują Ci urządzenie z głowy. Z Awacino zmienia się to, za co płacisz: nie za skrzynkę i nie od głowy, tylko za urządzenia i kody, które naprawdę mają dostęp. Plany komercyjne dla zespołów mają różne rozmiary pod względem slotów i rejestrują logowania, połączenia i kody Beam-in - nigdy treści. Plany znajdziesz na naszej stronie z cennikiem.
Jeśli chcesz zobaczyć to we własnym środowisku, pobierz aplikację albo dołącz do naszych testerów. Dlaczego uważamy, że to lepsza droga do sieci, w czterech punktach: Dlaczego Awacino.
Filmy
O autorze
Dr.-Ing. Andreas Walter założył Awacino i projektuje jego technologię sieciową.