Přístup do sítě jinak
 Autor: Dr.-Ing. Andreas Walter, Founder & CEO ·
Třicet let znamenalo dostat se do sítě zvenčí otevřít v ní dveře: přesměrovaný port, VPN bránu, server vzdálené plochy v internetu. Myslím, že problémem jsou samotné dveře. Takhle jsme postavili Awacino bez nich.
Problémem jsou dveře
Každá klasická cesta do sítě začíná stejně: něco uvnitř čeká na spojení z internetu. Port přesměrovaný na kancelářský počítač, VPN zařízení na okraji sítě, SSH server otevřený do světa. Cokoli čeká, to se dá najít - skenery procházejí celý internet nepřetržitě a dveře, které odpovídají, se zkoušejí ve dne v noci.
Čísla, která jsme shromáždili na naší stránce o bezpečnosti, jsou vystřízlivující: 22 % zneužitých zranitelností zasahuje okrajová zařízení a VPN (Verizon DBIR 2025), 56 % útoků přišlo přes externí vzdálené služby, jako jsou firewally a VPN (Sophos 2025), a přibližně 1,8 milionu serverů vzdálené plochy je dosažitelných z internetu (Forescout, duben 2026). Z VPN brány, myšlené jako zámek, se staly jedny z nejčastěji napadaných dveří.
Vytočit ven, potkat se uprostřed, ustoupit stranou
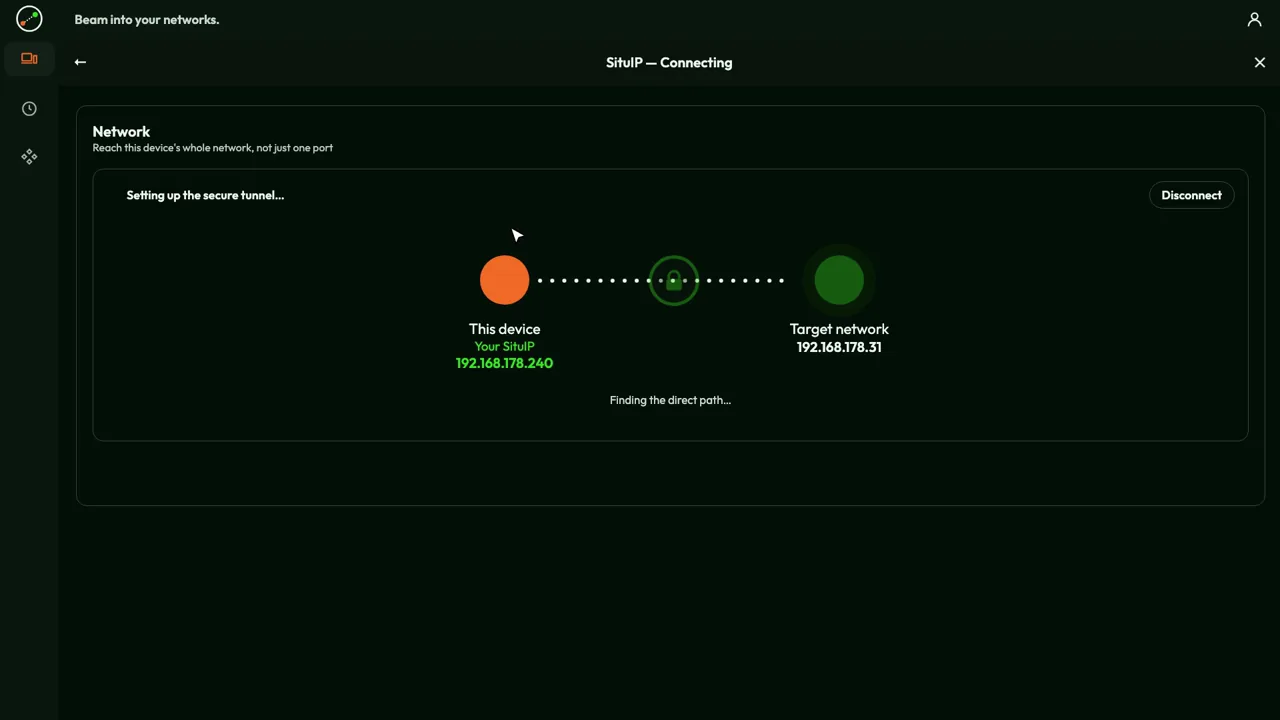
Awacino obrací směr. Zařízení ve vaší síti - PC, Mac, Raspberry Pi, NAS nebo server - se připojuje směrem ven, stejně jako váš telefon nebo notebook. Naše servery dělají jedinou věc: představí oba konce navzájem. Pak si oba najdou přímou cestu a zašifrují ji od začátku do konce. Od té chvíle vaše data proudí mezi vašimi vlastními zařízeními, nikdy přes nás. Nevidíme je, protože přes nás nejdou.
Co to znamená pro kancelářskou síť, se dá říct jednoduše:
- Žádný příchozí port na routeru ani firewallu - nic, co by skener našel, nic k prolomení hrubou silou.
- Žádná VPN brána v internetu, která potřebuje další nouzovou záplatu.
- Zařízení, které propůjčuje svou síť, běží bez administrátorských práv, takže je méně co zneužít.
- Přístup je pro každé zařízení a každý kód: kód Beam-in patří prvnímu zařízení, které ho uplatní, může sahat na celou síť nebo jen na jednu obrazovku a kdykoli ho pozastavíte nebo zrušíte - okamžitě přestane fungovat.
Podrobnosti najdete na našich stránkách Technologie.
Skutečná adresa, ne paralelní síť
Druhý nápad je ten, na který jsem nejvíc hrdý. Když uděláte Beam out, vaše zařízení dostane SituIP: skutečnou adresu uvnitř sítě, do které jste se připojili, často přidělenou vlastním routerem té sítě. Z vašeho telefonu v hotelu se stane třeba 192.168.2.47 ve vaší kanceláři. Tiskárna na 192.168.2.20 je pořád na 192.168.2.20, NAS si ponechá svou adresu, administrační stránka routeru se otevře tam, kde vždycky. Žádnou dokumentaci není třeba přepisovat.
Overlay sítě jako Tailscale nebo ZeroTier volí jiný, zcela legitimní přístup: každé zařízení se připojí do samostatné virtuální sítě s vlastními adresami - u Tailscale z rozsahu 100.64.0.0/10, například 100.101.102.103. Abyste se dostali k nějakému stroji, nainstalujete na něj jejich klienta, nebo nastavíte subnet router, který předává provoz do místní sítě. Funguje to dobře, ale je to druhá síť vedle té skutečné. Se SituIP existuje jen jedna síť: ta, která už tam je. Awacino nainstalujete na jedno zařízení v ní, ne na každý stroj, ke kterému se chcete dostat.
Pro úplnost: pokud vaše vlastní síť používá stejný rozsah adres jako síť, do které se připojujete, nebo není žádná síť k propůjčení, Awacino rovněž přejde na soukromou adresu 100.64.x.x.
Vaše vlastní nástroje fungují beze změny
Protože jste v síti, nepotřebujete pro každou službu zvláštní software pro vzdálený přístup. Používáte klienty, které už máte: Vzdálenou plochu Windows (mstsc je ve Windows už nainstalovaný), VNC nebo Sdílení obrazovky v macOS, svého SSH klienta, sdílenou složku v Průzkumníku nebo Finderu, databázového klienta, webové rozhraní NAS nebo stroje. Všechno odpovídá na adrese, kterou už má.
| Přístup | Co instalujete | Jak se k věcem dostanete |
|---|---|---|
| Přesměrování portů | nic - ale port je otevřený do světa | veřejná adresa vašeho routeru |
| VPN brána | zařízení plus VPN klient pro každého uživatele | síť, přes bránu |
| Nástroje pro vzdálené ovládání | jejich agent na každém stroji, který chcete ovládat | jedna obrazovka po druhé |
| Overlay sítě | jejich klient na každém stroji, nebo subnet router | virtuální adresy (např. 100.x.y.z) |
| Awacino SituIP | aplikace na vašem zařízení a na jednom zařízení v síti | obvyklé adresy uvnitř sítě |
Kde staré cesty uvíznou
Mnoho domácích a mobilních připojení už nemá vlastní veřejnou adresu: jsou za CGNAT u poskytovatele a routery 5G téměř vždy. Přesměrování portů tam prostě fungovat nemůže - a ani byste to nechtěli. Awacino najde svou přímou cestu i za CGNAT a v mobilních sítích 5G, bez statické IP a bez nastavování routeru.
Pro stroje, u kterých nikdo nesedí - server, NAS, Raspberry Pi ve stroji nebo v laboratoři - je tu Unattended Client. Běží bez obrazovky, bez administrátorských práv a připraví svou síť k připojení, i když není nikdo přihlášen. A cloudový server lze stejným způsobem připojit do kanceláře, takže dosáhne na kancelářskou databázi na její obvyklé adrese, zatímco oba firewally zůstanou zavřené.
Kolik to stojí ve srovnání s VPN
VPN je zřídka drahá kvůli jedné faktuře. Drahá je kvůli tomu, co musíte provozovat, a kvůli tomu, co platíte za každou osobu. Místo porovnávání částek, které se u každého dodavatele liší, proto porovnám to, za co skutečně platíte.
| Běžné řešení VPN | Awacino | |
|---|---|---|
| Hardware nebo server | VPN brána nebo zařízení, případně vlastní VPN server, který provozujete sami | žádný - tuto roli převezme zařízení, které už v síti je |
| Údržba | aktualizace firmwaru a bezpečnostní aktualizace, často naléhavé; často roční předplatné podpory nebo zabezpečení pro zařízení | aktualizace aplikace; na internetu nic nečeká, co by potřebovalo nouzovou záplatu |
| Licence | na osobu: licence VPN klienta, nebo předplatné cloudové VPN či ZTNA na uživatele | na slot: každé zařízení s Awacino a každý aktivní kód Beam-in; lidé se nikdy nepočítají |
| Čas správce | uživatelské účty, profily klientů, pravidla firewallu, certifikáty | nastaví to člověk u počítače; kódy se pozastavují nebo odvolávají v aplikaci |
| Na začátek | projekt | zdarma se 2 sloty |
Abych byl férový: pokud už provozujete firewall, kterému důvěřujete, ponechte si ho - Awacino v něm nepotřebuje žádný port, a cloudové služby VPN a ZTNA vám zařízení také sejmou z ramen. S Awacino se mění to, za co platíte: ne za krabici a ne za hlavy, ale za zařízení a kódy, které skutečně mají přístup. Komerční tarify pro týmy mají různé velikosti podle počtu slotů a zaznamenávají přihlášení, spojení a kódy Beam-in - nikdy obsah. Tarify najdete na naší stránce s ceníkem.
Pokud to chcete vidět ve vlastním prostředí, stáhněte si aplikaci nebo se přidejte k našim testerům. Proč si myslíme, že je to lepší cesta dovnitř, ve čtyřech bodech: Proč Awacino.
Videa
O autorovi
Dr.-Ing. Andreas Walter založil Awacino a navrhuje jeho síťovou technologii.