Netzzugang neu gedacht
 Von Dr.-Ing. Andreas Walter, Founder & CEO ·
Dreißig Jahre lang hieß von außen in ein Netzwerk zu kommen, eine Tür hineinzubauen: ein weitergeleiteter Port, ein VPN-Gateway, ein Remote-Desktop-Server im Internet. Ich glaube, die Tür selbst ist das Problem. So haben wir Awacino ohne sie gebaut.
Die Tür ist das Problem
Jeder klassische Weg in ein Netzwerk beginnt gleich: Etwas darin wartet auf Verbindungen aus dem Internet. Ein Port, der zum Büro-PC weitergeleitet wird, eine VPN-Appliance am Netzrand, ein SSH-Server, der für alle Welt offen ist. Was wartet, kann gefunden werden - Scanner durchkämmen rund um die Uhr das gesamte Internet, und eine Tür, die antwortet, wird ausprobiert, Tag und Nacht.
Die Zahlen, die wir auf unserer Sicherheitsseite zusammengetragen haben, sind ernüchternd: 22 % der ausgenutzten Schwachstellen treffen Edge-Geräte und VPNs (Verizon DBIR 2025), 56 % der Angriffe kamen über externe Remote-Dienste wie Firewalls und VPNs herein (Sophos 2025), und rund 1,8 Millionen Remote-Desktop-Server sind im Internet erreichbar (Forescout, April 2026). Das VPN-Gateway, als Schloss gedacht, ist zu einer der meistangegriffenen Türen geworden.
Nach außen wählen, in der Mitte treffen, beiseitetreten
Awacino dreht die Richtung um. Das Gerät in Ihrem Netzwerk - ein PC, ein Mac, ein Raspberry Pi, ein NAS oder ein Server - verbindet sich nach außen, und Ihr Smartphone oder Laptop ebenso. Unsere Server tun genau eine Sache: Sie machen die beiden Enden miteinander bekannt. Dann finden die beiden einen direkten Weg und verschlüsseln ihn Ende zu Ende. Von diesem Moment an laufen Ihre Daten zwischen Ihren eigenen Geräten, nie über uns. Wir können sie nicht sehen, weil sie gar nicht bei uns vorbeikommen.
Was das für das Büronetzwerk bedeutet, ist schnell gesagt:
- Kein eingehender Port am Router oder an der Firewall - nichts, was ein Scanner finden, nichts, was man per Brute Force knacken könnte.
- Kein VPN-Gateway im Internet, das den nächsten Notfall-Patch braucht.
- Das Gerät, das sein Netzwerk bereitstellt, läuft ohne Administratorrechte, es gibt also weniger anzugreifen.
- Zugang gibt es pro Gerät und pro Code: Ein Beam-in-Code gehört dem ersten Gerät, das ihn einlöst, er kann das ganze Netzwerk oder nur einen Bildschirm erreichen, und Sie pausieren oder widerrufen ihn jederzeit - er funktioniert dann sofort nicht mehr.
Die Details stehen auf unseren Technologie-Seiten.
Eine echte Adresse, kein paralleles Netzwerk
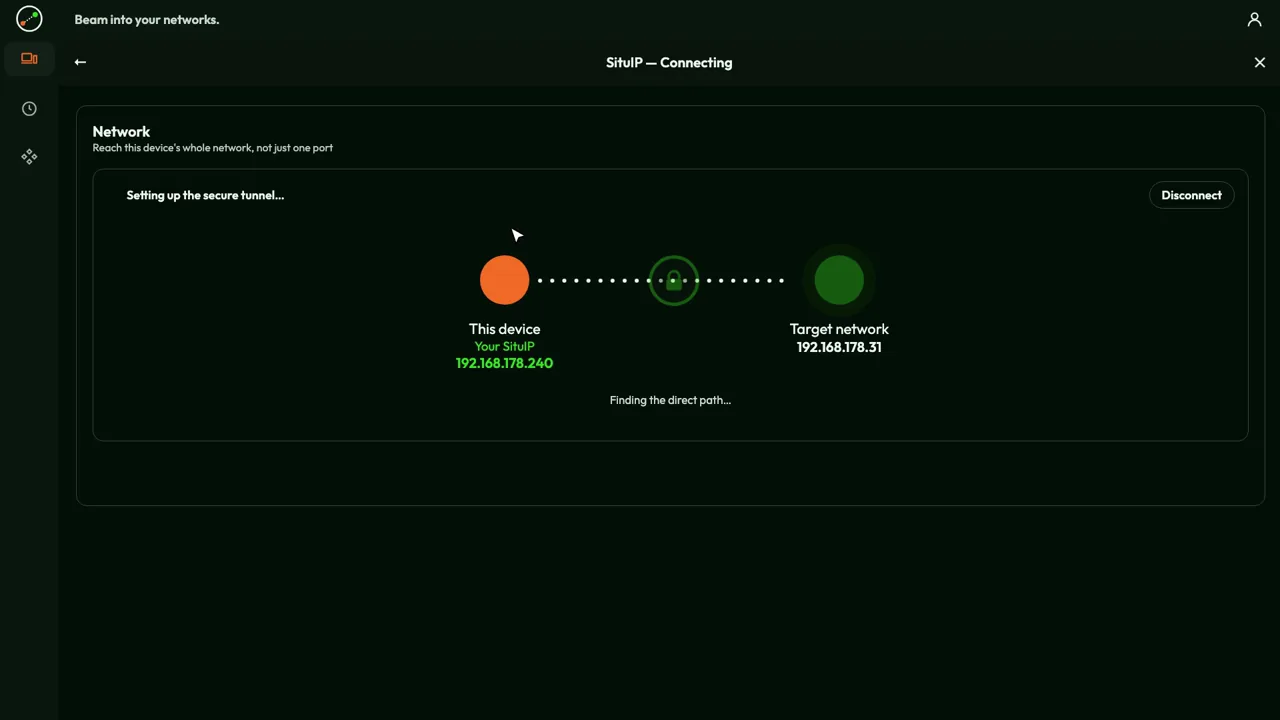
Auf die zweite Idee bin ich am meisten stolz. Wenn Sie sich per Beam out in ein Netzwerk beamen, erhält Ihr Gerät eine SituIP: eine echte Adresse innerhalb dieses Netzwerks, oft vom eigenen Router dieses Netzwerks vergeben. Ihr Smartphone im Hotel wird zum Beispiel zu 192.168.2.47 in Ihrem Büro. Der Drucker unter 192.168.2.20 ist weiterhin unter 192.168.2.20, das NAS behält seine Adresse, die Admin-Seite des Routers öffnet sich dort, wo sie sich immer öffnet. Keine Dokumentation muss umgeschrieben werden.
Overlay-Netzwerke wie Tailscale oder ZeroTier verfolgen einen anderen, völlig legitimen Ansatz: Jedes Gerät tritt einem separaten virtuellen Netzwerk mit eigenen Adressen bei - bei Tailscale aus dem Bereich 100.64.0.0/10, zum Beispiel 100.101.102.103. Um einen Rechner zu erreichen, installieren Sie dort deren Client, oder Sie richten einen Subnet-Router ein, der ins lokale Netzwerk weiterleitet. Das funktioniert gut, ist aber ein zweites Netzwerk neben dem echten. Mit einer SituIP gibt es nur ein Netzwerk: das, das schon da ist. Sie installieren Awacino auf einem Gerät darin, nicht auf jedem Rechner, den Sie erreichen wollen.
Der Genauigkeit halber: Wenn Ihr eigenes Netzwerk denselben Adressbereich nutzt wie das, in das Sie sich beamen, oder wenn es kein Netzwerk zum Bereitstellen gibt, weicht auch Awacino auf eine private 100.64.x.x-Adresse aus.
Ihre eigenen Werkzeuge funktionieren unverändert
Weil Sie im Netzwerk sind, brauchen Sie keine spezielle Fernzugriffssoftware für jeden Dienst. Sie nutzen die Clients, die Sie schon haben: Windows Remote Desktop (mstsc ist unter Windows bereits installiert), VNC oder die macOS-Bildschirmfreigabe, Ihren SSH-Client, die Dateifreigabe im Explorer oder Finder, den Datenbank-Client, die Weboberfläche des NAS oder der Maschine. Alles antwortet unter der Adresse, die es ohnehin hat.
| Ansatz | Was Sie installieren | Wie Sie die Dinge erreichen |
|---|---|---|
| Portweiterleitung | nichts - aber ein Port ist für alle Welt offen | die öffentliche Adresse Ihres Routers |
| VPN-Gateway | eine Appliance plus einen VPN-Client pro Nutzer | das Netzwerk, über das Gateway |
| Fernsteuerungs-Tools | deren Agent auf jedem Rechner, den Sie steuern wollen | einen Bildschirm nach dem anderen |
| Overlay-Netzwerke | deren Client auf jedem Rechner oder ein Subnet-Router | virtuelle Adressen (z. B. 100.x.y.z) |
| Awacino SituIP | die App auf Ihrem Gerät und auf einem Gerät im Netzwerk | die gewohnten Adressen im Netzwerk |
Wo die alten Wege nicht weiterkommen
Viele Heim- und Mobilfunkanschlüsse haben keine eigene öffentliche Adresse mehr: Sie sitzen beim Anbieter hinter CGNAT, 5G-Router fast immer. Portweiterleitung kann dort schlicht nicht funktionieren, und Sie würden es auch nicht wollen. Awacino findet seinen direkten Weg auch hinter CGNAT und in 5G-Mobilfunknetzen, ohne feste IP und ohne Router-Konfiguration.
Für Rechner, an denen niemand sitzt - ein Server, ein NAS, ein Raspberry Pi in einer Maschine oder im Labor - gibt es den Unattended Client. Er läuft headless, ohne Administratorrechte, und hält sein Netzwerk bereit für Ihren Beam, ohne dass jemand angemeldet ist. Und ein Cloud-Server lässt sich auf dieselbe Weise ins Büro beamen: Er erreicht die Büro-Datenbank unter ihrer gewohnten Adresse, während beide Firewalls geschlossen bleiben.
Was es im Vergleich zu einem VPN kostet
Ein VPN ist selten wegen einer einzelnen Rechnung teuer. Teuer wird es durch das, was Sie dafür betreiben müssen, und durch das, was Sie pro Person bezahlen. Statt Beträge zu vergleichen, die von Anbieter zu Anbieter verschieden sind, vergleiche ich deshalb, wofür Sie tatsächlich bezahlen.
| Übliche VPN-Lösung | Awacino | |
|---|---|---|
| Hardware oder Server | ein VPN-Gateway oder eine VPN-Appliance, oder ein VPN-Server, den Sie selbst betreiben | keine - ein Gerät, das schon im Netzwerk ist, stellt sein Netzwerk bereit |
| Wartung | Firmware- und Sicherheitsupdates, oft dringend; oft ein jährliches Support- oder Sicherheitsabo für die Appliance | App-Updates; nichts wartet im Internet, das einen Notfall-Patch braucht |
| Lizenzen | pro Person: VPN-Client-Lizenzen oder ein Cloud-VPN- bzw. ZTNA-Abo pro Nutzer | pro Slot: jedes Gerät mit Awacino und jeder aktive Beam-in-Code; Personen werden nie gezählt |
| Verwaltungsaufwand | Benutzerkonten, Client-Profile, Firewall-Regeln, Zertifikate | die Person am Rechner richtet es ein; Codes werden in der App pausiert oder widerrufen |
| Zum Start | ein Projekt | kostenlos mit 2 Slots |
Fairerweise gesagt: Wenn Sie bereits eine Firewall betreiben, der Sie vertrauen, behalten Sie sie - Awacino braucht keinen Port darin, und auch Cloud-VPN- und ZTNA-Dienste nehmen Ihnen die Appliance ab. Was sich mit Awacino ändert, ist, wofür Sie bezahlen: nicht für eine Box und nicht pro Kopf, sondern für die Geräte und Codes, die wirklich Zugriff haben. Kommerzielle Pläne für Teams gibt es in verschiedenen Größen nach Slots, und sie protokollieren Anmeldungen, Verbindungen und Beam-in-Codes - nie den Inhalt. Die Pläne finden Sie auf unserer Preisseite.
Wenn Sie es in Ihrer eigenen Umgebung sehen möchten, laden Sie die App herunter oder machen Sie bei unseren Testern mit. Warum wir das für den besseren Weg hinein halten, in vier Punkten: Warum Awacino.
Videos
Über den Autor
Dr.-Ing. Andreas Walter hat Awacino gegründet und entwickelt dessen Netzwerktechnik.