Repenser l’accès réseau
 Par Dr.-Ing. Andreas Walter, Founder & CEO ·
Depuis trente ans, entrer dans un réseau depuis l’extérieur voulait dire y ouvrir une porte : un port redirigé, une passerelle VPN, un serveur de bureau à distance sur internet. Je pense que c’est la porte elle-même, le problème. Voici comment nous avons construit Awacino sans elle.
La porte est le problème
Toutes les méthodes classiques pour entrer dans un réseau commencent de la même façon : quelque chose à l’intérieur attend des connexions venant d’internet. Un port redirigé vers le PC du bureau, un boîtier VPN en bordure de réseau, un serveur SSH ouvert au monde entier. Tout ce qui attend peut être trouvé - des scanners balayent l’ensemble d’internet jour et nuit, et une porte qui répond est mise à l’épreuve, sans relâche.
Les chiffres que nous avons réunis sur notre page sécurité donnent à réfléchir : 22 % des vulnérabilités exploitées visent des équipements de bordure et des VPN (Verizon DBIR 2025), 56 % des attaques sont entrées par des services distants exposés comme les pare-feu et les VPN (Sophos 2025), et environ 1,8 million de serveurs de bureau à distance sont joignables sur internet (Forescout, avril 2026). La passerelle VPN, censée être la serrure, est devenue l’une des portes les plus attaquées.
Appeler vers l’extérieur, se retrouver au milieu, s’effacer
Awacino inverse le sens. L’appareil dans votre réseau - un PC, un Mac, un Raspberry Pi, un NAS ou un serveur - se connecte vers l’extérieur, tout comme votre téléphone ou votre ordinateur portable. Nos serveurs ne font qu’une chose : ils présentent les deux extrémités l’une à l’autre. Ensuite, les deux trouvent un chemin direct et le chiffrent de bout en bout. À partir de ce moment, vos données circulent entre vos propres appareils, jamais par chez nous. Nous ne pouvons pas les voir, puisqu’elles ne passent pas par nous.
Pour le réseau du bureau, cela se résume simplement :
- Aucun port entrant sur la box ou le pare-feu - rien à trouver pour un scanner, rien à forcer.
- Aucune passerelle VPN sur internet qui attend le prochain correctif d’urgence.
- L’appareil qui prête son réseau fonctionne sans privilèges, il y a donc moins à exploiter.
- L’accès se fait par appareil et par code : un code Beam-in appartient au premier appareil qui l’utilise, il peut donner accès à tout le réseau ou à un seul écran, et vous le suspendez ou le révoquez à tout moment - il cesse aussitôt de fonctionner.
Les détails se trouvent dans nos pages Technologie.
Une vraie adresse, pas un réseau parallèle
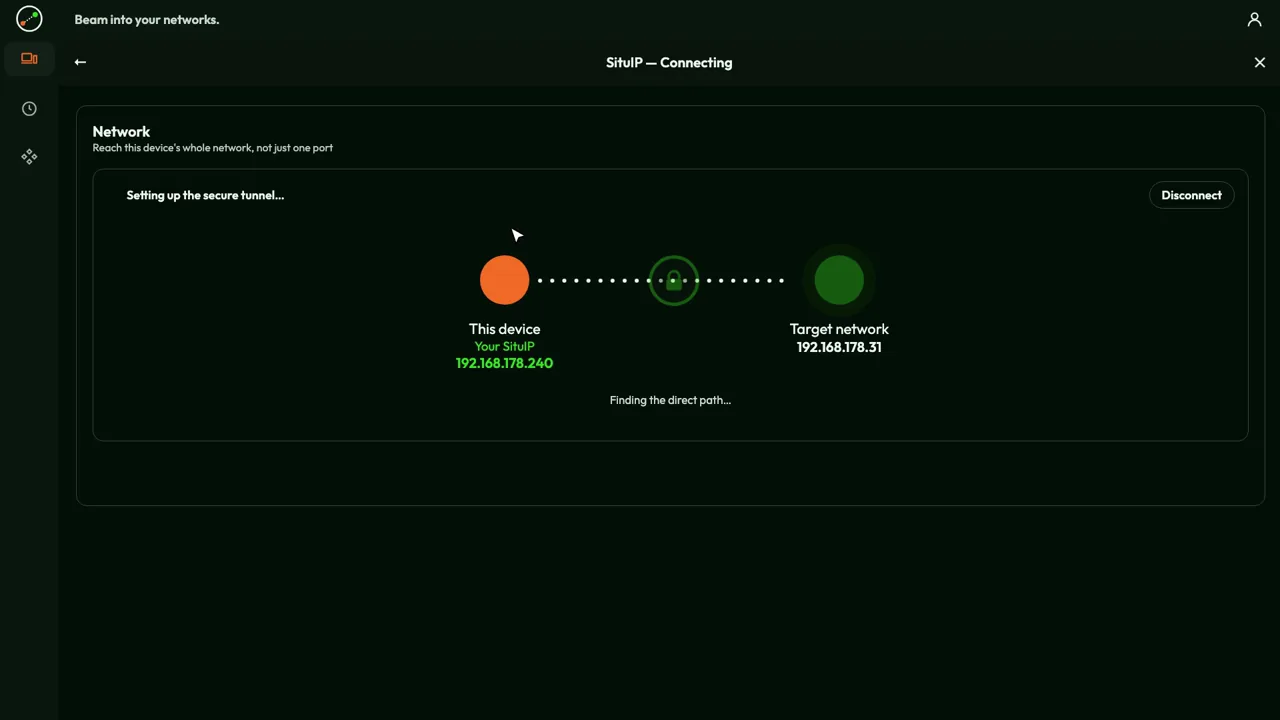
La deuxième idée est celle dont je suis le plus fier. Lorsque vous faites un Beam out, votre appareil reçoit une SituIP : une vraie adresse à l’intérieur du réseau que vous avez rejoint, souvent attribuée par la box de ce réseau elle-même. Votre téléphone à l’hôtel devient, par exemple, 192.168.2.47 dans votre bureau. L’imprimante en 192.168.2.20 reste en 192.168.2.20, le NAS garde son adresse, la page d’administration de la box s’ouvre là où elle s’ouvre toujours. Aucune documentation à réécrire.
Les réseaux overlay comme Tailscale ou ZeroTier suivent une autre approche, tout à fait valable : chaque appareil rejoint un réseau virtuel séparé avec ses propres adresses - chez Tailscale dans la plage 100.64.0.0/10, par exemple 100.101.102.103. Pour atteindre une machine, vous y installez leur client, ou vous mettez en place un subnet router qui fait suivre vers le réseau local. Cela fonctionne bien, mais c’est un second réseau à côté du vrai. Avec une SituIP, il n’y a qu’un seul réseau : celui qui existe déjà. Vous installez Awacino sur un appareil de ce réseau, pas sur chaque machine que vous voulez atteindre.
Pour être précis : si votre propre réseau utilise la même plage d’adresses que celui que vous rejoignez, ou s’il n’y a pas de réseau à prêter, Awacino se rabat lui aussi sur une adresse privée 100.64.x.x.
Vos propres outils fonctionnent sans changement
Comme vous êtes dans le réseau, vous n’avez besoin d’aucun logiciel de télécommande particulier pour chaque service. Vous utilisez les clients que vous avez déjà : le Bureau à distance de Windows (mstsc est déjà installé sous Windows), VNC ou le Partage d’écran de macOS, votre client SSH, le partage de fichiers dans l’Explorateur ou le Finder, le client de base de données, l’interface web du NAS ou de la machine. Tout répond à l’adresse qu’il a déjà.
| Approche | Ce que vous installez | Comment vous atteignez les choses |
|---|---|---|
| Redirection de port | rien - mais un port est ouvert au monde entier | l’adresse publique de votre box |
| Passerelle VPN | un boîtier plus un client VPN par utilisateur | le réseau, à travers la passerelle |
| Outils de télécommande | leur agent sur chaque machine à contrôler | un écran à la fois |
| Réseaux overlay | leur client sur chaque machine, ou un subnet router | des adresses virtuelles (p. ex. 100.x.y.z) |
| Awacino SituIP | l’application sur votre appareil et sur un appareil du réseau | les adresses habituelles à l’intérieur du réseau |
Là où les anciennes méthodes bloquent
Beaucoup de connexions domestiques et mobiles n’ont plus d’adresse publique propre : elles sont derrière un CGNAT chez le fournisseur, et c’est presque toujours le cas des routeurs 5G. La redirection de port ne peut tout simplement pas y fonctionner, et vous ne le voudriez d’ailleurs pas. Awacino trouve son chemin direct aussi derrière un CGNAT et sur les réseaux mobiles 5G, sans IP fixe et sans configuration de la box.
Pour les machines devant lesquelles personne n’est assis - un serveur, un NAS, un Raspberry Pi dans une machine ou au laboratoire - il y a l’Unattended Client. Il fonctionne sans écran, sans droits d’administrateur, et rend son réseau prêt à vous accueillir sans que personne soit connecté. Et un serveur cloud peut rejoindre le réseau du bureau de la même façon : il atteint la base de données du bureau à son adresse habituelle, tandis que les deux pare-feu restent fermés.
Ce que cela coûte par rapport à un VPN
Un VPN coûte rarement cher à cause d’une seule facture. Il coûte cher à cause de ce que vous devez faire tourner et de ce que vous payez par personne. Alors, plutôt que de comparer des montants, qui varient d’un fournisseur à l’autre, je vais comparer ce pour quoi vous payez réellement.
| Solution VPN habituelle | Awacino | |
|---|---|---|
| Matériel ou serveur | une passerelle ou un boîtier VPN, ou un serveur VPN que vous exploitez vous-même | aucun - un appareil déjà présent dans le réseau met son réseau à disposition |
| Maintenance | mises à jour du firmware et de sécurité, souvent urgentes ; souvent un abonnement annuel de support ou de sécurité pour le boîtier | mises à jour de l’application ; rien n’attend sur internet qui nécessiterait un correctif d’urgence |
| Licences | par personne : licences de client VPN, ou abonnement VPN cloud ou ZTNA par utilisateur | par emplacement : chaque appareil avec Awacino et chaque code Beam-in actif ; les personnes ne sont jamais comptées |
| Temps d’administration | comptes utilisateurs, profils clients, règles de pare-feu, certificats | la personne devant la machine le configure ; les codes sont suspendus ou révoqués dans l’application |
| Pour démarrer | un projet | gratuit avec 2 emplacements |
Pour être honnête : si vous exploitez déjà un pare-feu en qui vous avez confiance, gardez-le - Awacino n’a besoin d’aucun port ouvert dedans, et les services VPN cloud et ZTNA vous déchargent eux aussi du boîtier. Ce qui change avec Awacino, c’est ce pour quoi vous payez : ni un boîtier ni un nombre de têtes, mais les appareils et les codes qui ont réellement accès. Les offres commerciales pour les équipes existent en plusieurs tailles, selon le nombre d’emplacements, et journalisent les connexions au compte, les connexions et les codes Beam-in - jamais le contenu. Les offres figurent sur notre page tarifs.
Si vous voulez le voir dans votre propre configuration, téléchargez l’application ou rejoignez nos testeurs. Pourquoi nous pensons que c’est la meilleure façon d’entrer, en quatre points : Pourquoi Awacino.
Vidéos
À propos de l’auteur
Dr.-Ing. Andreas Walter a fondé Awacino et conçoit sa technologie réseau.